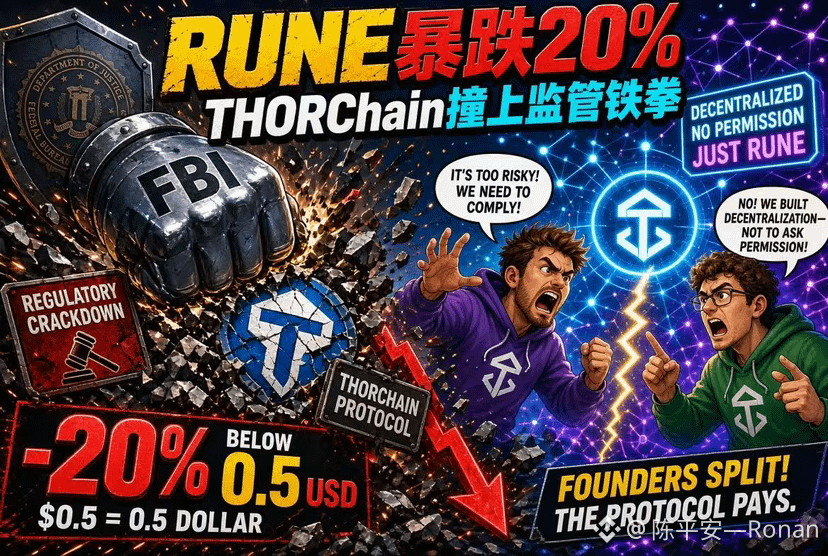
RUNE verlor innerhalb von 24 Stunden 20 % und fiel unter 0,5 US-Dollar. Im Kern ist das die Gegenreaktion auf den 6,3-Milliarden-Dollar-Raub bei Binance: Nordkoreanische Hacker wuschen über THORChain mehr als 42,7 Millionen US-Dollar an Beute. FBI, Secret Service und IRS-CI forderten gemeinsam schriftlich, die Transaktionen zu stoppen. Zwei Gründer gingen öffentlich auf Konfrontationskurs. Die Erzählung von Dezentralisierung und erlaubnisfreiem Zugang prallte auf die eiserne Faust der Regulierung – und das gesamte Protokoll wurde in eine ausweglose Entweder-oder-Situation gedrängt.
Hier analysiere ich die Hintergründe und Folgen des Vorfalls sowie all die Details, die bisher nicht vollständig ausgesprochen wurden:
1. On-Chain-Daten: Die Hacker zahlten 12 % für die Geldwäsche
Laut On-Chain-Analysen zahlten die Hacker in 2.697 Transaktionen insgesamt 185,1 Millionen TRX und 3,83 Millionen USDT bei THORChain ein. Der nominelle Gegenwert der Tauschgeschäfte belief sich auf rund 48,3 Millionen US-Dollar, tatsächlich erhielten sie am Ende jedoch nur etwa 42,7 Millionen US-Dollar. Die Differenz von 5,7 Millionen Dollar ging vollständig durch Gebühren und Slippage verloren.
Anders gesagt: Die Hacker waren bereit, für diesen Weg Kosten von knapp 12 % in Kauf zu nehmen. Das zeigt deutlich, dass erlaubnisfreies Cross-Chain-Swapping nach den umfangreichen Einfrierungen von Stablecoins durch Tether und Circle zu einem der wenigen verbleibenden Wege geworden ist, große Beutesummen zu waschen. Dazwischen gab es noch einen Zwischenfall: Eine Reorganisation der Ethereum-Blockchain löste einen Fehler aus, der zu doppelten Rückerstattungen im Protokoll führte. Daraufhin setzte THORChain den Tausch über zwölf Chains vorübergehend aus – was die Weiterleitung der Beute unerwartet verlangsamte.
2. Die extreme Umkehr der Marktlogik: Dasselbe Ereignis galt beim letzten Mal als positiv, diesmal löste es einen Absturz aus
Vielen ist der Vergleich nicht aufgefallen: Beim früheren Diebstahl bei Bitget liefen ebenfalls große Mengen an Beute über THORChain. Damals wertete der Markt den starken Anstieg der Gebühren als positives Signal für die Protokolleinnahmen, was RUNE direkt nach oben trieb. Diesmal fließt ebenfalls schmutziges Geld durch das Protokoll – doch der Kurs brach um 20 % ein.
Der entscheidende Unterschied ist nur einer: Diesmal nannte das FBI THORChain öffentlich beim Namen und stufte die Tat als Werk einer staatlich unterstützten nordkoreanischen Hackergruppe ein. Der Strafverfolgungsdruck verlagerte sich damit von der Branchen- auf die Staatsebene. Der Markt begann, das Regulierungsrisiko einzupreisen: Sollte THORChain auf eine Sanktionsliste gesetzt werden, drohen Node-Betreibern, Frontend-Anbietern und Liquiditätsgebern rechtliche Risiken.
3. Die Gründer gehen öffentlich auseinander – im Kern gibt es aus technischer Sicht keine echte Wahl
Das Team ist inzwischen in zwei Lager gespalten: Mitgründer Chad Barraford laviert und behauptet, die Nodes hätten keinerlei nicht öffentliche Informationen. Der Kernfrage, ob bestimmte Adressen blockiert werden sollen, weicht er dabei konsequent aus. Der andere Gründer, JP Thor, bezog dagegen klar Stellung: Er lehnt jede Kooperation bei der Einfrierung entschieden ab und will die Grundsätze der Dezentralisierung und des erlaubnisfreien Zugangs verteidigen.
Hier analysiere ich die Hintergründe und Folgen des Vorfalls sowie all die Details, die bisher nicht vollständig ausgesprochen wurden:
1. On-Chain-Daten: Die Hacker zahlten 12 % für die Geldwäsche
Laut On-Chain-Analysen zahlten die Hacker in 2.697 Transaktionen insgesamt 185,1 Millionen TRX und 3,83 Millionen USDT bei THORChain ein. Der nominelle Gegenwert der Tauschgeschäfte belief sich auf rund 48,3 Millionen US-Dollar, tatsächlich erhielten sie am Ende jedoch nur etwa 42,7 Millionen US-Dollar. Die Differenz von 5,7 Millionen Dollar ging vollständig durch Gebühren und Slippage verloren.
Anders gesagt: Die Hacker waren bereit, für diesen Weg Kosten von knapp 12 % in Kauf zu nehmen. Das zeigt deutlich, dass erlaubnisfreies Cross-Chain-Swapping nach den umfangreichen Einfrierungen von Stablecoins durch Tether und Circle zu einem der wenigen verbleibenden Wege geworden ist, große Beutesummen zu waschen. Dazwischen gab es noch einen Zwischenfall: Eine Reorganisation der Ethereum-Blockchain löste einen Fehler aus, der zu doppelten Rückerstattungen im Protokoll führte. Daraufhin setzte THORChain den Tausch über zwölf Chains vorübergehend aus – was die Weiterleitung der Beute unerwartet verlangsamte.
2. Die extreme Umkehr der Marktlogik: Dasselbe Ereignis galt beim letzten Mal als positiv, diesmal löste es einen Absturz aus
Vielen ist der Vergleich nicht aufgefallen: Beim früheren Diebstahl bei Bitget liefen ebenfalls große Mengen an Beute über THORChain. Damals wertete der Markt den starken Anstieg der Gebühren als positives Signal für die Protokolleinnahmen, was RUNE direkt nach oben trieb. Diesmal fließt ebenfalls schmutziges Geld durch das Protokoll – doch der Kurs brach um 20 % ein.
Der entscheidende Unterschied ist nur einer: Diesmal nannte das FBI THORChain öffentlich beim Namen und stufte die Tat als Werk einer staatlich unterstützten nordkoreanischen Hackergruppe ein. Der Strafverfolgungsdruck verlagerte sich damit von der Branchen- auf die Staatsebene. Der Markt begann, das Regulierungsrisiko einzupreisen: Sollte THORChain auf eine Sanktionsliste gesetzt werden, drohen Node-Betreibern, Frontend-Anbietern und Liquiditätsgebern rechtliche Risiken.
3. Die Gründer gehen öffentlich auseinander – im Kern gibt es aus technischer Sicht keine echte Wahl
Das Team ist inzwischen in zwei Lager gespalten: Mitgründer Chad Barraford laviert und behauptet, die Nodes hätten keinerlei nicht öffentliche Informationen. Der Kernfrage, ob bestimmte Adressen blockiert werden sollen, weicht er dabei konsequent aus. Der andere Gründer, JP Thor, bezog dagegen klar Stellung: Er lehnt jede Kooperation bei der Einfrierung entschieden ab und will die Grundsätze der Dezentralisierung und des erlaubnisfreien Zugangs verteidigen.