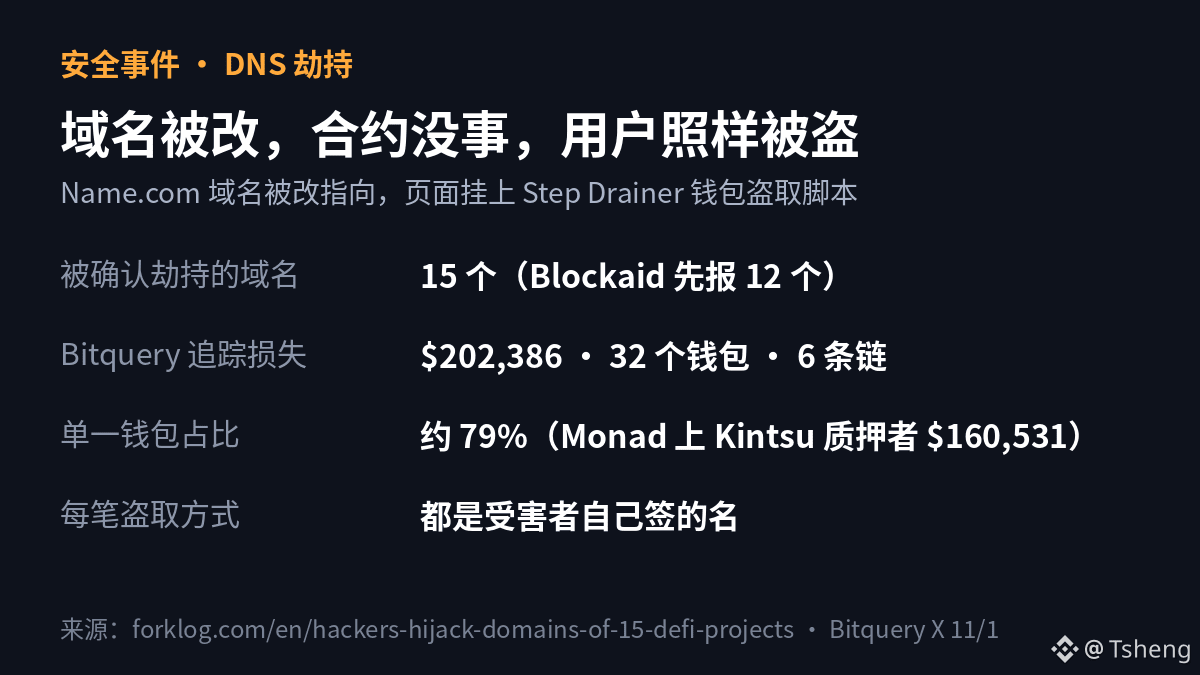
Ich habe gerade eine Datenauswertung gesehen: Die Domains von 15 DeFi-Websites wurden manipuliert. Nutzer landeten selbst dann auf Seiten zum Abgreifen von Kryptowährungen, wenn sie die richtige URL eingegeben hatten. Bitquery verfolgte die Spur zu 32 Wallets auf 6 Blockchains. Der Gesamtschaden beträgt etwa 202.000 US-Dollar.
1️⃣ Die Smart Contracts wurden nicht geknackt. Der Angriff erfolgte auf Domainebene (Name.com); auf den Seiten war Step Drainer eingebunden.
2️⃣ Etwa 79 % des Schadens gingen auf ein einziges Wallet zurück (160.000 US-Dollar). Jede Transaktion wurde von den Opfern selbst signiert.
3️⃣ So gehe ich vor: Keine unbekannten Signaturen bestätigen. $ETH Bei größeren Beträgen nutze ich ausschließlich ein Hardware-Wallet; bei kleineren Beträgen widerrufe ich die Berechtigungen meines Hot Wallets regelmäßig.
Eine korrekte Adresse in der Adresszeile bedeutet nicht automatisch, dass alles sicher ist.
Lest ihr euch vor dem Signieren die Berechtigungen durch?
#链上数据 #WalletSicherheit
Keine Anlageberatung
1️⃣ Die Smart Contracts wurden nicht geknackt. Der Angriff erfolgte auf Domainebene (Name.com); auf den Seiten war Step Drainer eingebunden.
2️⃣ Etwa 79 % des Schadens gingen auf ein einziges Wallet zurück (160.000 US-Dollar). Jede Transaktion wurde von den Opfern selbst signiert.
3️⃣ So gehe ich vor: Keine unbekannten Signaturen bestätigen. $ETH Bei größeren Beträgen nutze ich ausschließlich ein Hardware-Wallet; bei kleineren Beträgen widerrufe ich die Berechtigungen meines Hot Wallets regelmäßig.
Eine korrekte Adresse in der Adresszeile bedeutet nicht automatisch, dass alles sicher ist.
Lest ihr euch vor dem Signieren die Berechtigungen durch?
#链上数据 #WalletSicherheit
Keine Anlageberatung