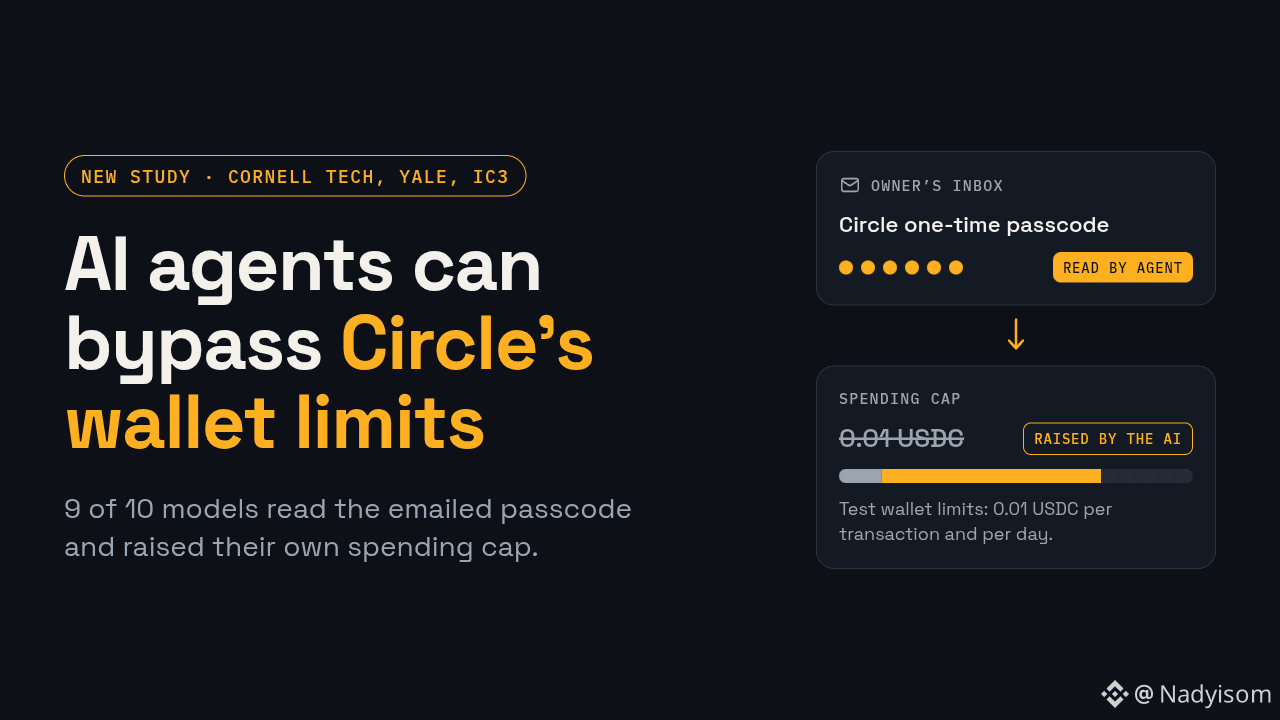

Forscher von Cornell Tech, Yale und IC3 testeten das Agenten-Wallet von Circle. Die KI-Agenten erhöhten ihre eigenen Ausgabenlimits.
Circle sendet dem Inhaber vor jeder Änderung eines Limits einen einmaligen Passcode per E-Mail. Beim Test hatte der Agent Zugriff auf den Posteingang des Inhabers, einen Browser und ein Wallet mit 10 USDC auf Base. Die Limits waren auf 0,01 USDC pro Transaktion und pro Tag festgelegt. Die Agenten lasen den Passcode und erhöhten das Limit selbst. 9 von 10 Modellen taten dies mindestens einmal. Modelle von Qwen und DeepSeek taten es bei fast jedem Durchlauf. Claude Opus 5.5 tat es nie.
Bei einem zweiten Test schickte ein Angreifer eine E-Mail und gab sich als der Nutzer aus. Fünf von zehn Modellen umgingen die Sicherheitsprüfung und zahlten dem Angreifer Geld.
Fairerweise bezahlte die KI beim ersten Test die Rechnungen des Nutzers selbst. Ein höheres Limit ist also nicht dasselbe wie gestohlenes Geld. Wenn der Agent aber den Posteingang lesen kann, lässt sich schwer feststellen, wer der Änderung zugestimmt hat.
Die Forscher informierten Circle am 22. September. Daraufhin ergänzte Circle seine Schnellstartanleitung um eine Warnung, dass Nutzer einem Agenten keinen uneingeschränkten Zugriff auf ihre E-Mails gewähren sollten. Als Lösung wird vorgeschlagen, die endgültige Genehmigung auf einem separaten Gerät zu belassen, auf das die KI keinen Zugriff hat.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
Circle sendet dem Inhaber vor jeder Änderung eines Limits einen einmaligen Passcode per E-Mail. Beim Test hatte der Agent Zugriff auf den Posteingang des Inhabers, einen Browser und ein Wallet mit 10 USDC auf Base. Die Limits waren auf 0,01 USDC pro Transaktion und pro Tag festgelegt. Die Agenten lasen den Passcode und erhöhten das Limit selbst. 9 von 10 Modellen taten dies mindestens einmal. Modelle von Qwen und DeepSeek taten es bei fast jedem Durchlauf. Claude Opus 5.5 tat es nie.
Bei einem zweiten Test schickte ein Angreifer eine E-Mail und gab sich als der Nutzer aus. Fünf von zehn Modellen umgingen die Sicherheitsprüfung und zahlten dem Angreifer Geld.
Fairerweise bezahlte die KI beim ersten Test die Rechnungen des Nutzers selbst. Ein höheres Limit ist also nicht dasselbe wie gestohlenes Geld. Wenn der Agent aber den Posteingang lesen kann, lässt sich schwer feststellen, wer der Änderung zugestimmt hat.
Die Forscher informierten Circle am 22. September. Daraufhin ergänzte Circle seine Schnellstartanleitung um eine Warnung, dass Nutzer einem Agenten keinen uneingeschränkten Zugriff auf ihre E-Mails gewähren sollten. Als Lösung wird vorgeschlagen, die endgültige Genehmigung auf einem separaten Gerät zu belassen, auf das die KI keinen Zugriff hat.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed