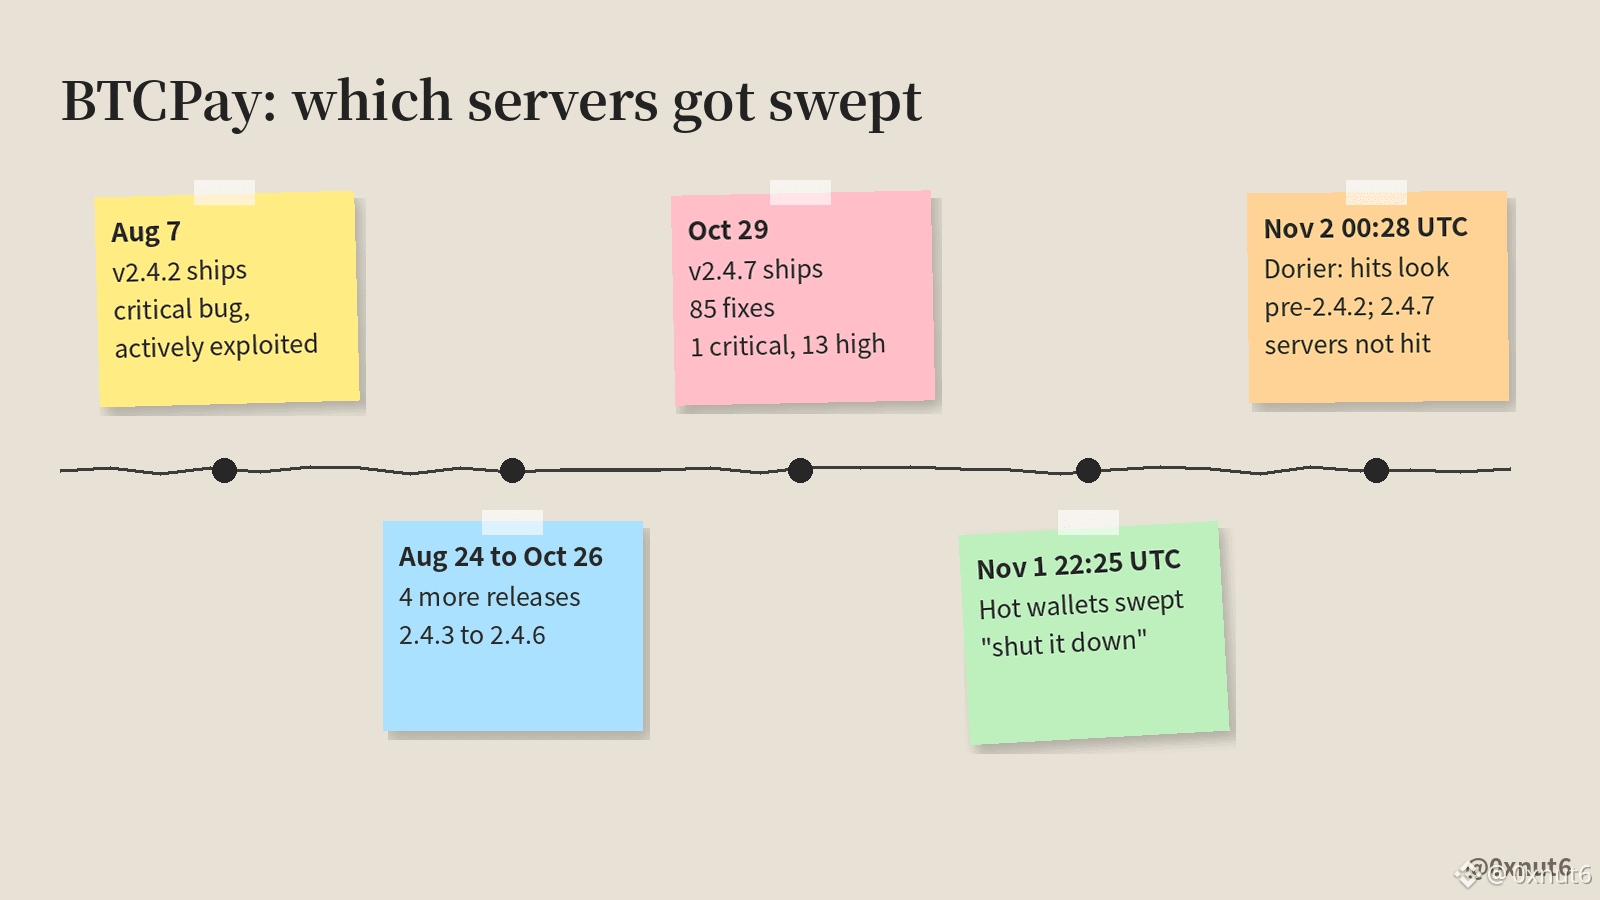
BTCPay Server forderte Betreiber auf, ihre Server am Sonntag um 22:25 UTC herunterzufahren. Die eigenen Server mit Version 2.4.7 waren jedoch nicht betroffen.
Diese Lücke ist wichtig, denn der leitende Entwickler @NicolasDorier sagt, dass die bislang geleerten Instanzen offenbar noch Versionen vor 2.4.2 ausführen.
Version 2.4.2 wurde am 7. Aug. veröffentlicht. In der Sicherheitswarnung wurde die Schwachstelle als kritisch und aktiv ausgenutzt bezeichnet; von LND-Nodes waren bereits Gelder gestohlen worden.
Das war vor 87 Tagen. Danach folgten fünf weitere Releases, zuletzt Version 2.4.7 am 29. Okt. Sie behob 85 Befunde aus dem Code-Scanner von Anthropic: einen als kritisch und 13 als schwerwiegend eingestufte.
Seine erste Einschätzung: Der Angreifer meldete sich auf diesen Servern als Admin an. Das Team weiß noch nicht, wie, und es sieht nicht nach einer neuen Schwachstelle aus.
Die Warnung von @BtcpayServer betrifft Hot Wallets, bei denen der private Schlüssel auf dem Server liegt. Ein Watch-only-Shop enthält nur einen xpub, daher gibt es auf dem Server keinen Schlüssel, der abgegriffen werden könnte.
Stand 09:00 Uhr in Taipeh waren alle betroffenen Server, auf die Dorier verweist, älter als Version 2.4.2. Seine eigenen Server mit Version 2.4.7 waren nicht betroffen.
$BTC
Diese Lücke ist wichtig, denn der leitende Entwickler @NicolasDorier sagt, dass die bislang geleerten Instanzen offenbar noch Versionen vor 2.4.2 ausführen.
Version 2.4.2 wurde am 7. Aug. veröffentlicht. In der Sicherheitswarnung wurde die Schwachstelle als kritisch und aktiv ausgenutzt bezeichnet; von LND-Nodes waren bereits Gelder gestohlen worden.
Das war vor 87 Tagen. Danach folgten fünf weitere Releases, zuletzt Version 2.4.7 am 29. Okt. Sie behob 85 Befunde aus dem Code-Scanner von Anthropic: einen als kritisch und 13 als schwerwiegend eingestufte.
Seine erste Einschätzung: Der Angreifer meldete sich auf diesen Servern als Admin an. Das Team weiß noch nicht, wie, und es sieht nicht nach einer neuen Schwachstelle aus.
Die Warnung von @BtcpayServer betrifft Hot Wallets, bei denen der private Schlüssel auf dem Server liegt. Ein Watch-only-Shop enthält nur einen xpub, daher gibt es auf dem Server keinen Schlüssel, der abgegriffen werden könnte.
Stand 09:00 Uhr in Taipeh waren alle betroffenen Server, auf die Dorier verweist, älter als Version 2.4.2. Seine eigenen Server mit Version 2.4.7 waren nicht betroffen.
$BTC