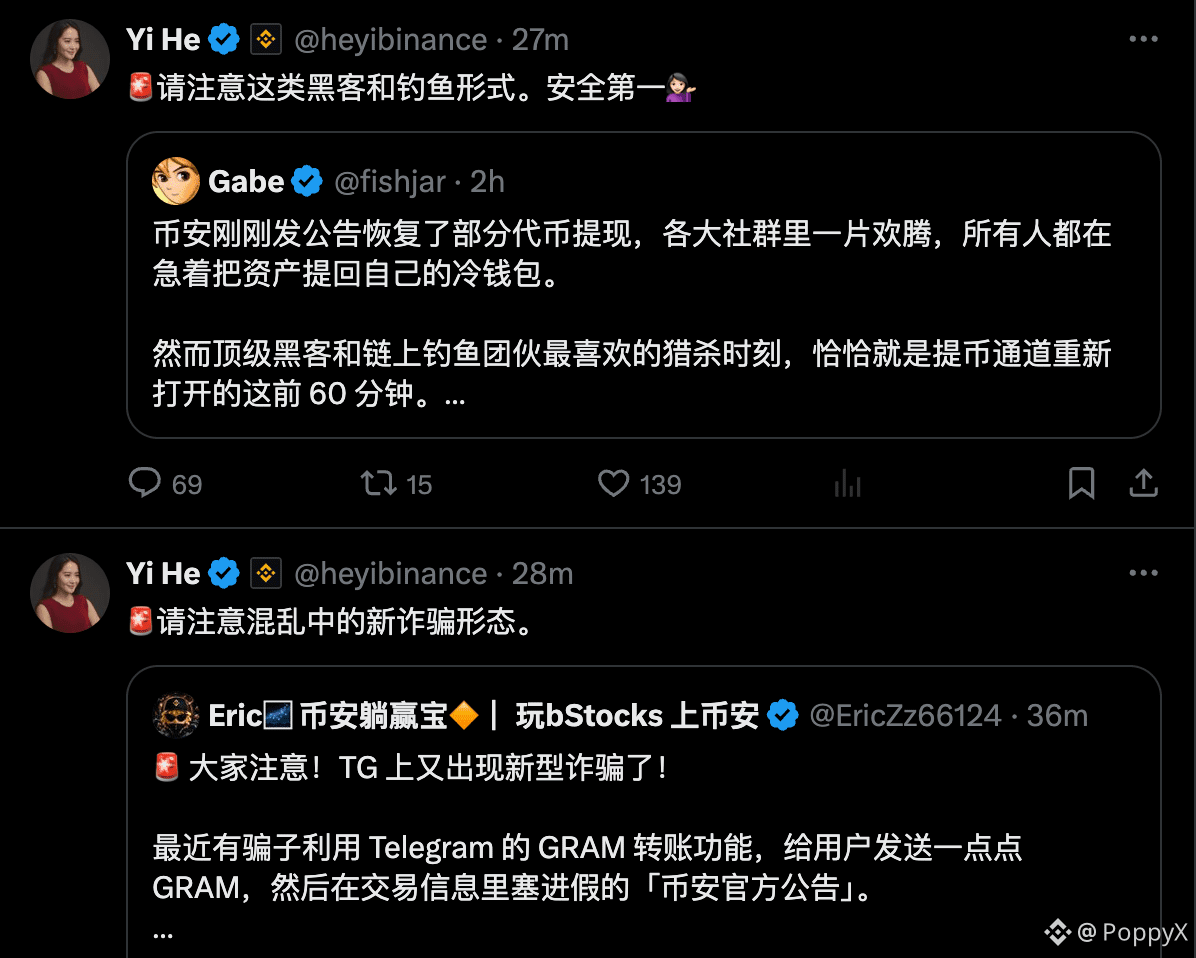
🚨🚨🚨Die Nummer-eins-Krypto-Influencerin hat eine Sicherheitswarnung weitergeleitet🚨🚨🚨
「Binance hat gerade bekannt gegeben, dass Auszahlungen einiger Token wieder möglich sind. In den großen Communitys herrscht ausgelassene Freude, und alle beeilen sich, ihre Vermögenswerte zurück in ihre Cold Wallets zu transferieren.
Doch genau die ersten 60 Minuten, nachdem der Auszahlungsweg wieder geöffnet wurde, sind der liebste Jagdmoment von Top-Hackern und On-Chain-Phishing-Gruppen.
Angreifer kennen die Panik der Nutzer genau:
Nach der Angst während des Auszahlungsstopps geraten Nutzer oft in äußerste Hektik und wollen ihre Coins nur so schnell wie möglich abziehen, um sie in Sicherheit zu bringen.
In diesem Zeitfenster verschicken Hacker massenhaft „Vergiftungstransaktionen“ an alle möglichen öffentlichen Adressen. Diese haben exakt dieselben ersten und letzten vier Zeichen.
Viele machen es sich einfach und kopieren eine gerade erst verwendete Adresse aus dem Wallet-Transaktionsverlauf. Oder die Malware auf ihrem Computer hat längst die Dutzenden Zeichen in der Mitte des Hashes in der Zwischenablage ersetzt.
Das Auszahlungssystem ist wiederhergestellt, aber ein einziger falscher Fingertipp beim Bestätigen genügt, und die Vermögenswerte verschwinden für immer im dunklen Wald.
Je unruhiger und dringlicher die Lage wirkt, desto wichtiger ist es, die gesamte 42-stellige Hexadezimaladresse von Anfang bis Ende dreimal mit bloßem Auge zu überprüfen. Diese dreißig Sekunden Verzögerung richten keinen Schaden an, aber deine Ungeduld kann dich dein gesamtes Lehrgeld kosten.」
#FBI确认朝鲜应对币安被盗事件负责
$牛来
「Binance hat gerade bekannt gegeben, dass Auszahlungen einiger Token wieder möglich sind. In den großen Communitys herrscht ausgelassene Freude, und alle beeilen sich, ihre Vermögenswerte zurück in ihre Cold Wallets zu transferieren.
Doch genau die ersten 60 Minuten, nachdem der Auszahlungsweg wieder geöffnet wurde, sind der liebste Jagdmoment von Top-Hackern und On-Chain-Phishing-Gruppen.
Angreifer kennen die Panik der Nutzer genau:
Nach der Angst während des Auszahlungsstopps geraten Nutzer oft in äußerste Hektik und wollen ihre Coins nur so schnell wie möglich abziehen, um sie in Sicherheit zu bringen.
In diesem Zeitfenster verschicken Hacker massenhaft „Vergiftungstransaktionen“ an alle möglichen öffentlichen Adressen. Diese haben exakt dieselben ersten und letzten vier Zeichen.
Viele machen es sich einfach und kopieren eine gerade erst verwendete Adresse aus dem Wallet-Transaktionsverlauf. Oder die Malware auf ihrem Computer hat längst die Dutzenden Zeichen in der Mitte des Hashes in der Zwischenablage ersetzt.
Das Auszahlungssystem ist wiederhergestellt, aber ein einziger falscher Fingertipp beim Bestätigen genügt, und die Vermögenswerte verschwinden für immer im dunklen Wald.
Je unruhiger und dringlicher die Lage wirkt, desto wichtiger ist es, die gesamte 42-stellige Hexadezimaladresse von Anfang bis Ende dreimal mit bloßem Auge zu überprüfen. Diese dreißig Sekunden Verzögerung richten keinen Schaden an, aber deine Ungeduld kann dich dein gesamtes Lehrgeld kosten.」
#FBI确认朝鲜应对币安被盗事件负责
$牛来