🔐 Chainalysis hat einen Cyberangriff offengelegt, bei dem Kundeninformationen preisgegeben wurden.
Das Blockchain-Analyseunternehmen gibt an, dass ein Angreifer sich mithilfe dessen, was es als „offensive agentische Techniken“ bezeichnet, unbefugten Zugriff auf interne Systeme und Tools verschafft hat.
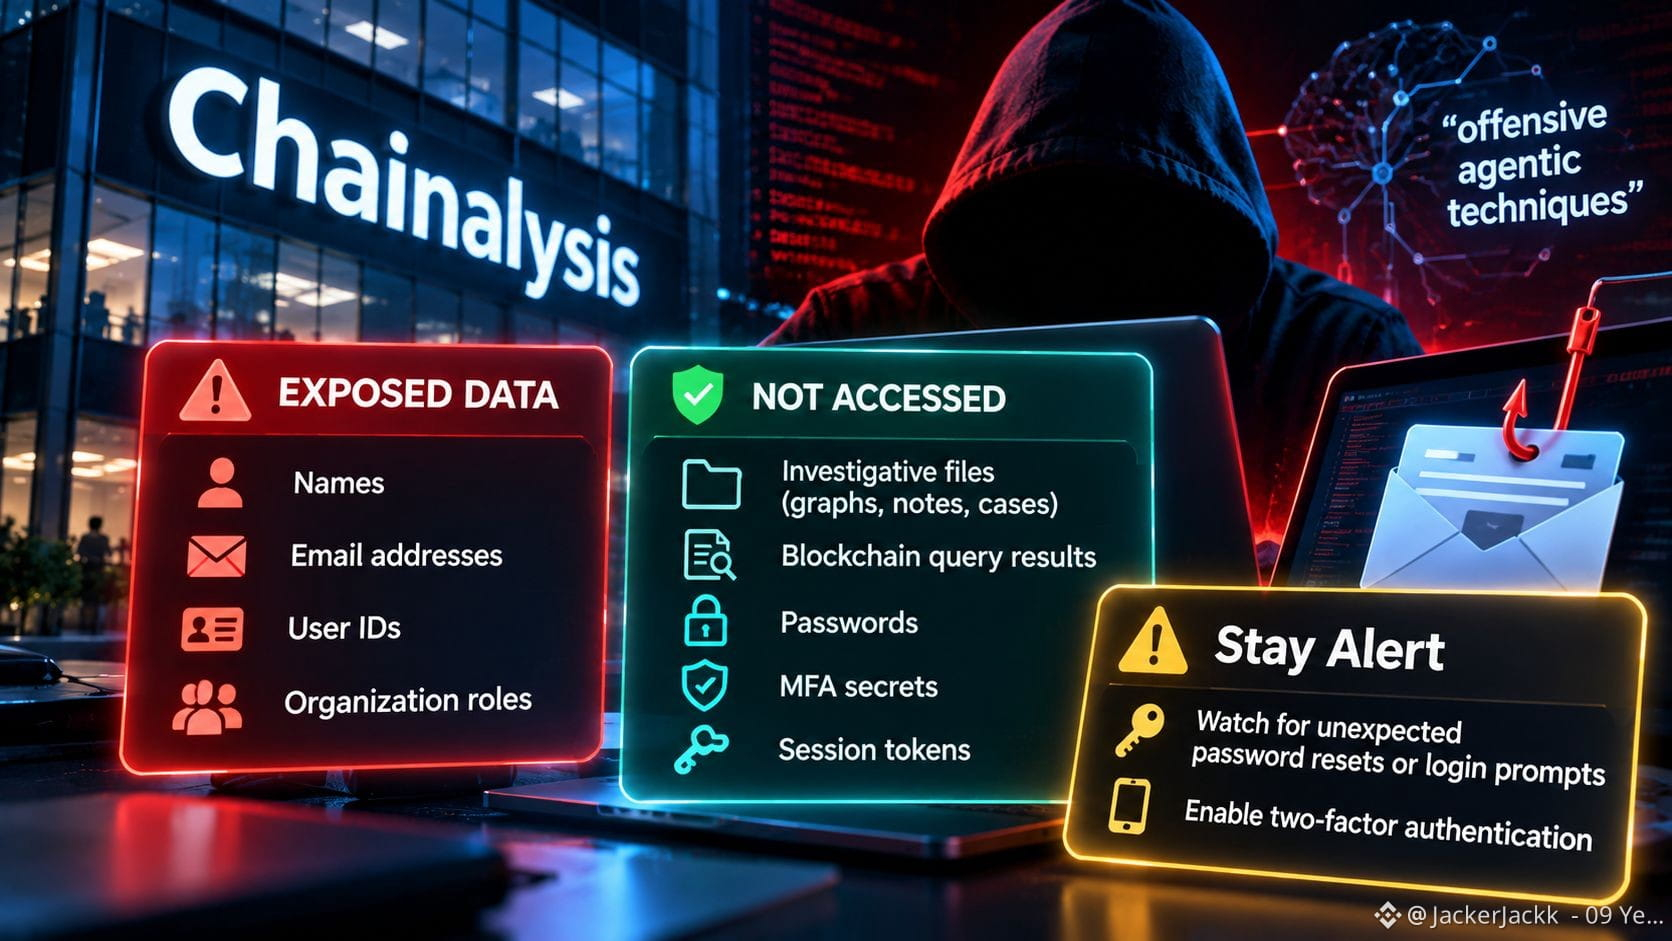
Zu den offengelegten Informationen gehörten Kundennamen, E-Mail-Adressen, Benutzer-IDs und Funktionen innerhalb der Organisation.
Doch es gibt einen wichtigen Unterschied.
Laut Chainalysis hat die Untersuchung keine Hinweise darauf ergeben, dass Ermittlungsdateien, Ergebnisse von Blockchain-Abfragen, Passwörter, MFA-Geheimnisse oder aktive Sitzungstokens abgerufen wurden.
Das Unternehmen hat seine Kunden benachrichtigt. Wie viele genau betroffen sind, ist jedoch noch unklar, da die Untersuchung andauert.
Die unmittelbare Gefahr besteht nun in gezielten Phishing-Angriffen. Namen, E-Mail-Adressen und berufliche Funktionen könnten Angreifern dabei helfen, überzeugende Nachrichten oder gefälschte Authentifizierungsanfragen zu erstellen.
Chainalysis rät seinen Kunden, auf unerwartete Aufforderungen zum Zurücksetzen von Passwörtern oder zur Anmeldung zu achten und die Zwei-Faktor-Authentifizierung zu aktivieren.
Bei einem Datenleck müssen keine Passwörter offengelegt werden, damit Sicherheitsrisiken entstehen. Manchmal reicht es schon zu wissen, wen man ins Visier nehmen muss, um den nächsten Angriff überzeugender zu gestalten.
Das Blockchain-Analyseunternehmen gibt an, dass ein Angreifer sich mithilfe dessen, was es als „offensive agentische Techniken“ bezeichnet, unbefugten Zugriff auf interne Systeme und Tools verschafft hat.
Zu den offengelegten Informationen gehörten Kundennamen, E-Mail-Adressen, Benutzer-IDs und Funktionen innerhalb der Organisation.
Doch es gibt einen wichtigen Unterschied.
Laut Chainalysis hat die Untersuchung keine Hinweise darauf ergeben, dass Ermittlungsdateien, Ergebnisse von Blockchain-Abfragen, Passwörter, MFA-Geheimnisse oder aktive Sitzungstokens abgerufen wurden.
Das Unternehmen hat seine Kunden benachrichtigt. Wie viele genau betroffen sind, ist jedoch noch unklar, da die Untersuchung andauert.
Die unmittelbare Gefahr besteht nun in gezielten Phishing-Angriffen. Namen, E-Mail-Adressen und berufliche Funktionen könnten Angreifern dabei helfen, überzeugende Nachrichten oder gefälschte Authentifizierungsanfragen zu erstellen.
Chainalysis rät seinen Kunden, auf unerwartete Aufforderungen zum Zurücksetzen von Passwörtern oder zur Anmeldung zu achten und die Zwei-Faktor-Authentifizierung zu aktivieren.
Bei einem Datenleck müssen keine Passwörter offengelegt werden, damit Sicherheitsrisiken entstehen. Manchmal reicht es schon zu wissen, wen man ins Visier nehmen muss, um den nächsten Angriff überzeugender zu gestalten.