

Khi tìm hiểu sách trắng của Kite, tôi bắt gặp một ví dụ khiến mình phải dừng lại suy nghĩ. 🤔 Nếu một AI Agent chỉ được phép sử dụng 100 USD mỗi ngày trong vòng 30 ngày, tổng số tiền nó có thể tác động sẽ không vượt quá 3.000 USD. Ngay cả khi Agent bị kiểm soát hoàn toàn, thiệt hại tối đa vẫn nằm trong giới hạn đã định trước.
🔐 Trước đây, tôi thường nghĩ bảo mật cho AI Agent đồng nghĩa với việc phải đảm bảo mô hình luôn đưa ra những quyết định chính xác. Nhưng Kite lại tiếp cận vấn đề theo một hướng khác: không đặt cược tất cả vào hành vi của AI mà tập trung kiểm soát hậu quả nếu nó mắc sai lầm. Người dùng có thể xác định trước mức thiệt hại tối đa trước khi cấp quyền. Cùng với đó, khóa phiên chỉ có hiệu lực một lần, địa chỉ Agent được tạo dựa trên ví của người dùng và chỉ khóa gốc mới nắm giữ quyền kiểm soát ở cấp cao nhất.
📊 Đây là khía cạnh tôi càng tìm hiểu càng thấy thú vị. Con số 3.000 USD thực chất chỉ đúng khi Agent làm việc với một nhà cung cấp duy nhất. Nếu có nhiều nhà cung cấp, tổng mức phơi nhiễm sẽ được tính bằng cách cộng hạn mức chi tiêu mỗi ngày của từng bên nhân với thời gian được cấp quyền tương ứng. Chỉ khi có thêm một giới hạn ngân sách chung theo ngày thì tổng rủi ro này mới được thu hẹp. Nói cách khác, mỗi dịch vụ mới mà Agent kết nối đều có thể làm tăng quy mô rủi ro.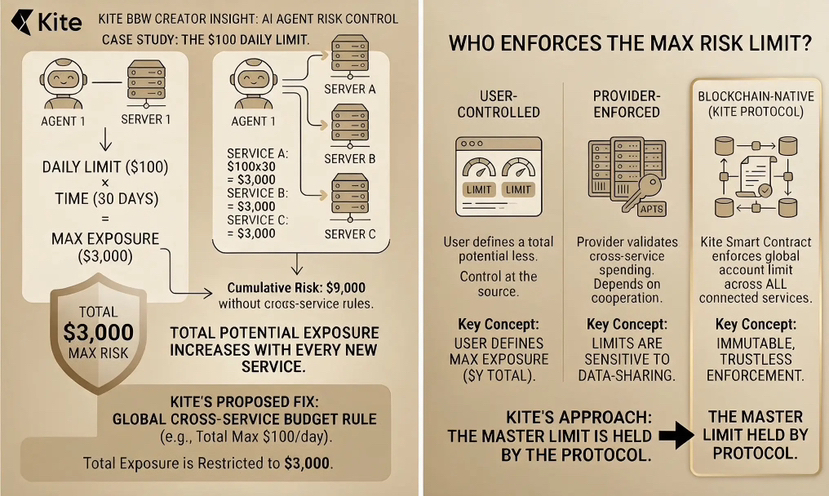
🧩 Tôi không cho rằng đây là điểm yếu trong thiết kế của Kite, bởi sách trắng đã đề cập đến các quy tắc cấp tài khoản có thể áp dụng xuyên suốt nhiều dịch vụ. Điều tôi muốn làm rõ nằm ở một khía cạnh khác: con số 3.000 USD chỉ thực sự có ý nghĩa khi biết giới hạn tổng được thực thi ở đâu và bởi thành phần nào. Chính yếu tố đó mới quyết định liệu mức trần này có được duy trì trên toàn bộ hoạt động của Agent hay không.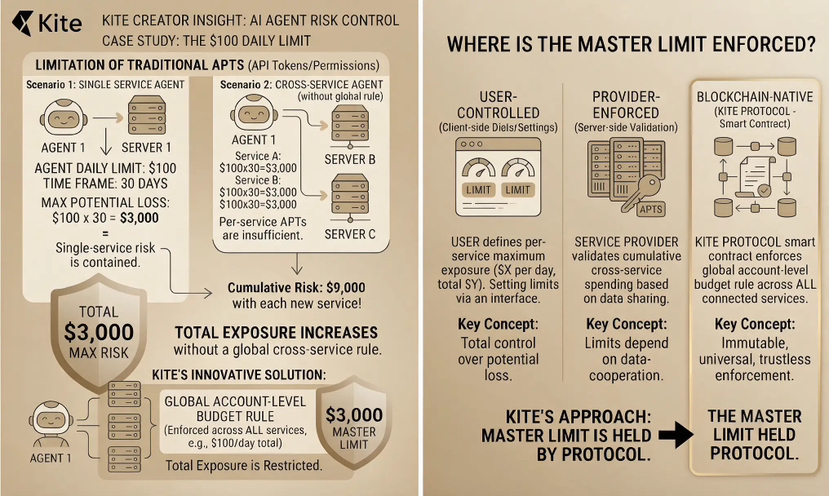
💭 Khi AI Agent ngày càng đảm nhận nhiều giao dịch, tôi nghĩ một câu hỏi đáng bàn là ai nên có quyền quyết định giới hạn chi tiêu cuối cùng: người dùng, nhà cung cấp dịch vụ hay chính blockchain? Mỗi bên đều có một vai trò riêng. Tôi khá tò mò về cách mọi người phân chia trách nhiệm này.