

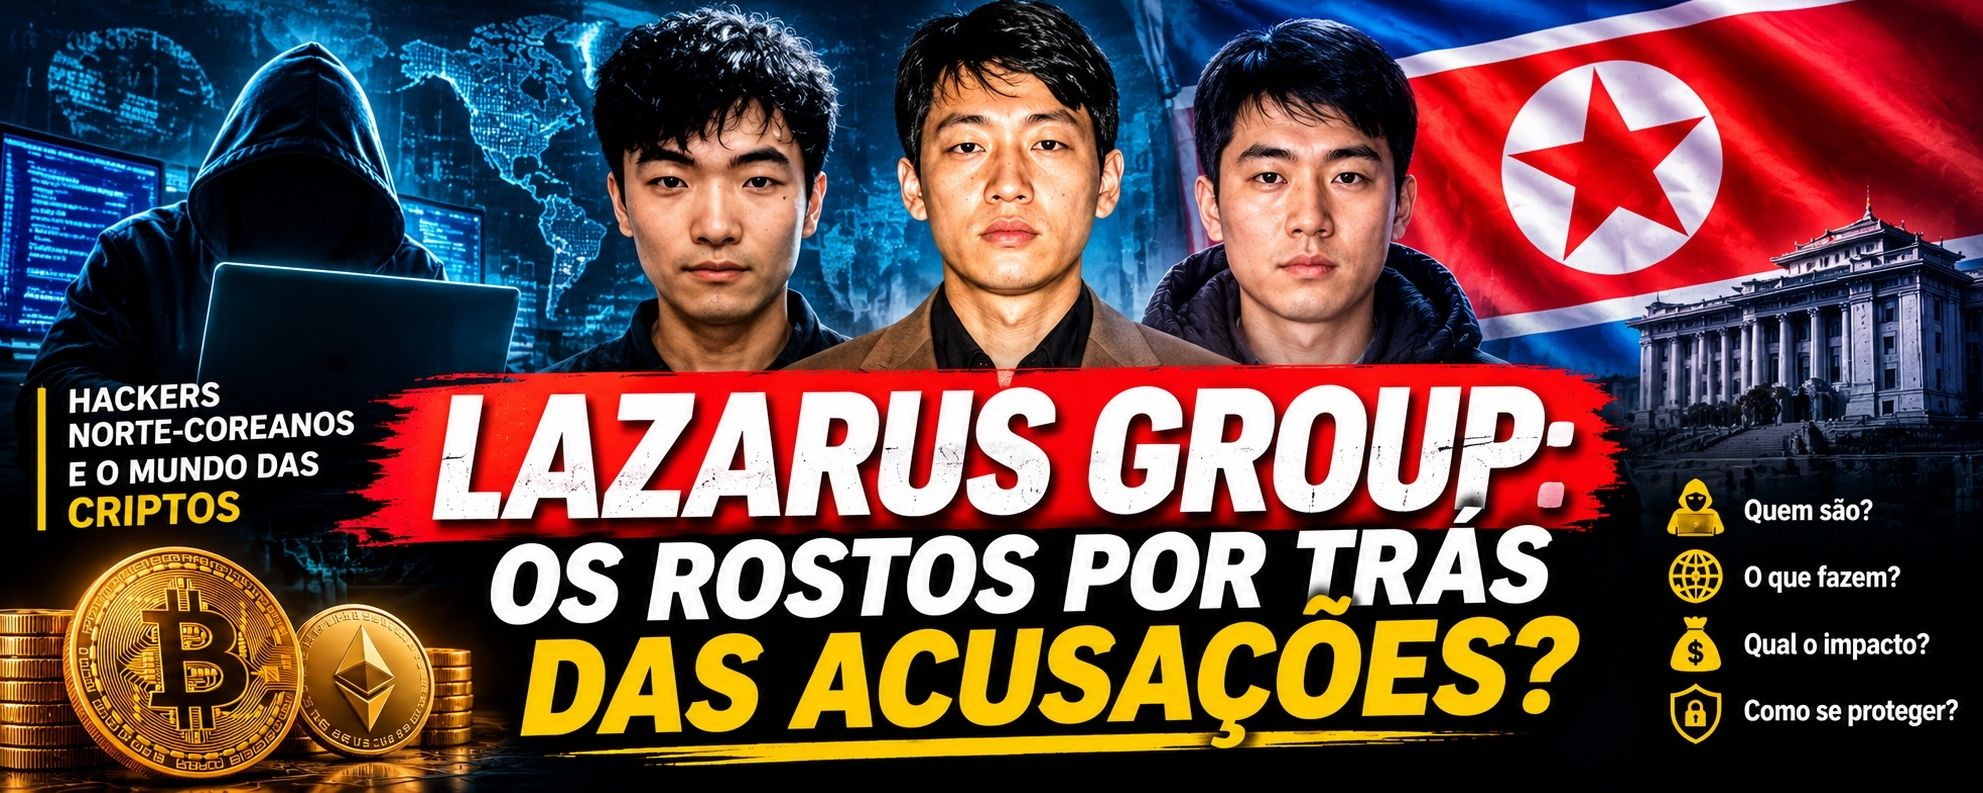
O Departamento de Justiça dos Estados Unidos apresentou acusações contra três cidadãos norte-coreanos por alegada participação numa vasta operação internacional de cibercrime.
O caso envolve roubos de criptomoedas, ataques informáticos e tentativas de extorsão avaliadas em mais de 1,3 mil milhões de dólares.
Mas quem são estas pessoas e o que sabemos realmente sobre os grupos associados a estas operações?
Quando falamos de segurança no mercado das criptomoedas, há um nome que aparece frequentemente nas investigações de grandes ataques informáticos:
Lazarus Group.
Este grupo é associado por autoridades e investigadores de cibersegurança a operações de espionagem digital, ataques a instituições financeiras e roubos de activos digitais.
Em Fevereiro de 2021, o Departamento de Justiça dos Estados Unidos (DOJ) anunciou uma acusação federal contra três cidadãos norte-coreanos, alegadamente ligados a unidades de inteligência militar do país.
A acusação chamou a atenção internacional não apenas pelos nomes envolvidos, mas também pela dimensão das operações descritas.
Vamos conhecer os factos, sem confundir acusações com condenações.
1. Quem são os três indivíduos identificados pelo Departamento de Justiça?
Os três nomes apresentados na acusação federal de 2021 são:
Jon Chang Hyok
Kim Il
Park Jin Hyok
Segundo o Departamento de Justiça dos EUA, os três seriam membros de unidades do Reconnaissance General Bureau (RGB), uma agência de inteligência militar da Coreia do Norte.
A acusação alega que estas unidades participaram em operações de cibercrime destinadas a invadir sistemas informáticos, roubar informações, obter dinheiro e movimentar criptomoedas.
O documento também relaciona os alegados envolvidos com grupos conhecidos no sector da cibersegurança como Lazarus Group e APT38.
É importante sublinhar: estas são alegações apresentadas pelas autoridades norte-americanas. A existência de uma acusação formal não significa que os indivíduos tenham sido condenados.
2. O que é o Lazarus Group?
O Lazarus Group é o nome utilizado por investigadores de cibersegurança para identificar um conjunto de actividades e operações de ciberataque associadas à Coreia do Norte.
O grupo é frequentemente relacionado com ataques a empresas, instituições financeiras e organizações de diferentes sectores.
Entre as actividades que lhe são atribuídas encontram-se:
Invasão de redes e sistemas informáticos;
Roubo de informações e credenciais;
Ataques a instituições financeiras;
Roubo de criptomoedas;
Utilização de software malicioso;
Operações de branqueamento e movimentação de fundos roubados.
O Lazarus Group também é associado a outras designações utilizadas por diferentes entidades de investigação, como APT38.
Contudo, os nomes utilizados por empresas e autoridades nem sempre representam exactamente a mesma estrutura operacional.
Por isso, é mais rigoroso falar de grupos ou actividades associados do que assumir que todas as designações identificam uma única equipa perfeitamente delimitada.
3. Mais de 1,3 mil milhões de dólares: o que diz a acusação?
De acordo com o Departamento de Justiça dos EUA, a conspiração descrita na acusação envolvia tentativas de roubar e extorquir mais de 1,3 mil milhões de dólares em dinheiro e criptomoedas a instituições financeiras e empresas.
O documento menciona diferentes tipos de operações, incluindo:
Ataques informáticos contra empresas;
Tentativas de roubo de fundos de instituições financeiras;
Criação e distribuição de aplicações maliciosas relacionadas com criptomoedas;
Desenvolvimento e promoção fraudulenta de uma plataforma blockchain;
Campanhas de extorsão e ataques com ransomware.
A acusação também faz referência a operações anteriores, incluindo o ataque à Sony Pictures, em 2014, e ao ransomware WannaCry, em 2017.
Uma distinção importante: os 1,3 mil milhões de dólares representam o valor que as autoridades afirmaram ter sido alvo de tentativas de roubo ou extorsão no âmbito da conspiração descrita.
Não devem ser apresentados como uma quantia integralmente roubada pelos três indivíduos.
4. O FBI continua a acompanhar os fundos?
Sim. Um exemplo concreto surgiu em Agosto de 2023.
Numa comunicação oficial, o FBI informou que tinha acompanhado aproximadamente 1.580 $BTC então avaliados em mais de 40 milhões de dólares, associados a actores norte-coreanos ligados ao TraderTraitor.
O FBI alertou que esses actores poderiam tentar converter os bitcoins em dinheiro ou outros activos.
A investigação relacionou esses fundos com vários ataques anteriores, incluindo:
Alphapo: aproximadamente 60 milhões de dólares em activos digitais;
CoinsPaid: aproximadamente 37 milhões de dólares;
Atomic Wallet: aproximadamente 100 milhões de dólares.
Estes valores correspondem às estimativas divulgadas pelo FBI para os respectivos roubos.
A agência pediu às empresas do sector que monitorizassem as carteiras identificadas e tivessem cuidado com transacções relacionadas com esses endereços.
Este episódio demonstra uma das características mais interessantes da tecnologia blockchain: embora os utilizadores possam não conhecer a identidade real por trás de uma carteira, as movimentações dos activos em redes públicas podem ser analisadas e acompanhadas.
5. Como os fundos roubados podem ser rastreados?
Uma das ideias erradas sobre criptomoedas é acreditar que todas as transacções são completamente anónimas.
Na realidade, redes como #Bitcoin e #Ethereum mantêm registos públicos das transacções.
Isto significa que investigadores especializados podem acompanhar:
O endereço de origem dos fundos;
Os endereços que receberam os activos;
Os valores transferidos;
O momento das transacções;
As ligações entre diferentes carteiras.
Empresas de análise blockchain utilizam estas informações para identificar padrões e possíveis ligações entre operações.
Mas existe uma limitação importante: rastrear uma carteira não significa necessariamente conhecer a identidade de quem a controla.
Os investigadores podem encontrar ligações técnicas entre transacções sem conseguir provar imediatamente quem recebeu os fundos ou quem beneficiou deles.
É por isso que a análise blockchain é frequentemente combinada com informações de inteligência, investigações policiais e cooperação entre empresas.
6. Porque é que estas operações preocupam o mercado cripto?
Os ataques atribuídos a grupos associados à Coreia do Norte levantam preocupações para todo o sector.
Uma exchange pode investir milhões em segurança, mas continuar exposta a riscos relacionados com funcionários, dispositivos comprometidos, sistemas internos e engenharia social.
Além disso, quando grandes quantidades de criptomoedas são roubadas, os efeitos podem ultrapassar a plataforma afectada.
Podem surgir problemas de confiança, pressão sobre os mecanismos de segurança e dificuldades para identificar ou congelar os activos.
O desafio não está apenas em impedir o ataque. Também é necessário conseguir detectar movimentações suspeitas, colaborar com outras entidades e reduzir os danos para os utilizadores.
7. O que podemos aprender com estes casos?
Para quem utiliza exchanges ou investe em criptomoedas, estes episódios deixam algumas lições práticas:
Protege as tuas contas: utiliza autenticação de dois factores e evita reutilizar palavras-passe.
Desconfia de mensagens inesperadas: ataques de phishing podem imitar empresas conhecidas para roubar credenciais.
Protege os teus dispositivos: mantém os sistemas actualizados e evita instalar aplicações de fontes desconhecidas.
Não partilhes a tua frase de recuperação: nenhuma exchange legítima precisa da tua seed phrase para te ajudar.
Compreende os riscos das plataformas centralizadas: manter activos numa exchange pode ser conveniente, mas implica confiar nos seus sistemas de segurança e gestão.
Conclusão: acusações, investigações e uma ameaça que continua a ser acompanhada
O caso dos três cidadãos norte-coreanos mostra a dimensão que as investigações internacionais sobre cibercrime podem alcançar.
O Departamento de Justiça dos Estados Unidos apresentou acusações formais contra Jon Chang Hyok, Kim Il e Park Jin Hyok, alegando que participaram numa conspiração internacional relacionada com ataques informáticos e crimes financeiros.
O FBI, por sua vez, continua a divulgar informações sobre fundos digitais associados a operações atribuídas a actores norte-coreanos.
Mas é fundamental manter a precisão: os indivíduos mencionados numa acusação não devem ser tratados como culpados sem uma condenação, e as atribuições de ataques devem ser apresentadas com as respectivas fontes e limitações.
No mercado cripto, a segurança não depende apenas da tecnologia.
Depende também da capacidade de investigar, cooperar e proteger os utilizadores.
E tu, já tinhas ouvido falar do Lazarus Group?
Acreditas que as exchanges e as empresas de criptomoedas estão suficientemente preparadas para enfrentar ataques desta dimensão?
Partilha a tua opinião nos comentários. Informação é poder!
Fontes oficiais para aprofundar
Departamento de Justiça dos EUA (17 de Fevereiro de 2021): Acusação contra três cidadãos norte-coreanos por alegada participação em operações globais de cibercrime
FBI (22 de Agosto de 2023): Identificação de fundos em Bitcoin associados a actores norte-coreanos
FBI (6 de Setembro de 2023): Atribuição do roubo de 41 milhões de dólares da Stake.com ao Lazarus Group
Departamento de Justiça dos EUA (6 de Setembro de 2018): Acusação inicial contra Park Jin Hyok