$ETH 将军主要是靠以太坊 必须让以太坊死了


Veröffentlichen

--

阿曾
·
--
Bärisch#fbi确认朝鲜应对币安被盗事件负责
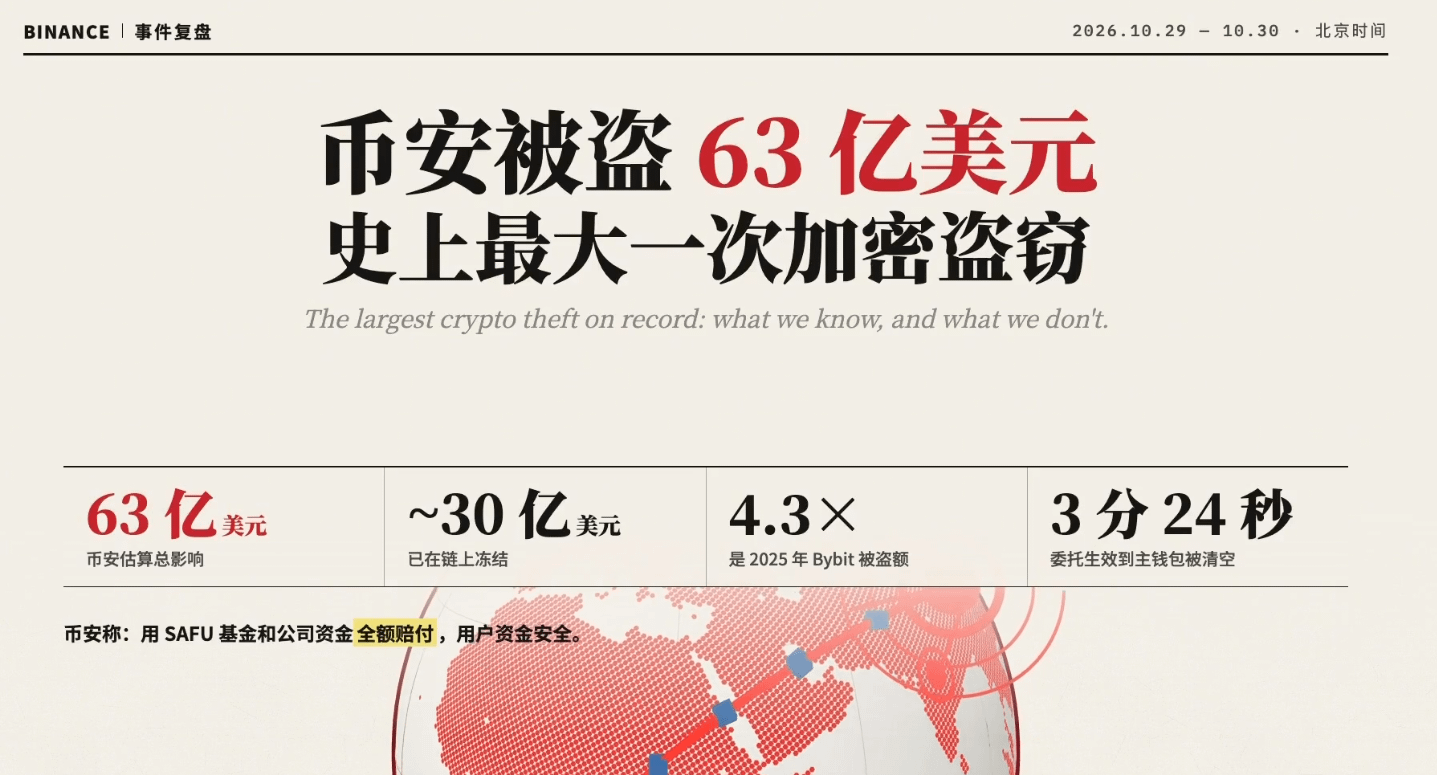
Das FBI hat offiziell erklärt: Für die über 6 Milliarden Dollar, die Binance diesmal verloren hat, sind nordkoreanische Hacker verantwortlich. Ihr Codename lautet TraderTraitor (sie werden häufig dem Lazarus-Umfeld zugerechnet).
Der Angriff fand wohl um den 29. Oktober herum statt. Die Hacker schlugen innerhalb weniger Minuten zu – in einem Rekordausmaß.
Die gestohlenen Gelder wurden größtenteils zunächst in Ethereum $ETH umgetauscht und dann über DeFi, Cross-Chain-Bridges und schnelle Wechsel gewaschen. Ein Teil der Stablecoins wurde bereits eingefroren (Berichten zufolge geht es um mehr als zwei Milliarden), doch der Großteil ist noch immer auf der Blockchain unterwegs.
Das FBI hat gemeinsam mit dem Secret Service und der Kriminalermittlungsbehörde des Finanzministeriums einen Aufruf gestartet:
Börsen, Node-Betreiber und Analyseunternehmen sollen die betreffenden Adressen schnell sperren und verhindern, dass das schmutzige Geld weiterfließt.
Meine Einschätzung: Das ist kein gewöhnlicher „Hacker, der seine Fähigkeiten zur Schau stellt“, sondern wirkt eher wie staatlich organisierter „Diebstahl zur Finanzierung des Regimes“ – Nordkorea beschafft sich häufig durch Kryptodiebstahl Devisen.
Nach der offiziellen Benennung dürfte der internationale Druck zunehmen:
Die Liste gesperrter Adressen wird länger, regulierte Börsen werden strenger kontrolliert, und auch DeFi wird zur Mithilfe aufgerufen.
Für Binance: Das Image wandelt sich von „zahlt aus eigener Tasche“ zu „wurde von einem staatlichen Akteur angegriffen und zahlt trotzdem“. Kurzfristig stärkt das das Vertrauen, aber die Aufsichtsbehörden werden genauer hinsehen.
Für normale Nutzer: Entscheidend ist vor allem, ob die Plattform für deine Coins aufkommt. Finger weg von Airdrops unbekannter Herkunft, Cross-Chain-Transfers und dubiosen Börsen. Wenn deine Coins einmal mit einer gesperrten Adresse in Berührung kommen, könnten sie eingefroren werden.
Kurz gesagt: Das FBI hat bestätigt, „wer es war“ – nach dem Geld wird noch gesucht.
Dass Binance zahlen kann, ist das eine. Die nächste Herausforderung für die Branche ist, sich gegen staatliche Hacker zu wappnen.