$BNB $ETH 币安也很无奈$INTCB


Veröffentlichen

--

探小花
·
--
#bnb #币安 #币安已回填九成受影响资产
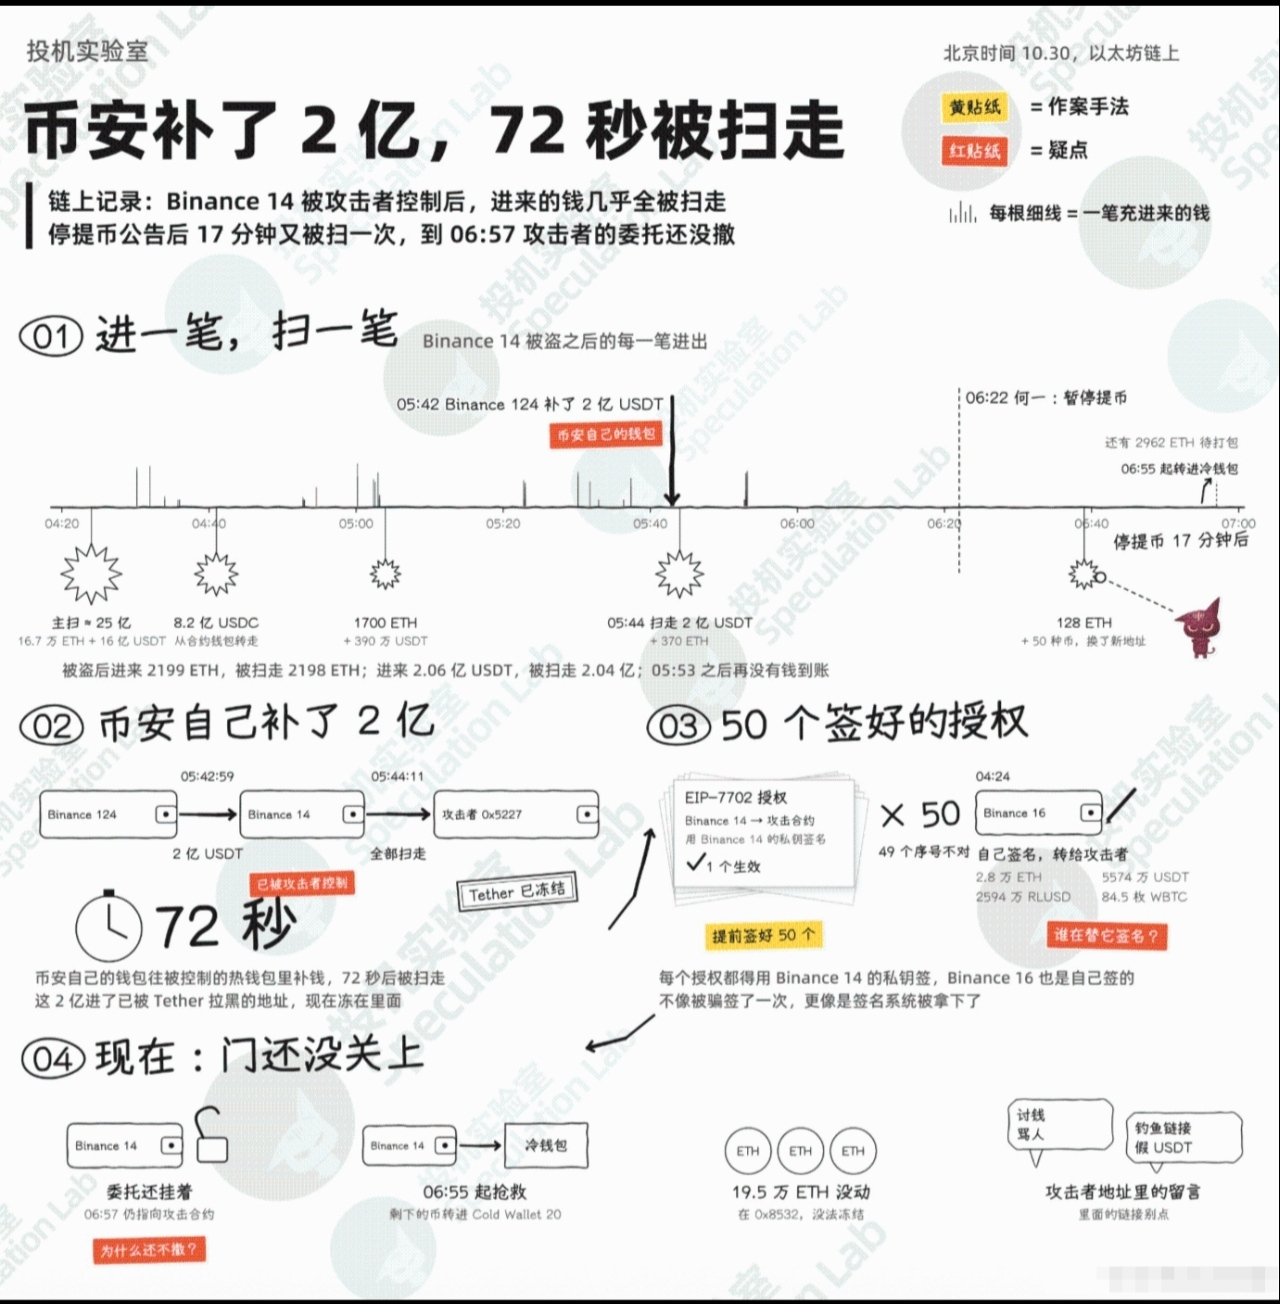
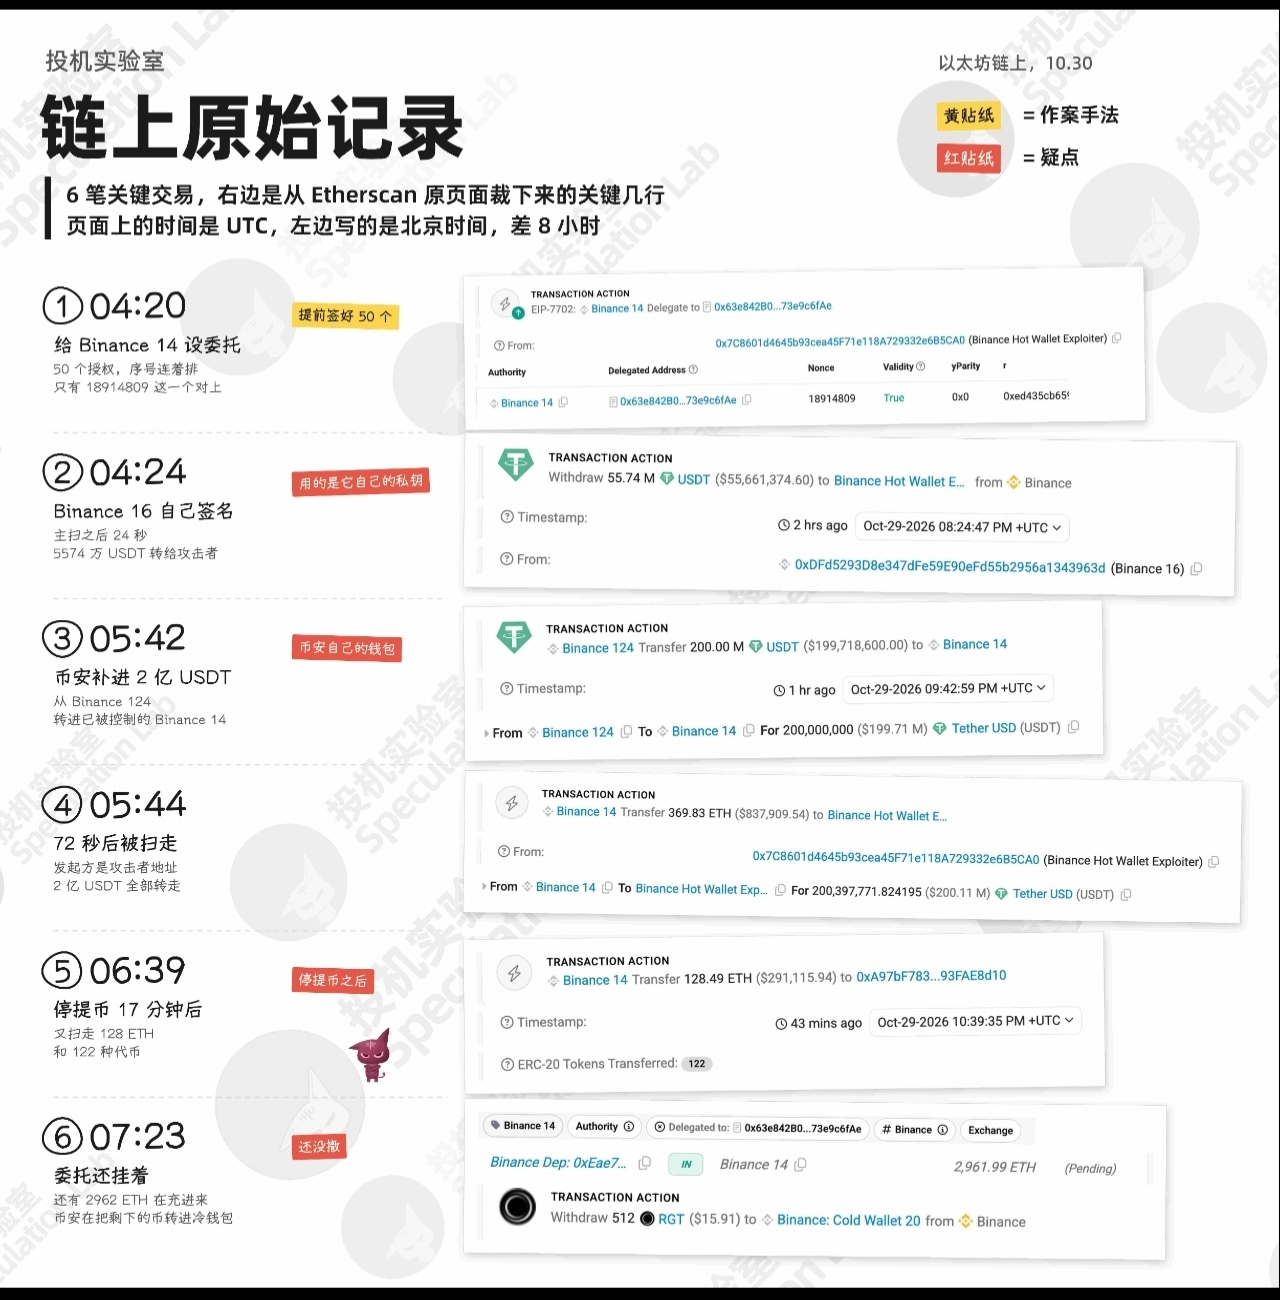
Binances eigene Wallet überwies 200 Millionen USDT an eine von Hackern kontrollierte Hot Wallet. 72 Sekunden später hatten die Hacker die gesamten 200 Millionen abgezogen. Der ungewöhnliche Vorfall ereignete sich um 5:42 Uhr Pekinger Zeit. Die kompromittierte Wallet war Binance 14, die bereits 18,91 Millionen Transaktionen ausgeführt hatte und zu den wichtigsten Hot Wallets von Binance zählt.
Die Hacker nutzten EIP-7702, das Ethereum im vergangenen Jahr eingeführt hat. Damit kann eine Wallet die Ausführungsrechte an einen Smart Contract delegieren, der dann beliebige Transaktionen ausführen kann. Um 4:20 Uhr richteten die Hacker die Delegation ein. In weniger als vier Minuten räumten sie rund 2,5 Milliarden ab. Zusammen mit den 820 Millionen USDC, die sie über diese Wallet von einer anderen Wallet abzweigten, ergibt das die oft genannten 3,3 Milliarden.
Nach dem Abzug schien das Binance-System zunächst nicht zu reagieren. Einzahlungen gehen zunächst auf die jeweiligen Einzahlungsadressen und werden dann regelmäßig auf eine Hot Wallet übertragen. Auch nach dem Diebstahl lief diese Zusammenführung wie gewohnt weiter: Es gingen weitere 2.199 ETH ein, von denen 2.198 in drei Tranchen abgezogen wurden.
Die 200 Millionen stammten aus Binances eigener Wallet Binance 124. Zum Glück hat Tether die Adresse, an die die Hacker das Geld schickten, auf die Blacklist gesetzt. Das Geld ist dort eingefroren. Um 6:22 Uhr kündigte He Yi auf X eine Aussetzung der Auszahlungen an. 17 Minuten später kam es zu einem weiteren Abzug: 128 ETH und 122 Token wurden auf eine neue Adresse transferiert.
Bei meiner letzten Prüfung um 6:57 Uhr war die Delegation noch aktiv und verwies auf den Smart Contract der Hacker. Seit 6:55 Uhr transferierte Binance die verbliebenen Coins in Cold Wallets – im Grunde ein Wettlauf gegen die Hacker.
Am meisten beschäftigt mich die Transaktion von 4:20 Uhr: Sie enthielt 50 Autorisierungen, die alle mit dem privaten Schlüssel von Binance 14 signiert waren. Sie unterschieden sich nur durch ihre Nonces, und eine davon passte. Das heißt, die Hacker hatten im Voraus 50 mit dem privaten Schlüssel von Binance signierte Autorisierungen.
24 Sekunden nach dem Hauptabzug signierte auch die Hot Wallet Binance 16 mit ihrem eigenen privaten Schlüssel mehrere Überweisungen und schickte 28.000 ETH und 55,74 Millionen USDT an die Hacker.
Deshalb vermute ich, dass die Hacker Binance dazu bringen konnten, mit seinen privaten Schlüsseln in ihrem Namen zu signieren. Das Problem liegt wahrscheinlich im Signatursystem. Sobald Binance die Untersuchungsergebnisse veröffentlicht, werde ich sie mit den On-Chain-Daten abgleichen.
Stablecoins lassen sich einfrieren, ETH dagegen noch nicht. Der Großteil der Beute, die entkommen ist, besteht aus ETH. Auf einer einzigen Adresse der Hacker liegen 195.000 ETH, und bisher wurde kein einziger davon bewegt.
Die Adresse der Hacker wird inzwischen mit Nachrichten überflutet: Manche verlangen Geld, andere beschimpfen sie oder spammen religiöse Texte. Wieder andere posten Links und behaupten, die Hacker würden als Nächstes eine weitere Börse angreifen. In den nächsten Tagen wird es viele Phishing-Links geben – seid besonders vorsichtig!