
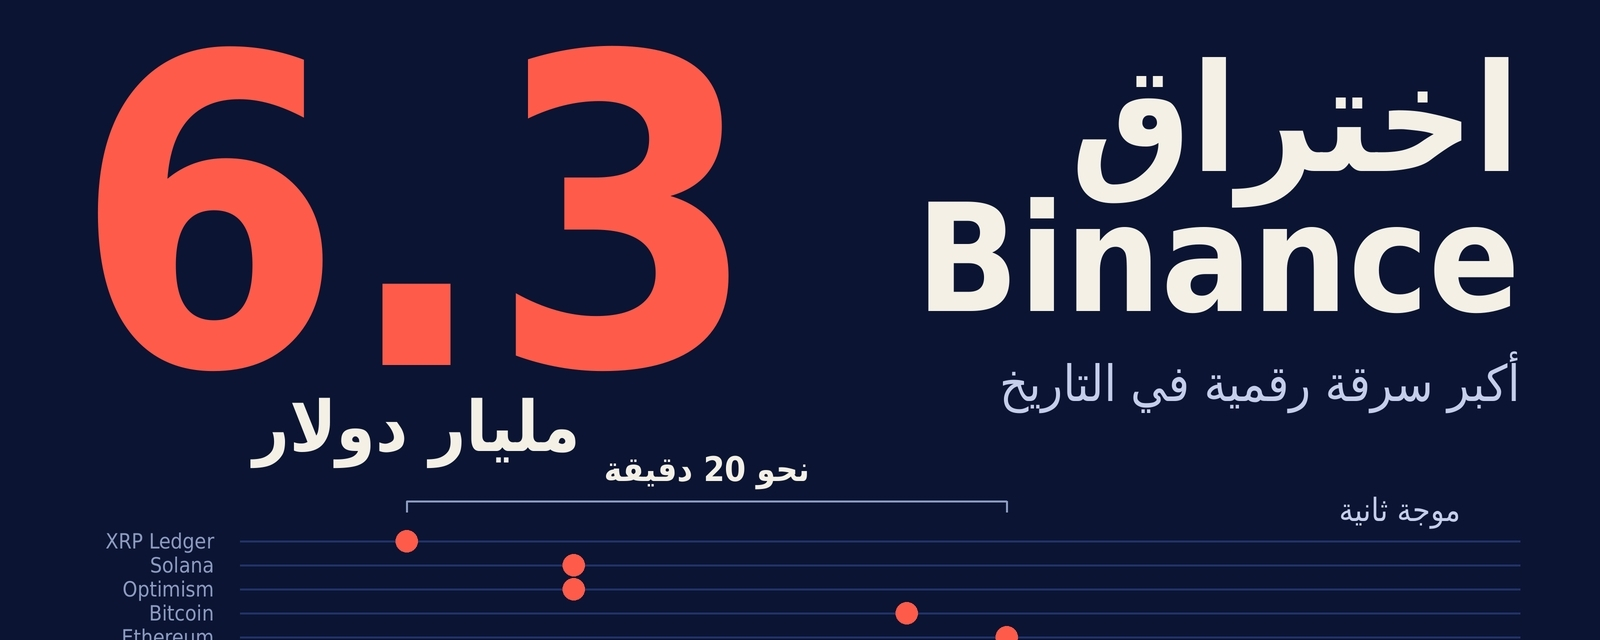
Etwa 6,3 Milliarden Dollar flossen von der Plattform ab, größtenteils innerhalb von rund zwanzig Minuten. Hier erfährst du, was wir bisher über den Angriff und die Entschädigungsmaßnahmen wissen.
Am Donnerstagabend, dem 29. Oktober 2026, wurde Binance, die weltweit größte Plattform für den Handel mit Kryptowährungen, Opfer des größten registrierten Diebstahls in der Geschichte der Branche. Aus ihren Wallets flossen digitale Vermögenswerte im Wert von rund 6,3 Milliarden Dollar ab, verteilt auf zehn Blockchain-Netzwerke. Ein Verantwortlicher von TRM Labs bezeichnete den Vorfall als „den größten Bankraub in der Geschichte der Menschheit“. Damit übertrifft er den Hack von Bybit im Februar 2025, bei dem 1,5 Milliarden Dollar erbeutet wurden, um etwa das Vierfache.
Wie wurde der Angriff ausgeführt?
Die Transfers begannen um 20:05 Uhr UTC von Binance-Wallets auf dem XRP Ledger. Innerhalb weniger Minuten folgten Wallets auf Solana und Optimism sowie auf Bitcoin und Tron. Am stärksten betroffen war das Ethereum-Netzwerk: Von dort flossen rund 3,8 Milliarden US-Dollar ab. Bei Bitcoin belief sich der Abfluss auf etwa 18.270 BTC, also rund 1,47 Milliarden US-Dollar. Eine kleinere zweite Welle folgte um 23:05 Uhr UTC und betraf Wallets auf Avalanche und Polygon.
Die Analysen deuten nicht auf den Hack einer einzelnen Wallet hin, sondern darauf, dass der Angreifer die Kontrolle über das Signatursystem erlangte, das die Hot Wallets der Plattform nutzen. So konnten innerhalb von etwa einer halben Stunde gültige Transfers von Wallets auf verschiedenen Netzwerken mit unterschiedlichen Signaturverfahren ausgeführt werden. Auf Ethereum nutzte der Angreifer den modernen Mechanismus EIP-7702, um die Hot Wallet in ein von ihm kontrolliertes Werkzeug umzuwandeln. Anschließend schöpfte er in regelmäßigen Abständen die dort eingehenden Gelder ab, bis 23:56 Uhr UTC.
Dem Angriff ging eine mehr als 36-stündige Vorbereitungsphase voraus. Dazu gehörten die Finanzierung einer operativen Wallet des Angreifers mit kleinen Abhebungen über den Krypto-Mixer Tornado Cash sowie Tests des Codes mit Test-Wallets, bevor er auf die echte Binance-Wallet angewendet wurde.
Binance erklärte in seiner ersten Stellungnahme, der Vorfall könnte von einem Mobilgerät eines DevOps-Ingenieurs ausgegangen sein, das kompromittiert worden sei. Dadurch habe der Angreifer Zugriff auf einen Service-Container erhalten und unautorisierte Auszahlungsanträge stellen können. Die Plattform gab an, keine Hinweise auf einen Abfluss privater Wallet-Schlüssel gefunden zu haben. Spätere Untersuchungen verwiesen jedoch auf weitere Angriffspunkte, die über dieses Gerät hinausgingen. Das Gesamtbild ist noch nicht vollständig.
Wer steckt hinter dem Angriff?
TRM Labs und Chainalysis schrieben den Angriff beide der mit Nordkorea verbundenen Gruppe TraderTraitor zu. TRM erklärte, diese Einschätzung stütze sich auf Blockchain-Daten und externe Geheimdienstinformationen und werde mit hoher Sicherheit getroffen. Chainalysis verwies auf bislang nicht beobachtete Geldwäsche-Muster und darauf, dass Tausende Transaktionen innerhalb kurzer Zeit auf den Einsatz von Automatisierung zur Verschleierung der Geldflüsse hindeuteten. TRM zufolge weisen einige Merkmale des Angriffs Parallelen zum Bybit-Hack von 2025 auf, den das US-amerikanische Federal Bureau of Investigation (FBI) derselben Gruppe zugeschrieben hatte. Dazu zählen die lange Vorbereitungsphase und die Finanzierung der operativen Wallet mit kleinen Abhebungen über Tornado Cash.
Binance hat den Angriff in den von uns eingesehenen Stellungnahmen jedoch keiner bestimmten Gruppe offiziell zugeschrieben. Die derzeitige Zuordnung beruht auf den Analysen von Blockchain-Tracking-Unternehmen. Reuters zitierte dagegen Mark Karpeles, den früheren Chef der Plattform Mt. Gox, der vermutete, dass die Angreifer an die privaten Schlüssel von mindestens zwei Wallets gelangt seien – eine Einschätzung, die der Position von Binance widerspricht. Dieser Punkt zählt weiterhin zu den wichtigsten offenen Fragen.
Was mit den gestohlenen Geldern geschieht
Die Herausgeber von Stablecoins reagierten schnell und froren einen großen Teil der Gelder ein. Tether fror rund 1,77 Milliarden US-Dollar in USDT ein, Circle etwa 825 Millionen US-Dollar in USDC. Auch Ripple und World Liberty Financial trugen dazu bei, weitere Vermögenswerte einzufrieren. Zudem griff der Sicherheitsrat des Arbitrum-Netzwerks ein und entfernte ETH und ARB im Wert von rund 30 Millionen US-Dollar aus der Wallet des Angreifers. Laut TRM waren bis zum frühen Morgen des 30. Oktober insgesamt rund 2,7 Milliarden US-Dollar eingefroren; Binance schätzte den Betrag auf rund 3 Milliarden US-Dollar. Bevor die Einfrierungen griffen, versuchte der Angreifer, einen Teil der Stablecoins in andere Vermögenswerte umzutauschen. Bei einem der großen Geschäfte erlitt er dabei einen Verlust von mehr als 10 Prozent.
Laut TRM kontrolliert der Angreifer die übrigen Gelder weiterhin. Es handelt sich um mehr als 420.000 ETH und 18.270 BTC im Wert von rund 2,4 Milliarden US-Dollar, die außerhalb der Reichweite aller Stellen liegen, die sie einfrieren könnten.
Die neuesten Updates von Binance
In einer am Samstag, dem 31. Oktober, veröffentlichten Stellungnahme erklärte Binance, rund 90 Prozent der gestohlenen Vermögenswerte ersetzt zu haben. Am Vortag hatte der Anteil noch bei 80 Prozent gelegen. Die verbleibenden 10 Prozent bestünden hauptsächlich aus weniger liquiden Coins, die das Unternehmen am Markt und über außerbörsliche Geschäfte kaufe. Binance betonte, dass zehn wichtige Vermögenswerte, darunter BTC, ETH, USDT und BNB, inzwischen vollständig gedeckt seien. Zur Deckung der Verluste habe das Unternehmen rund 6,34 Milliarden US-Dollar bereitgestellt, davon etwa 5 Milliarden US-Dollar in den jeweils betroffenen Coins. Die Mittel stammen aus einem Teil des SAFU-Fonds zum Schutz der Nutzer, aus einem Teil des Versicherungsfonds für Futures und aus der Unternehmenskasse. Binance sagte zu, den SAFU-Fonds wieder auf rund eine Milliarde US-Dollar aufzustocken.
Co-CEO Richard Teng erklärte, die Nutzer würden keine finanziellen Folgen zu tragen haben. Betroffen sei die Hot Wallet der Plattform selbst gewesen; der Großteil der Nutzervermögen werde in Cold Wallets verwahrt und nur bei einer Auszahlungsanfrage in die Hot Wallet übertragen. Die Einzahlungen blieben weiterhin möglich. Die Plattform strebe an, Auszahlungen am Sonntag, dem 1. November, schrittweise und nach Sicherheitsprüfungen wieder aufzunehmen – Coin für Coin. Binance dürfte den aktualisierten Nachweis der Reserven am 2. oder 3. November veröffentlichen. Berichten zufolge sind das FBI und der US Secret Service an den Ermittlungen und der Nachverfolgung der Gelder beteiligt.
Offene Fragen und Auswirkungen auf den Markt
Mehrere Fragen sind weiterhin unbeantwortet: Wie gelangte der Angreifer in das Signatursystem? Sind tatsächlich private Schlüssel abgeflossen? Und wohin werden die Gelder fließen, die sich noch in seiner Hand befinden? TRM geht davon aus, dass sich die nächste Phase der Geldwäsche auf Cross-Chain-Bridges, Tauschdienste und außerbörsliche Handelsvermittler verlagern könnte – Routen, die das Unternehmen derzeit überwacht.
Am Markt fiel Bitcoin nach der Bekanntgabe um rund 5 Prozent und rutschte unter 80.000 US-Dollar. Berichten zufolge wurden dabei gehebelte Positionen im Wert von mehr als 1,5 Milliarden US-Dollar liquidiert. Analysten von Fundstrat sind jedoch der Ansicht, dass der Vorfall trotz seines enormen Ausmaßes nicht auf eine Solvenzkrise der Plattform hindeutet. Dadurch sinkt das Risiko, dass sich die Panik zu einer breiten Abhebungswelle ausweitet.
Der Vorfall wirft für zentralisierte Plattformen erneut eine grundlegende Frage auf: Wie kann ein einziges kompromittiertes Gerät die Kontrolle über Wallets im Wert von Milliarden Dollar ermöglichen? Die Antwort rückt die Sicherheit von Signatursystemen und die Zugriffsrechte von Mitarbeitern in den Mittelpunkt der Prioritäten der Branche. Nutzer sollten sich vor Nachrichten in Acht nehmen, die angeblich vom Support-Team stammen, nach Daten fragen oder eine schnelle Rückerstattung versprechen. Sie sollten sich ausschließlich auf die offiziellen Kanäle der Plattform verlassen.
Quellen: TRM Labs, Chainalysis, CNBC, NBC News, Bloomberg, Al Jazeera, NPR, CNN und Cointelegraph. Der Artikel basiert auf bis zum 1. November 2026 veröffentlichten Berichten. Er dient Informations- und Analysezwecken und stellt keine Anlageberatung dar.