Binance-Hack: Wie sind sie hineingekommen? Teil 2 unseres Profils. Wir haben vier Erklärungen anhand der Blockchain überprüft.
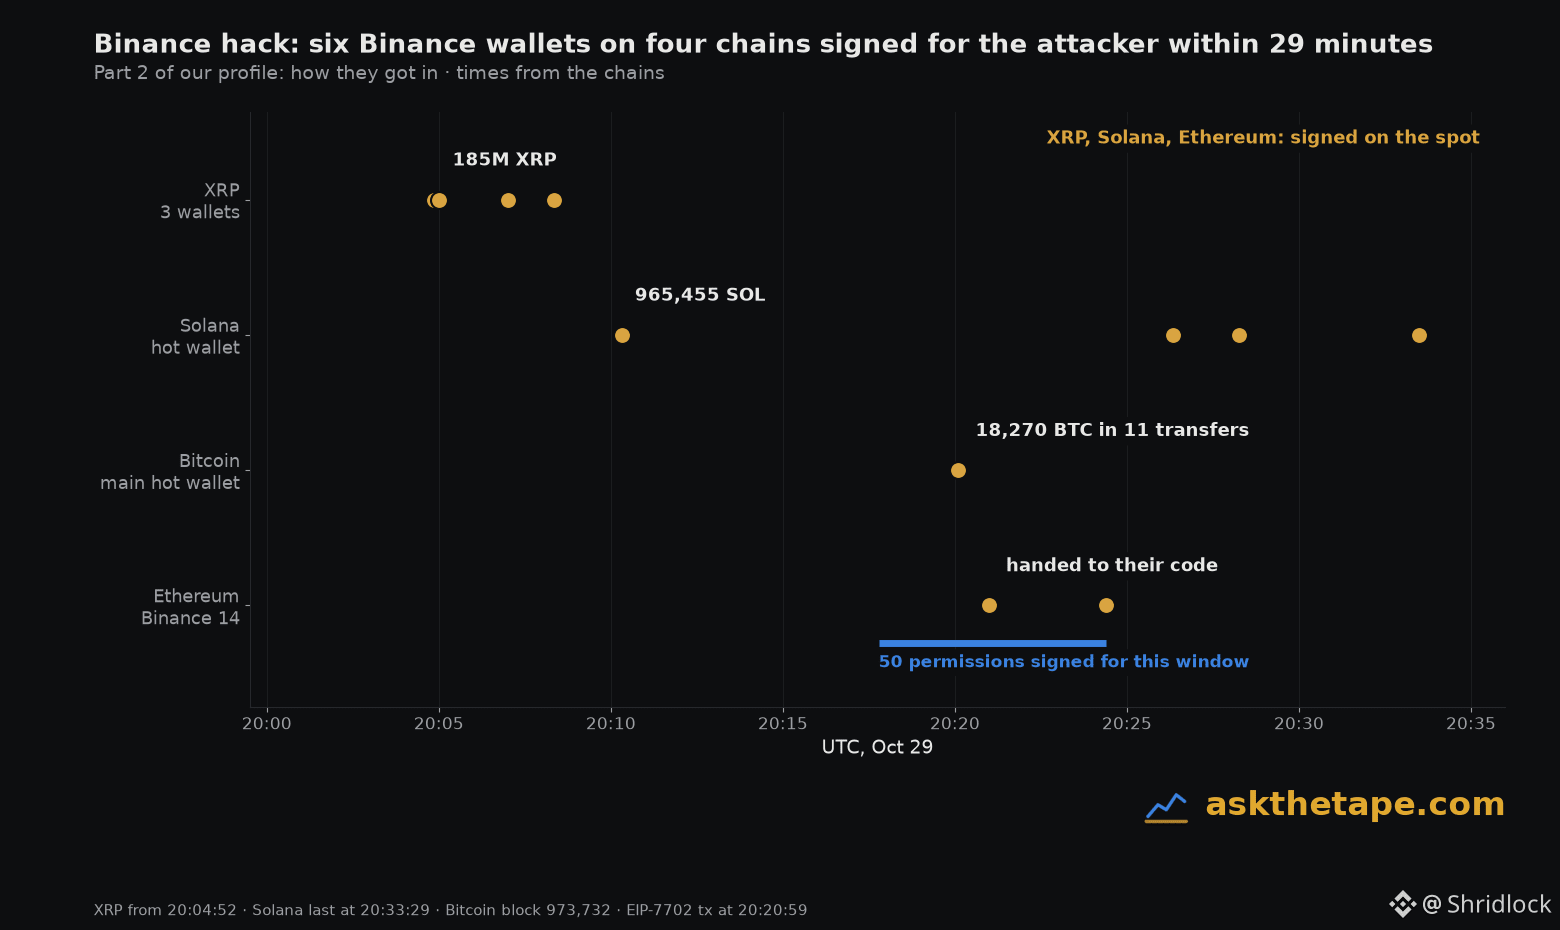
1. Ein gestohlener Schlüssel? Nein. Sechs Binance-Wallets auf vier Chains signierten zwischen 20:04 und 20:33 UTC am 29. Oktober für den Angreifer. Allein die drei XRP-Wallets haben drei verschiedene Schlüssel.
2. Ein Fehler in einem Smart Contract? Nein. Binance 14 ist ein einfaches Wallet. Sein eigener Schlüssel signierte 50 EIP-7702-Berechtigungen, die es dem Code des Angreifers übertrugen.
3. Eine Schwachstelle nur bei EIP-7702? Nein. Solana, XRP und Bitcoin wurden durch einfache Transfers abgezogen.
4. Was bleibt: Jemand arbeitete mindestens 28 Minuten lang innerhalb des Hot-Wallet-Systems von Binance.
- Die Signaturen wurden direkt vor Ort erstellt. Die 50 Berechtigungen beginnen bei dem Nonce, den Binance 14 um 20:17:47 UTC hatte – 3 Minuten vor ihrer Nutzung.
- Nicht nur gefälschte Auszahlungen. Auf Solana und XRP sehen die gestohlenen Transfers ganz anders aus als die von Binance selbst.
- Nicht nur kopierte Schlüssel. Die Bitcoin wurden im Format der eigenen Auszahlungen von Binance abgezogen, mit der doppelten üblichen Gebührenrate. Das eigene Wallet von Binance führte nur einen Schritt später ganz andere Transaktionen aus.
Sie probten den Angriff. Der Angriffskontrakt wurde um 15:59 UTC bereitgestellt und um 16:30 auf ihrem eigenen Wallet getestet. Ihr Gas kam über Tornado Cash.
Ein Einbruch oder ein Insider? Die Blockchain kann das nicht verraten. Nur die Protokolle von Binance können es.
1. Ein gestohlener Schlüssel? Nein. Sechs Binance-Wallets auf vier Chains signierten zwischen 20:04 und 20:33 UTC am 29. Oktober für den Angreifer. Allein die drei XRP-Wallets haben drei verschiedene Schlüssel.
2. Ein Fehler in einem Smart Contract? Nein. Binance 14 ist ein einfaches Wallet. Sein eigener Schlüssel signierte 50 EIP-7702-Berechtigungen, die es dem Code des Angreifers übertrugen.
3. Eine Schwachstelle nur bei EIP-7702? Nein. Solana, XRP und Bitcoin wurden durch einfache Transfers abgezogen.
4. Was bleibt: Jemand arbeitete mindestens 28 Minuten lang innerhalb des Hot-Wallet-Systems von Binance.
- Die Signaturen wurden direkt vor Ort erstellt. Die 50 Berechtigungen beginnen bei dem Nonce, den Binance 14 um 20:17:47 UTC hatte – 3 Minuten vor ihrer Nutzung.
- Nicht nur gefälschte Auszahlungen. Auf Solana und XRP sehen die gestohlenen Transfers ganz anders aus als die von Binance selbst.
- Nicht nur kopierte Schlüssel. Die Bitcoin wurden im Format der eigenen Auszahlungen von Binance abgezogen, mit der doppelten üblichen Gebührenrate. Das eigene Wallet von Binance führte nur einen Schritt später ganz andere Transaktionen aus.
Sie probten den Angriff. Der Angriffskontrakt wurde um 15:59 UTC bereitgestellt und um 16:30 auf ihrem eigenen Wallet getestet. Ihr Gas kam über Tornado Cash.
Ein Einbruch oder ein Insider? Die Blockchain kann das nicht verraten. Nur die Protokolle von Binance können es.