

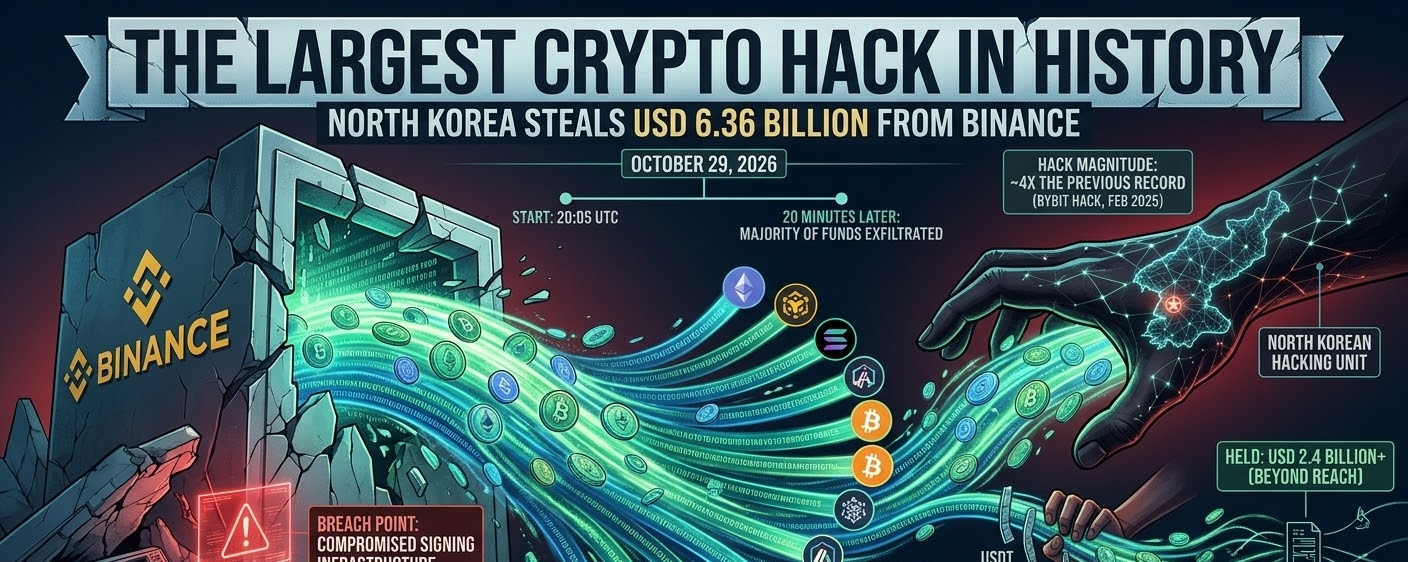
Bei dem, was offiziell als größter Kryptowährungsdiebstahl der Geschichte eingestuft wurde, wurden Binance-Wallets über zehn verschiedene Blockchains hinweg rund 6,36 Milliarden USD entwendet. Der überwiegende Teil der Gelder wurde in einem erschreckend kurzen Zeitraum von 20 Minuten ab 20:05 UTC abgeschöpft.
Führende Unternehmen für Blockchain-Analysen und Cybersicherheit, darunter TRM Labs und Elliptic, haben die massive Operation mit hoher Sicherheit TraderTraitor zugeschrieben (auch weithin als Teil der staatlich unterstützten Lazarus Group geführt), einer Elite-Hackereinheit mit Verbindungen zu Nordkorea.
Anatomie des Diebstahls: So lief der Angriff ab
Das enorme Ausmaß des Sicherheitsvorfalls macht ihn ungefähr viermal so groß wie den bisherigen Rekordhalter – den Hack bei Bybit im Februar 2025, bei dem 1,5 Milliarden USD erbeutet wurden.
Der zeitliche Ablauf: Pünktlich um 20:05 UTC nahmen die Angreifer Binance-Wallets auf zehn verschiedenen Blockchains ins Visier und transferierten innerhalb weniger Minuten Milliarden. Die erste Welle traf das XRP Ledger, kurz darauf folgten rasche Abflüsse über Solana, Ethereum, Optimism, Arbitrum und weitere Netzwerke.
Die Kompromittierung der Infrastruktur: Anstatt die zugrunde liegende Kryptografie zu knacken, stellten Ermittler Ähnlichkeiten mit früheren, staatlich unterstützten Diebstählen fest – ein Hinweis auf eine tiefgreifende Kompromittierung der Signaturinfrastruktur. Auf Ethereum nutzte der Angreifer vorab signierte Autorisierungen und Smart-Contract-Delegierungen, um eine Binance-Hot-Wallet in einen vom Angreifer kontrollierten Sweeper zu verwandeln.
Das Ausmaß: Vier Hauptvermögenswerte – USDT auf Ethereum, Bitcoin (BTC), USDC und USDT auf Tron – machten fast 74 % des insgesamt gestohlenen Volumens aus.
Ein Wettlauf mit hohem Einsatz: Einfrierungen und Gegenmaßnahmen
Sobald der Sicherheitsvorfall entdeckt wurde, lief im gesamten Kryptoökosystem eine massive koordinierte Aktion an, um die Hacker aufzuhalten.
Die Einfrierungen: Große Token-Emittenten und Sicherheitsgremien von Protokollen – darunter Tether, Circle, Ripple, World Liberty Financial und Arbitrum – setzten Adressen umgehend auf eine Sperrliste und froren Vermögenswerte ein. Stablecoins und Netzwerk-Token im Wert von rund 2,7 Milliarden USD konnten erfolgreich eingefroren werden.
Die Gegenmaßnahmen der Angreifer: Um den bevorstehenden Einfrierungen zuvorzukommen, tauschten die Angreifer aggressiv Token, verkauften USDT an Market Maker und liehen sich sogar ETH gegen Sicherheiten auf DeFi-Protokollen wie Aave.
Aktueller Stand: Trotz Milliardenbeträgen, die durch die schnelle Koordination der Branche eingefroren wurden, verfügten die Täter weiterhin über nicht einfrierbare Vermögenswerte im Wert von über 2,4 Milliarden USD – darunter massive Bestände an Bitcoin und Ethereum –, auf die kein einzelner Emittent Zugriff hatte.
Zunehmende staatlich unterstützte Cyberbedrohungen
Dieser historische Vorfall verdeutlicht eindrücklich die zunehmende Raffinesse der staatlich unterstützten Cyberoperationen Nordkoreas. Daten zur On-Chain-Nachverfolgung zufolge macht dieser einzelne Diebstahl fast das Doppelte des gesamten kumulierten Volumens an Kryptoassets aus, das nordkoreanischen staatlichen Akteuren im Laufe der Jahre zuvor zugeschrieben wurde.
Binance setzte zwar schnell Auszahlungen über die betroffenen Netzwerke aus und versicherte den Nutzern, dass ihre Kundengelder sicher seien, doch der Angriff führt die enormen Sicherheitsherausforderungen für die Infrastruktur zentralisierter Börsen und das Cross-Chain-Asset-Management drastisch vor Augen. Während Blockchain-Ermittler die automatisierten Verschleierungsskripte und das Cross-Chain-Mixing der verbliebenen Gelder weiter verfolgen, dürfte der Vorfall branchenweit eine umfassende Überarbeitung der Governance für institutionelle Hot Wallets auslösen.#BinanceSAFUFundTransferCompleted7499BTC #BinanceRecovery90% of stolen assets #CZSaysCompensationIsinPlaceUsersAreProtected #YiHe:ProofOfReserves:10TokensAt100%Backing #CZSaysCompensationIsinPlaceUsersAreProtected #BackedNotBroken:RichardTengSaysUsersBearNoLoss