
29 KONTEN, 397.708 $ GESTOHLEN – WAS IST DIE EIGENTLICHE LEHRE AUS DEM PREDICT.FUN-VORFALL?
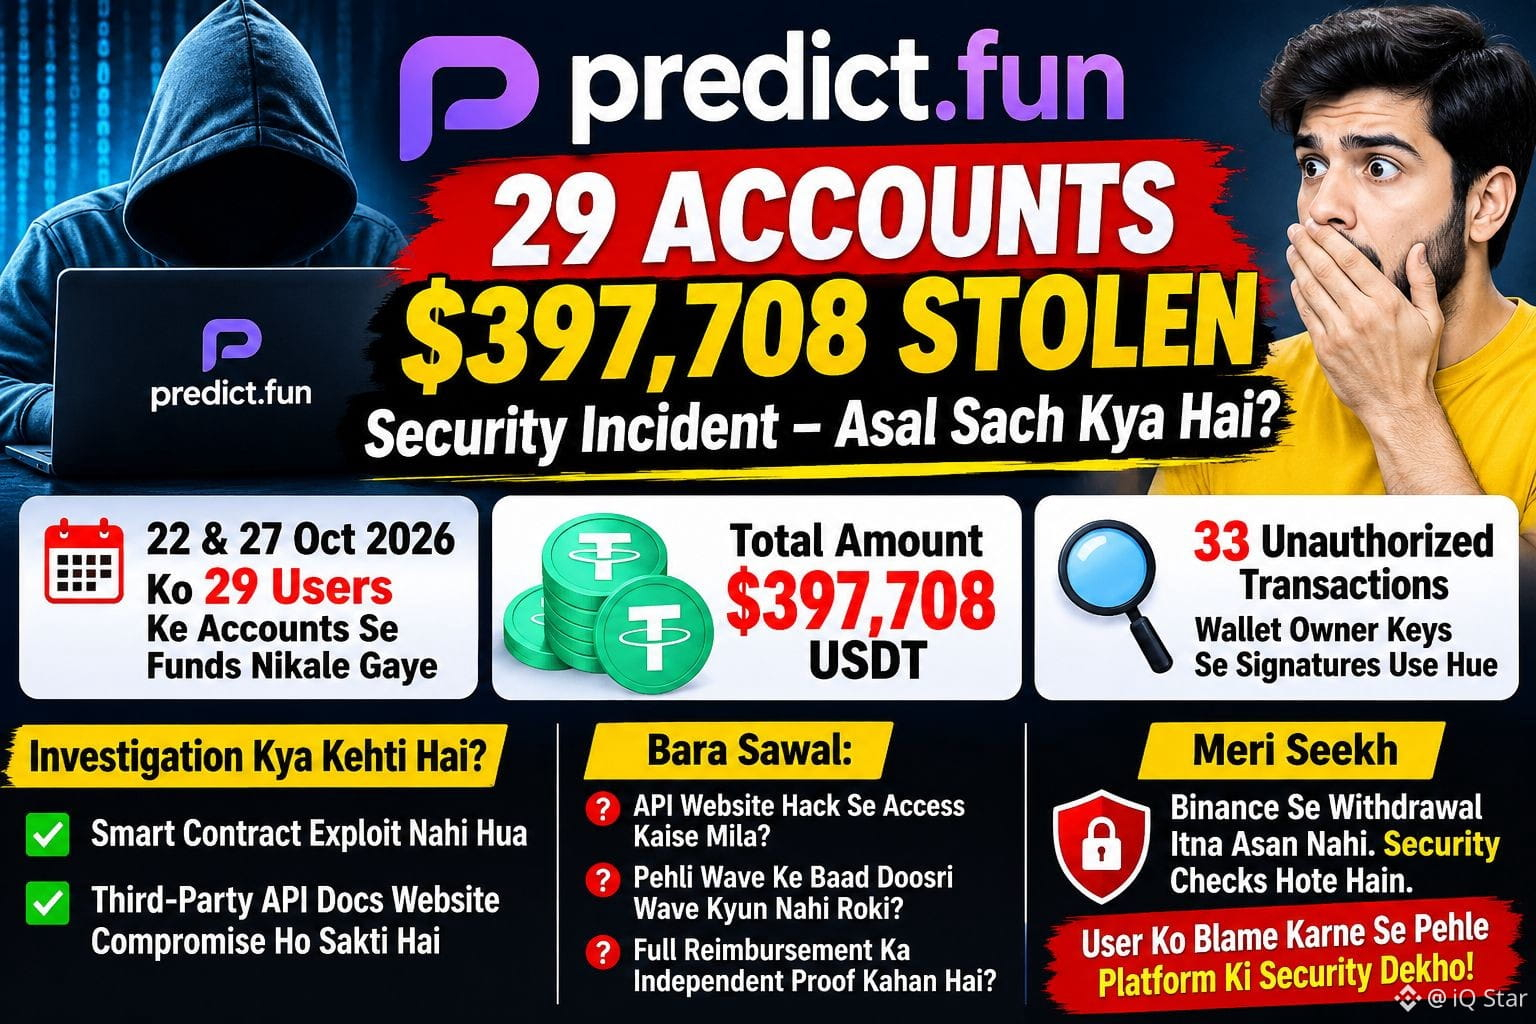
Bei Predict.fun wurden am 22. und 27. Oktober 2026 in zwei Wellen ungefähr 397.708 USDT von den Konten von 29 Nutzern abgezogen.
Doch das Wichtigste an diesem Vorfall ist:
Laut der Blockchain-Untersuchung wurden bei 33 nicht autorisierten Transaktionen Signaturen verwendet, die mit den Wallet-Schlüsseln der Nutzer erstellt worden waren. Die Smart Contracts der Predict.fun-Märkte wurden nicht ausgenutzt.
Der vorläufigen Erklärung der Plattform zufolge könnte ihre von einem Drittanbieter gehostete API-Dokumentationswebsite kompromittiert worden sein.
Nun stellt sich die Frage:
Wer trägt die Verantwortung, wenn ein Drittanbieterdienst einer Plattform kompromittiert wird und die Wallet-Zugangsdaten der Nutzer offengelegt werden?
Verstehen Sie, worauf ich hinauswill:
Eine Auszahlung von Binance auf eine andere Handelsplattform ist nicht einfach nur eine Sache von einem Klick. Es gibt auch Sicherheitsprüfungen und Überprüfungen von Auszahlungen. Deshalb bedeutet die Behauptung, eine KI oder eine einfache technische Erklärung könne dazu führen, dass irgendjemand das Geld anderer abzieht, nicht, dass man das eigentliche Sicherheitsversagen verstanden hat.
Drei Fragen, auf die Predict.fun Antworten geben muss:
Wie konnte die Kompromittierung der API-Dokumentationswebsite den Zugriff auf die Wallet-Schlüssel der Nutzer ermöglichen?
Warum hat die Sicherheitsüberwachung nach der ersten Welle die zweite nicht verhindert?
Die Plattform hat eine vollständige Rückerstattung zugesagt. Wo ist jedoch die unabhängige Bestätigung, dass die Auszahlung abgeschlossen ist?
Meiner Ansicht nach müssen zunächst die Sicherheitsarchitektur der Plattform, ihre Abhängigkeiten von Drittanbietern und ihr Zugriffskontrollsystem untersucht werden, bevor man den Nutzern die Schuld gibt.
Die eigentliche Sicherheitsprobe kommt dann, wenn das Geld der Nutzer gefährdet ist – nicht dann, wenn die Plattform ihre Sicherheit anpreist.
Bei Predict.fun wurden am 22. und 27. Oktober 2026 in zwei Wellen ungefähr 397.708 USDT von den Konten von 29 Nutzern abgezogen.
Doch das Wichtigste an diesem Vorfall ist:
Laut der Blockchain-Untersuchung wurden bei 33 nicht autorisierten Transaktionen Signaturen verwendet, die mit den Wallet-Schlüsseln der Nutzer erstellt worden waren. Die Smart Contracts der Predict.fun-Märkte wurden nicht ausgenutzt.
Der vorläufigen Erklärung der Plattform zufolge könnte ihre von einem Drittanbieter gehostete API-Dokumentationswebsite kompromittiert worden sein.
Nun stellt sich die Frage:
Wer trägt die Verantwortung, wenn ein Drittanbieterdienst einer Plattform kompromittiert wird und die Wallet-Zugangsdaten der Nutzer offengelegt werden?
Verstehen Sie, worauf ich hinauswill:
Eine Auszahlung von Binance auf eine andere Handelsplattform ist nicht einfach nur eine Sache von einem Klick. Es gibt auch Sicherheitsprüfungen und Überprüfungen von Auszahlungen. Deshalb bedeutet die Behauptung, eine KI oder eine einfache technische Erklärung könne dazu führen, dass irgendjemand das Geld anderer abzieht, nicht, dass man das eigentliche Sicherheitsversagen verstanden hat.
Drei Fragen, auf die Predict.fun Antworten geben muss:
Wie konnte die Kompromittierung der API-Dokumentationswebsite den Zugriff auf die Wallet-Schlüssel der Nutzer ermöglichen?
Warum hat die Sicherheitsüberwachung nach der ersten Welle die zweite nicht verhindert?
Die Plattform hat eine vollständige Rückerstattung zugesagt. Wo ist jedoch die unabhängige Bestätigung, dass die Auszahlung abgeschlossen ist?
Meiner Ansicht nach müssen zunächst die Sicherheitsarchitektur der Plattform, ihre Abhängigkeiten von Drittanbietern und ihr Zugriffskontrollsystem untersucht werden, bevor man den Nutzern die Schuld gibt.
Die eigentliche Sicherheitsprobe kommt dann, wenn das Geld der Nutzer gefährdet ist – nicht dann, wenn die Plattform ihre Sicherheit anpreist.