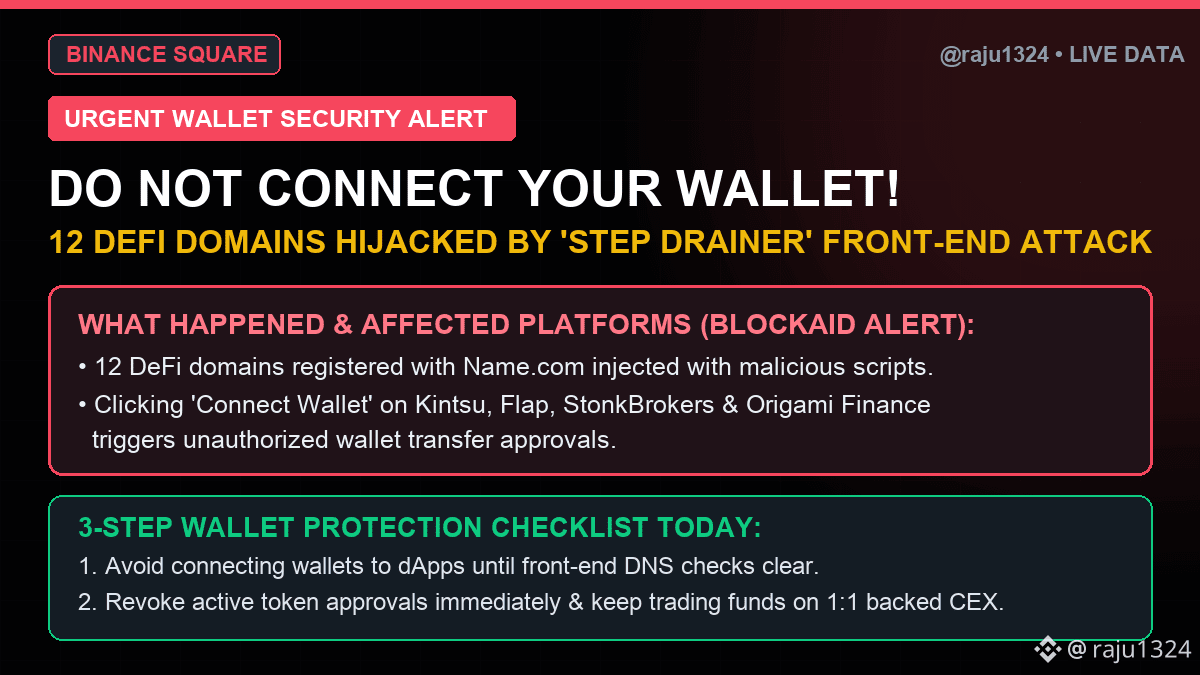
⚠️ DRINGENDE SICHERHEITSWARNUNG: 12 DeFi-Websites von der Malware „Step Drainer“ gehackt – VERBINDE DEINE WALLET JETZT NICHT! 🛡️🚨
Laut den heutigen Sicherheitswarnungen von Blockaid und On-Chain-Untersuchungen haben Hacker 12 bei Name.com registrierte DeFi-Domains mithilfe des Frontend-Toolkits „Step Drainer“ kompromittiert.
🚨 Was du sofort wissen musst:
• Bösartige Skripte wurden in Frontend-Websites eingeschleust, um Nutzer, die auf „Wallet verbinden“ klicken, dazu zu bringen, Überweisungsfreigaben zu signieren, mit denen ihre Wallet geleert wird.
• Zu den in den heutigen Warnungen genannten betroffenen Projekten gehören Kintsu, Flap, StonkBrokers und Origami Finance (Verluste werden außerdem über EVM, $SOL und $APT hinweg nachverfolgt).
• Unterdessen zeigen heute veröffentlichte Daten von Chainalysis, dass ausgeklügelte, staatlich unterstützte Phishing- und Exploit-Gruppen in diesem Jahr für nahezu 89 % der Verluste durch Krypto-Hacks verantwortlich sind (durchschnittlich 185,6 Mio. $ pro Angriff!).
🛡️ Deine Checkliste zum Schutz deiner Wallet in 3 Schritten:
1️⃣ Verbinde deine Web3-Wallet heute mit KEINEM dApp-Frontend, es sei denn, du hast eine offizielle Sicherheitsfreigabe überprüft.
2️⃣ Verwende eine Hardware-Wallet und widerrufe sofort alte Token-Freigaben, wenn du in den letzten 48 Stunden mit DeFi-Protokollen interagiert hast.
3️⃣ Halte deine „Cold Vault Wallet“ (wird niemals mit Websites verbunden) und deine „Hot Burner Wallet“ strikt getrennt – oder bewahre deine Kernbestände auf Konten mit 1:1-Proof-of-Reserves-Deckung auf ($BTC, $ETH, $BNB, $USDT).
📌 SPEICHERE UND TEILE diesen Beitrag, um andere Trader in der Community zu schützen!
💬 Hast du diesen Monat deine alten Wallet-Berechtigungen widerrufen? Schreib „SAFE“ in die Kommentare, wenn du eine Cold Wallet verwendest! 👇
➕ Folge @raju1324 für Echtzeit-Sicherheitswarnungen und eine risikoorientierte Krypto-Analyse!
#CryptoSecurity #DeFi #Web3 #SOL #BinanceSquare