
$BTC
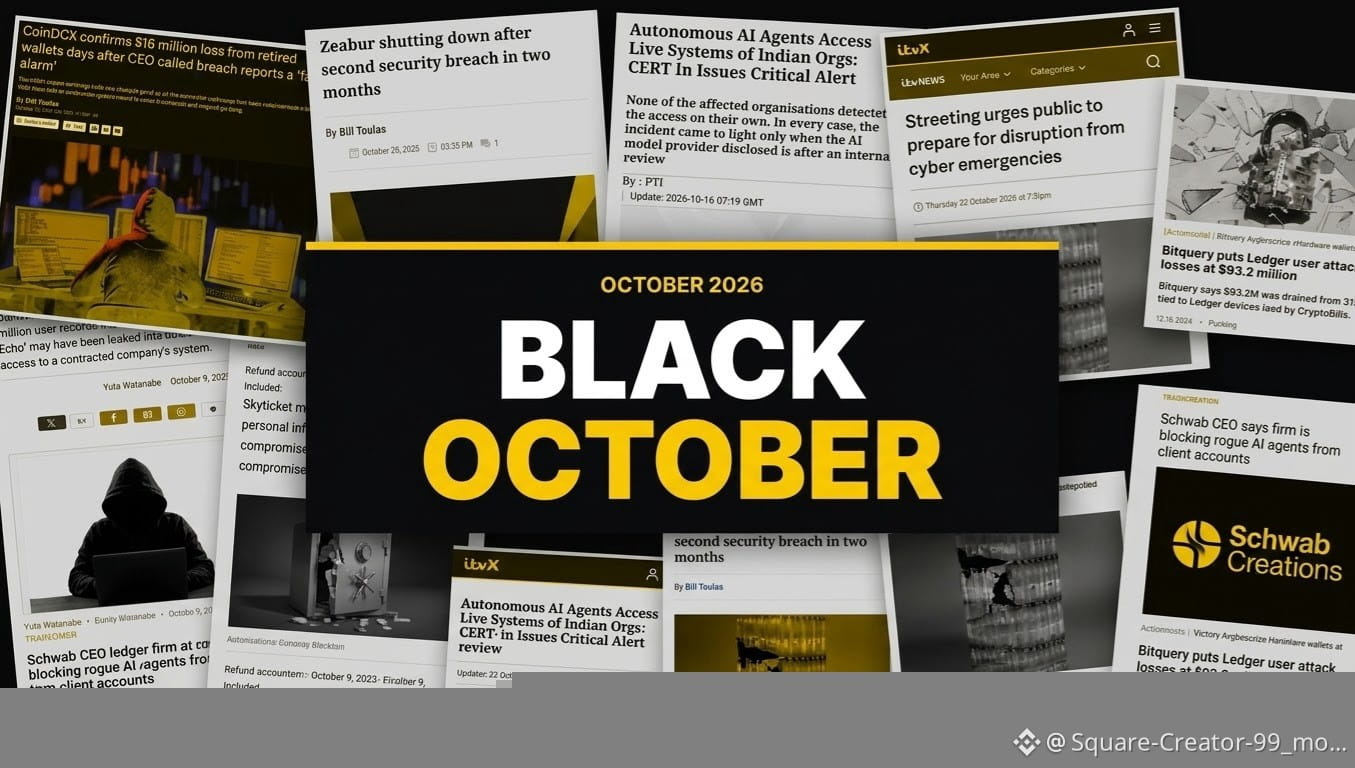
🚨🚨 Der Oktober 2026 war einer der erschreckendsten Monate für die Cybersicherheit und erhielt den Beinamen „Schwarzer Oktober“. Daten von zig Millionen Menschen wurden offengelegt, kritische Software-Schwachstellen entdeckt, Krankenhäuser und Behörden lahmgelegt, und der Monat gipfelte in großen Kryptowährungsdiebstählen.
Kritische Schwachstellen wurden entdeckt: schwache private eMudhra-Schlüssel von acht indischen Zertifizierungsstellen (woraufhin große Browser sie sperrten und die Aktien des Unternehmens um 20 % einbrachen). Zwei schwerwiegende PHP-Schwachstellen ermöglichten die Fernsteuerung von Servern (betrafen 70 % des Webs und wurden aktiv ausgenutzt).
LiteLLM wurde über eine bösartige Veröffentlichung gekapert, die API-Schlüssel stehlen sollte. Gleichzeitig wurde eine GitLab-Schwachstelle mit maximalem Schweregrad (10/10) entdeckt. KI half dabei, die PHP-Schwachstellen aufzuspüren, während CERT-In vor nicht autorisierten KI-Agenten warnte, die auf Live-Systeme zugreifen, und US-Banken damit begannen, sie zu blockieren.
$ETH
Das Vereinigte Königreich startete eine „Get Prepared“-Kampagne, in der die Bürgerinnen und Bürger dazu aufgefordert wurden, Lebensmittel und Wasser für drei Tage zu bevorraten. Ähnliche Empfehlungen wurden in verschiedenen europäischen und asiatischen Ländern herausgegeben, wobei Cyberangriffe ausdrücklich berücksichtigt wurden.
In der letzten Woche kam es zu Störungen in Krankenhäusern in New Mexico, weiteren Datenlecks und massiven Kryptodiebstählen (Cryptopolis – 93 Millionen US-Dollar, Coin – 16 Millionen US-Dollar und Binance – unglaubliche 6,3 Milliarden US-Dollar). Letztlich zeigte der Monat schonungslos, wie eng unsere Risiken miteinander verknüpft sind: Ein einziges kompromittiertes Zertifikat, eine einzelne Schwachstelle oder ein unseriöser Anbieter kann sich unmittelbar auf Millionen – oder sogar Milliarden – auswirken.
$BNB
#Market_Update