Autorität fließt bergab. Schuld muss stromaufwärts schwimmen.
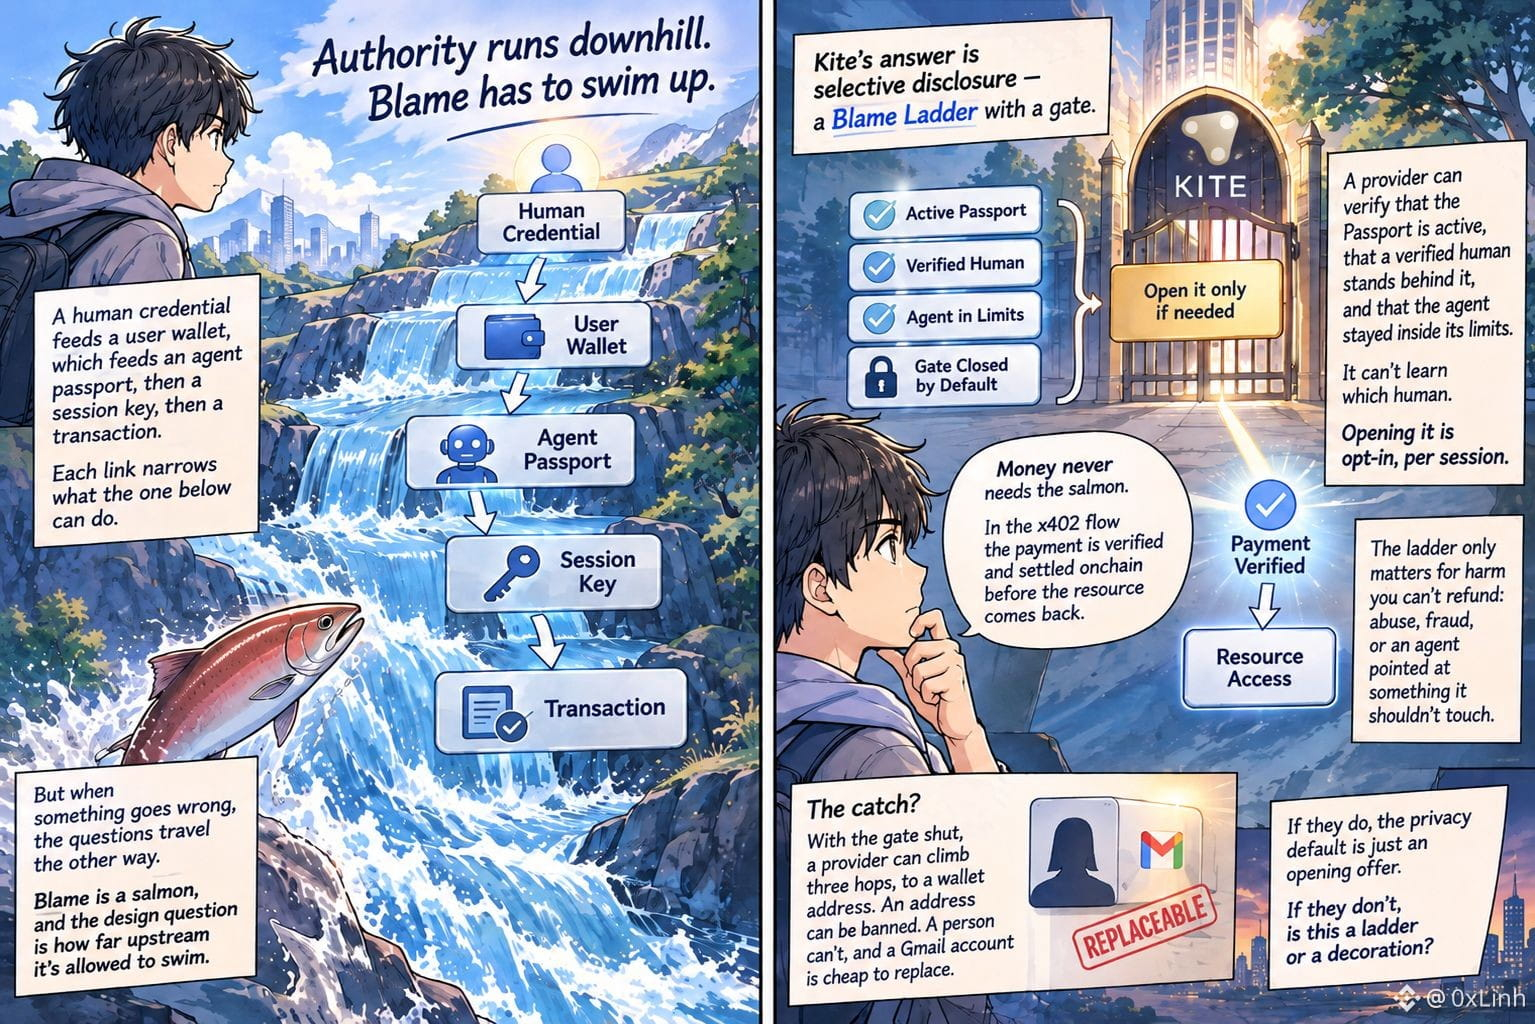
So kam es, dass ich den Kite Passport las. Eine menschliche Identität speist eine Nutzer-Wallet, diese speist einen Agenten-Pass, daraus entsteht ein Sitzungsschlüssel und schließlich eine Transaktion. Jede Verbindung schränkt ein, was die jeweils darunterliegende Ebene tun kann – wie ein Fluss, der sich in immer kleinere Arme teilt, bis eine Sitzung versiegt, sobald ihr Geltungsbereich ausgeschöpft ist.
Geht jedoch etwas schief, laufen die Fragen in die andere Richtung. Wer hat das gesendet? Wer steckt dahinter? Schuld ist ein Lachs, und die Designfrage lautet, wie weit stromaufwärts er schwimmen darf. Vier Stationen liegen zwischen einer Transaktion und einem Menschen, und auf die letzte kommt es an.
Kites Antwort ist die selektive Offenlegung. Ich stelle sie mir als eine Schuld-Leiter mit einem Tor vor. Ein Anbieter kann überprüfen, ob der Pass aktiv ist, ob ein verifizierter Mensch dahintersteht und ob der Agent innerhalb seiner Grenzen geblieben ist. Welcher Mensch das ist, kann er nicht erfahren. Standardmäßig ist das Tor geschlossen. Es wird nur nach ausdrücklicher Zustimmung und für die jeweilige Sitzung geöffnet.
Für Geld braucht man den Lachs nie. Im x402-Ablauf wird die Zahlung verifiziert und onchain abgewickelt, bevor die Ressource zurückgegeben wird. Die Leiter ist nur bei Schäden relevant, die sich nicht rückerstatten lassen: Missbrauch, Betrug oder ein Agent, der auf etwas angesetzt wurde, das er nicht berühren sollte.
Das hat mich stutzig gemacht. Bei geschlossenem Tor kann ein Anbieter drei Stationen bis zu einer Wallet-Adresse hinaufsteigen. Eine Adresse lässt sich sperren. Einen Menschen nicht – und ein Gmail-Konto, das im ausführlichen Bericht als Beispiel für einen verifizierten Menschen dient, ist leicht zu ersetzen. Die Leiter endet also an einem Teich, und ein Mensch kann einfach einen neuen ausheben.
Ich werde dieses System nicht danach beurteilen, wie viele Pässe es gibt. Ich würde darauf achten, wer das Tor kontrolliert, was es zum Öffnen zwingt und ob Anbieter in regulierten Kategorien sich weigern, ein geschlossenes Tor zu akzeptieren.
Wenn ja, ist der Datenschutzstandard nur ein unverbindliches Angebot. Wenn nicht: Ist das eine Leiter oder bloß Dekoration?
$KITE
#KiteBBW ⭐️
So kam es, dass ich den Kite Passport las. Eine menschliche Identität speist eine Nutzer-Wallet, diese speist einen Agenten-Pass, daraus entsteht ein Sitzungsschlüssel und schließlich eine Transaktion. Jede Verbindung schränkt ein, was die jeweils darunterliegende Ebene tun kann – wie ein Fluss, der sich in immer kleinere Arme teilt, bis eine Sitzung versiegt, sobald ihr Geltungsbereich ausgeschöpft ist.
Geht jedoch etwas schief, laufen die Fragen in die andere Richtung. Wer hat das gesendet? Wer steckt dahinter? Schuld ist ein Lachs, und die Designfrage lautet, wie weit stromaufwärts er schwimmen darf. Vier Stationen liegen zwischen einer Transaktion und einem Menschen, und auf die letzte kommt es an.
Kites Antwort ist die selektive Offenlegung. Ich stelle sie mir als eine Schuld-Leiter mit einem Tor vor. Ein Anbieter kann überprüfen, ob der Pass aktiv ist, ob ein verifizierter Mensch dahintersteht und ob der Agent innerhalb seiner Grenzen geblieben ist. Welcher Mensch das ist, kann er nicht erfahren. Standardmäßig ist das Tor geschlossen. Es wird nur nach ausdrücklicher Zustimmung und für die jeweilige Sitzung geöffnet.
Für Geld braucht man den Lachs nie. Im x402-Ablauf wird die Zahlung verifiziert und onchain abgewickelt, bevor die Ressource zurückgegeben wird. Die Leiter ist nur bei Schäden relevant, die sich nicht rückerstatten lassen: Missbrauch, Betrug oder ein Agent, der auf etwas angesetzt wurde, das er nicht berühren sollte.
Das hat mich stutzig gemacht. Bei geschlossenem Tor kann ein Anbieter drei Stationen bis zu einer Wallet-Adresse hinaufsteigen. Eine Adresse lässt sich sperren. Einen Menschen nicht – und ein Gmail-Konto, das im ausführlichen Bericht als Beispiel für einen verifizierten Menschen dient, ist leicht zu ersetzen. Die Leiter endet also an einem Teich, und ein Mensch kann einfach einen neuen ausheben.
Ich werde dieses System nicht danach beurteilen, wie viele Pässe es gibt. Ich würde darauf achten, wer das Tor kontrolliert, was es zum Öffnen zwingt und ob Anbieter in regulierten Kategorien sich weigern, ein geschlossenes Tor zu akzeptieren.
Wenn ja, ist der Datenschutzstandard nur ein unverbindliches Angebot. Wenn nicht: Ist das eine Leiter oder bloß Dekoration?
$KITE
#KiteBBW ⭐️