

10月31日,全球网络安全联盟GCSA发布币安63亿美元被盗事件的独立调查报告。它没有确认也没否认币安"未发现私钥泄露"的说法,而是走了一条更窄的路——只认链上可验证的交易和签名事实。
关键发现
GCSA复核了币安热钱包相关的50项EIP-7702授权签名,确认全部有效。这看似支持币安,但报告同时点明:"签名有效只证明签署能力,不能反推私钥是否失窃,也不能说明是哪个内部系统发起了请求。"
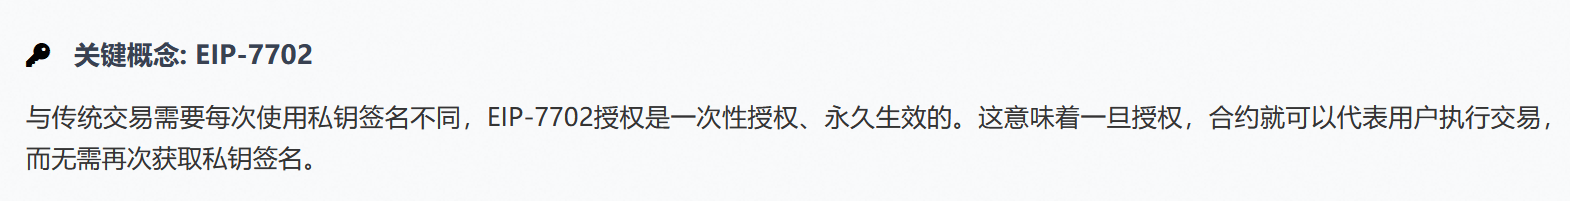
这句话把案件推向了更复杂的方向。如果私钥真泄露了,攻击者直接签名就行,何必走"授权→委托"这么绕的路?50项连续Nonce的批量策略,恰恰暗示攻击者手里可能没有私钥,而是操控了签名系统。
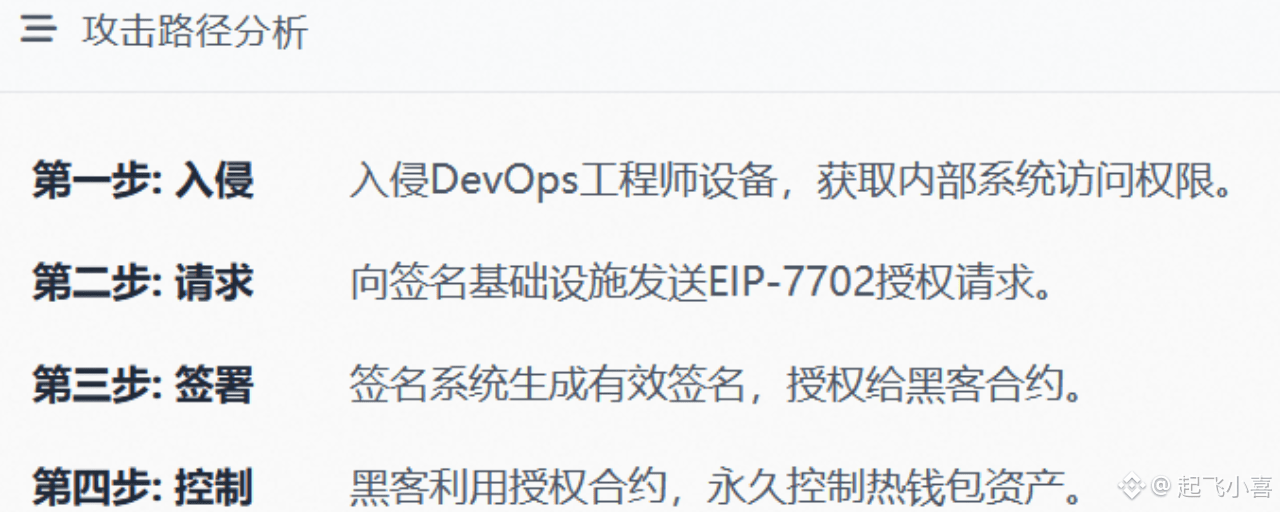
攻击路径的技术推断
入侵一名DevOps工程师的笔记本→向签名基础设施发送EIP-7702授权请求→系统将其视为合法指令签出授权→黑客用委托合约在无需私钥的情况下控制热钱包资产。
HSM和MPC能保证私钥分片取不出来,却挡不住"系统被指挥去签一个危险的东西"。
数字本身就没定论
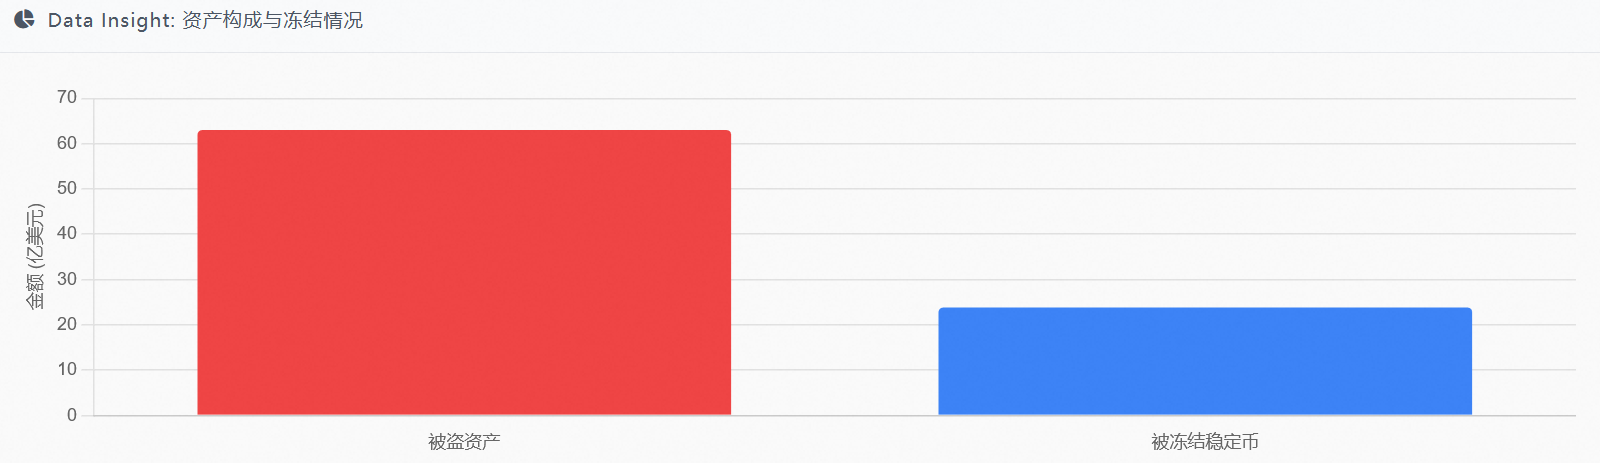
币安官方约63亿,Glassnode链上分析约53亿,彭博引SEAL 911说55-59亿,神鱼估算约58亿。
没有一个是经过独立验证的最终净损失。Tether和Circle冻结了约23.8亿美元稳定币,但BTC、ETH没有中心化发行方,仍在黑客手里。
GCSA也明确声明,本次只复核以太坊重点交易,跨链全额核销、实际追回金额、攻击者身份都还需进一步证据。
最后是个绕不开的悖论:把钱放在中心化交易所,本质是赌平台出事之后既"肯赔"也"赔得起"。币安赔得起63亿,不代表别家可以。
#币安披露黑客事件进展63亿美元损失已弥补八成 #何一表示提现预计将在未来42小时内恢复 #CZ称币安赔付到位最重要是保护用户 #RichardTeng表示币安将用公司资金全额覆盖损失 #疑似朝鲜攻击占加密黑客损失近89% $BNB
