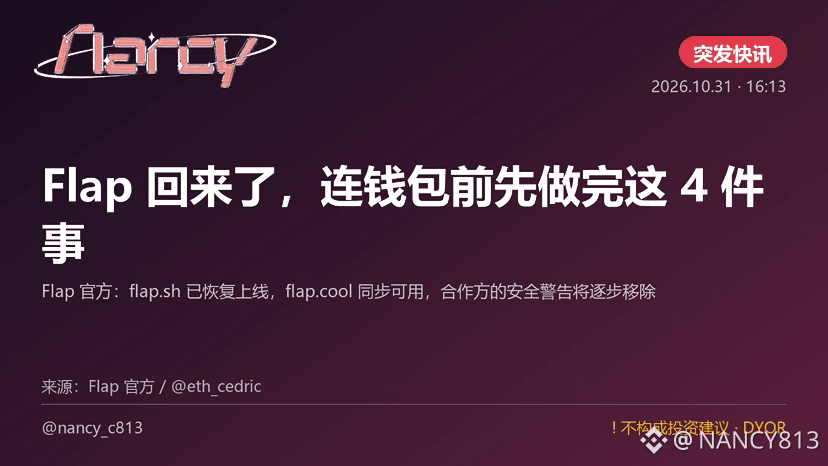
Flap ist zurück. Wenn du es jetzt öffnest, siehst du möglicherweise zuerst eine Sicherheitswarnung. Keine Panik: Flap hat seine Partner selbst gebeten, diese Warnung einzublenden.
Heute Nachmittag wurde flap.sh wiederhergestellt und ist wieder normal nutzbar. Auch die Ausweichdomain flap.cool bleibt bestehen. Beide Adressen führen zur selben Website und zum selben Produkt. Die Warnungen werden nach und nach verschwinden, sobald die Systeme der Partner aktualisiert sind.
Was ist heute Vormittag eigentlich passiert? Blockaid wies zunächst darauf hin, dass flap.sh, kintsu.xyz und stonkbrokers.cash möglicherweise Ziel eines Frontend-Angriffs waren. Später führte Blockaid zehn Websites auf, auf denen StepDrainer platziert worden war. Medienberichten zufolge waren von dieser Angriffswelle mindestens zwölf Krypto-Websites betroffen. Flap erklärte offiziell, dass flap.sh durch DNS-Hijacking kompromittiert worden war: Die Adresse war völlig korrekt eingegeben, doch beim Aufruf landete man auf der Website eines anderen Anbieters.
Cedric erklärte später, dass nur diejenigen gefährdet waren, die in dem Zeitraum vor der offiziellen Mitteilung die manipulierte Website aufgerufen und dabei „ihr Wallet verbunden oder eine Autorisierung erteilt“ hatten. Wer Flap zuvor ganz normal genutzt hatte, ist nicht betroffen und muss seine Wallet-Adresse nicht ändern. Außerdem sagte er, dass Flap weder private Schlüssel noch Seed-Phrasen oder Wallet-Daten speichert.
Wichtig ist jedoch: Ein Drainer braucht deinen privaten Schlüssel gar nicht, um dein Geld zu stehlen. Die von dir erteilte Autorisierung reicht aus, damit er deine Coins transferieren kann.
Heute Nachmittag wurde flap.sh wiederhergestellt und ist wieder normal nutzbar. Auch die Ausweichdomain flap.cool bleibt bestehen. Beide Adressen führen zur selben Website und zum selben Produkt. Die Warnungen werden nach und nach verschwinden, sobald die Systeme der Partner aktualisiert sind.
Was ist heute Vormittag eigentlich passiert? Blockaid wies zunächst darauf hin, dass flap.sh, kintsu.xyz und stonkbrokers.cash möglicherweise Ziel eines Frontend-Angriffs waren. Später führte Blockaid zehn Websites auf, auf denen StepDrainer platziert worden war. Medienberichten zufolge waren von dieser Angriffswelle mindestens zwölf Krypto-Websites betroffen. Flap erklärte offiziell, dass flap.sh durch DNS-Hijacking kompromittiert worden war: Die Adresse war völlig korrekt eingegeben, doch beim Aufruf landete man auf der Website eines anderen Anbieters.
Cedric erklärte später, dass nur diejenigen gefährdet waren, die in dem Zeitraum vor der offiziellen Mitteilung die manipulierte Website aufgerufen und dabei „ihr Wallet verbunden oder eine Autorisierung erteilt“ hatten. Wer Flap zuvor ganz normal genutzt hatte, ist nicht betroffen und muss seine Wallet-Adresse nicht ändern. Außerdem sagte er, dass Flap weder private Schlüssel noch Seed-Phrasen oder Wallet-Daten speichert.
Wichtig ist jedoch: Ein Drainer braucht deinen privaten Schlüssel gar nicht, um dein Geld zu stehlen. Die von dir erteilte Autorisierung reicht aus, damit er deine Coins transferieren kann.