
1. Der eigentliche Engpass ist Befugnis, nicht Intelligenz
Wir erleben einen grundlegenden Wandel in der künstlichen Intelligenz – auch Superintelligenz genannt. Chatbots, die lediglich auf Eingabeaufforderungen antworten, weichen autonomen Agenten, die komplexe, mehrstufige Arbeitsabläufe ausführen können.
Sie kaufen Datenfeeds, reservieren Rechenressourcen und interagieren eigenständig mit externen APIs. Doch trotz enormer Fortschritte beim Schlussfolgern von Modellen kommt der agentengesteuerte Handel weitgehend nicht voran.
Der Hauptgrund ist einfach: Delegation erfordert Grenzen.
Ein Nutzer bittet ein KI-Modell bereitwillig darum, einen Aufsatz zu verfassen oder eine Tabelle zu analysieren. Software würde er jedoch keinen uneingeschränkten Zugriff auf ein Bankkonto oder einen privaten Schlüssel gewähren. Herkömmliche Zahlungswege wurden speziell für die manuelle Authentifizierung durch Menschen entwickelt und setzen auf Kreditkarten, monatlich wiederkehrende Abonnements und Einmalpasswort-Verifizierungen. Der Handel zwischen Maschinen hingegen basiert auf Mikrozahlungen unter einem Dollar, einer hohen Transaktionsfrequenz und vollständig programmgesteuerter Ausführung.
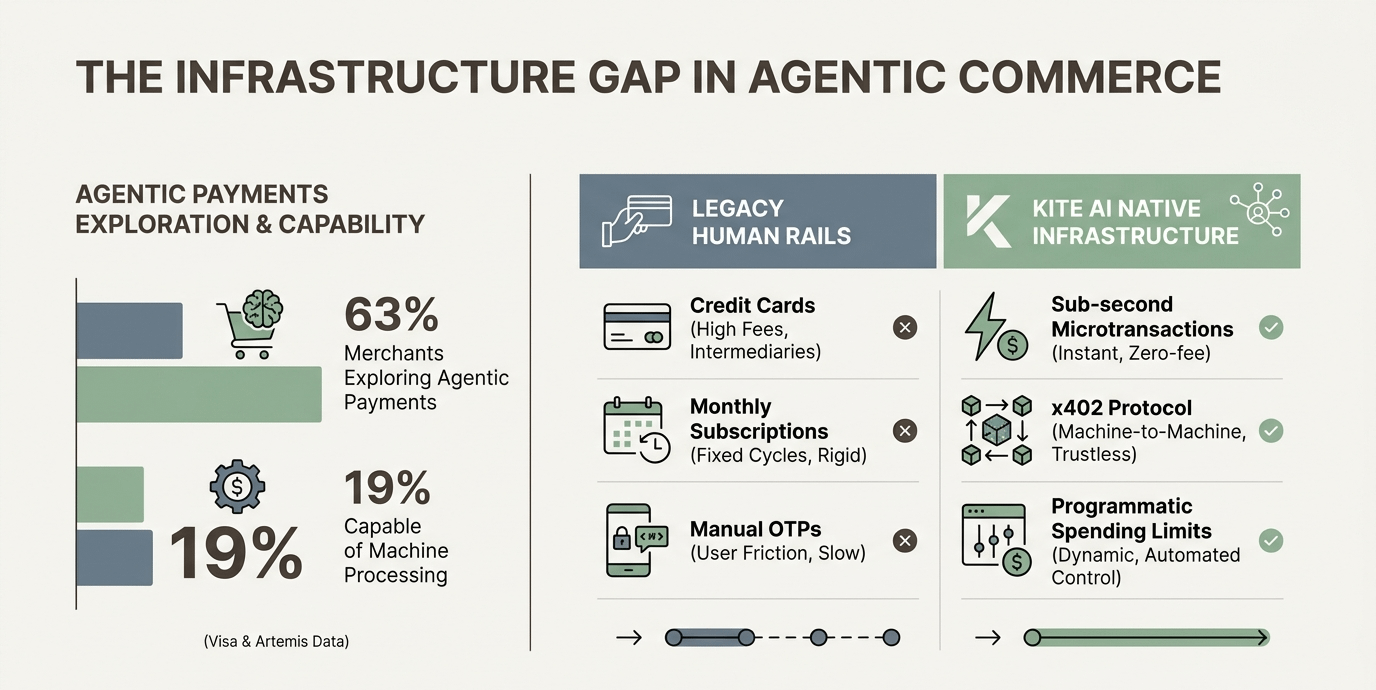
Wie aktuelle Branchenstudien zeigen, beschäftigen sich zwar über 63 % der Händler aktiv mit agentischem Handel, doch nur 19 % sind derzeit technisch in der Lage, automatisierte Maschinenzahlungen abzuwickeln. Das größte Hindernis ist nicht die maschinelle Intelligenz, sondern die zugrunde liegende Finanz- und Berechtigungsebene.
2. Eindämmung durch Design: die dreistufige Identitätsarchitektur
Damit die Delegation finanzieller Befugnisse sicher ist, müssen Berechtigungen klar voneinander abgegrenzt werden. Anstatt einem Agenten dauerhaft die Kontrolle über Gelder zu übertragen, führt Kite eine strukturierte Identitätshierarchie mit drei Ebenen ein:
Übergeordnete Nutzerbefugnis: Der menschliche Eigentümer behält die Verwahrung des Hauptschlüssels, die Aufsicht über die Verwaltung und die Notabschaltung.
Agentenpass: Eine programmierbare Richtlinienebene, die Positivlisten für Empfänger, tägliche Ausgabenlimits und zugelassene Vermögenswerttypen durchsetzt ...
Kurzlebige Aufgabensitzungen: Isolierte Ausführungsumgebungen mit klar festgelegten Budget- und Zeitlimits (zum Beispiel maximal 5,00 $ Ausgaben bei einer Laufzeit von 12 Stunden).
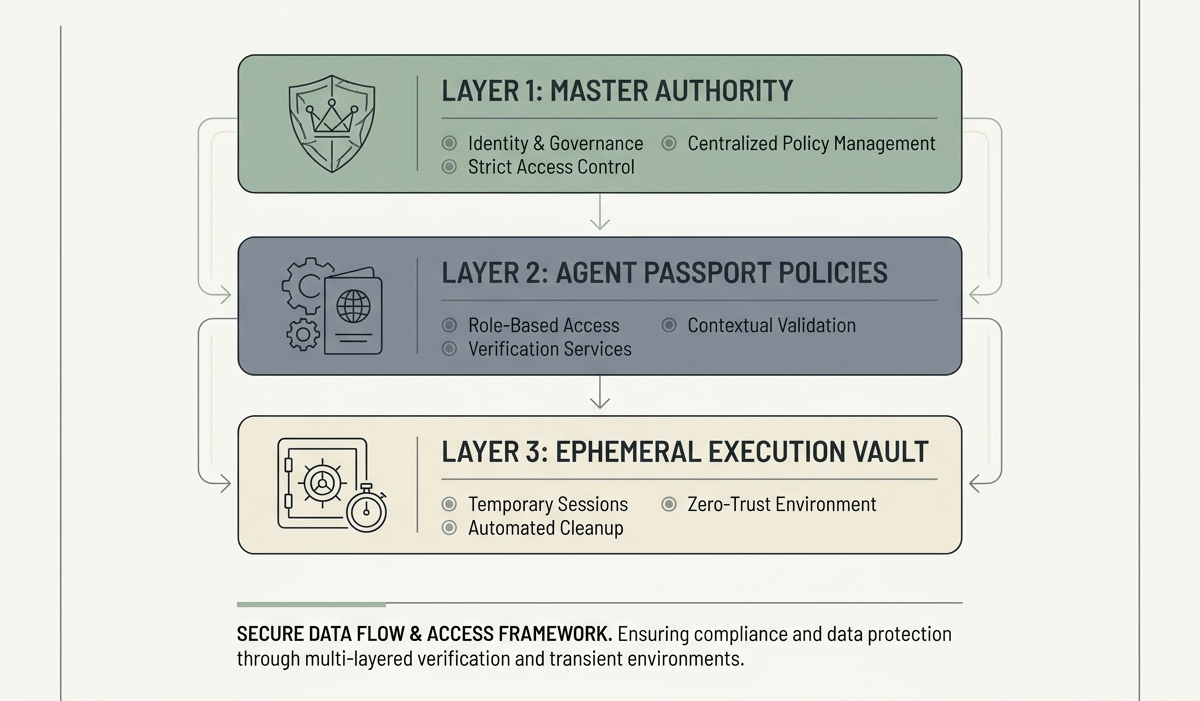
Indem die finanzielle Ausführung in temporäre Sandboxes isoliert wird, bleibt ein kompromittierter Prompt oder eine unerwartete Ausführungslogik strikt auf die jeweilige Sitzung beschränkt – die übrige Wallet des Nutzers bleibt vollständig geschützt.
3. Protokollagnostik und integrierte Schlichtung👀
Anstatt einen proprietären Zahlungsstandard vorzuschreiben, lässt sich Kites Layer-1-Infrastruktur direkt in etablierte Zahlungsprotokolle für Maschinen integrieren, darunter HTTP x402, Stripes Machine Payments Protocol (MPP) und Anthropics MCP.
Diese Architektur ermöglicht es Agenten, Zahlungen pro Anfrage mit nativen Stablecoins abzuwickeln und so den Aufwand monatlicher Abonnements zu vermeiden.
Darüber hinaus
integriert Kite einen nativen Treuhandrahmen, da bei autonomen Transaktionen unvermeidlich fehlerhafte Lieferungen, schlechte Prompts oder nicht erfüllte Serviceanfragen auftreten werden.
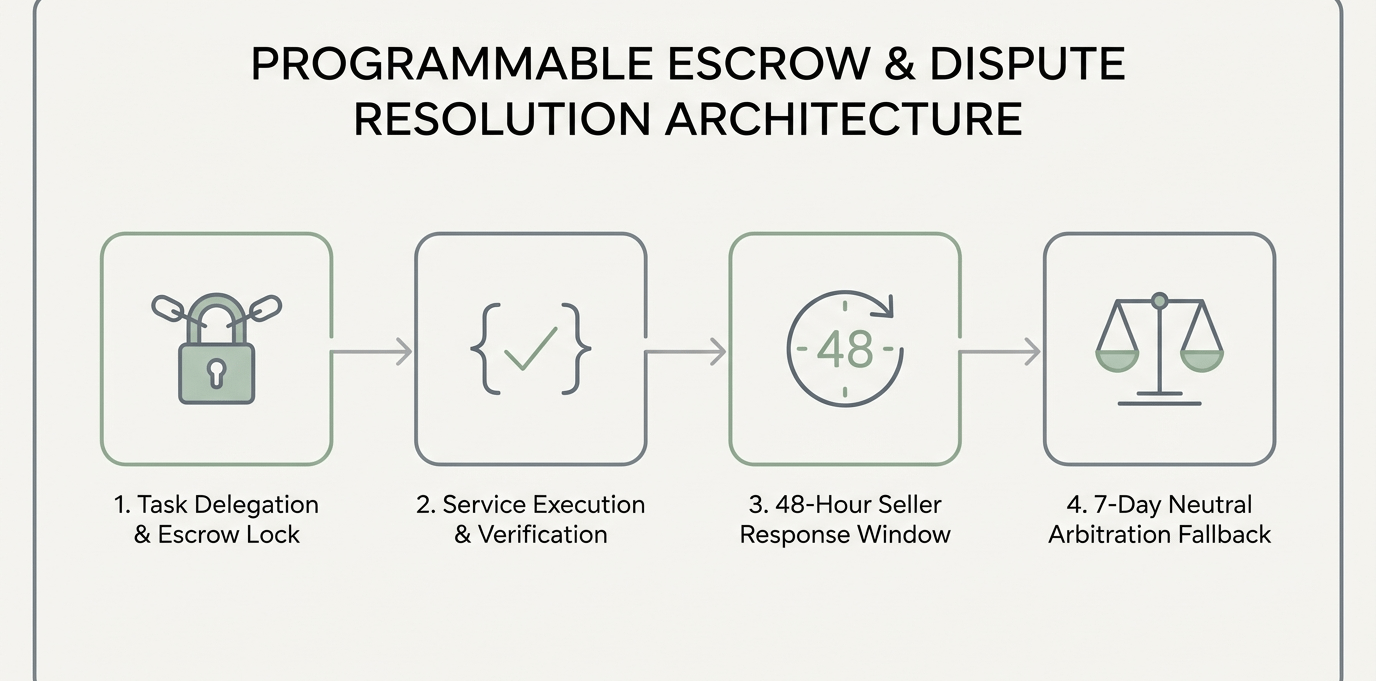
Während der Ausführung des Dienstes bleiben die Gelder gesperrt. Sie sind durch eine 48-stündige Antwortfrist für Verkäufer und eine neutrale Schlichtung als Rückfalllösung nach 7 Tagen geschützt. Systeme, die für den Einsatz in realen Unternehmen entwickelt werden, müssen Sonderfälle und Fehler berücksichtigen, statt eine fehlerfreie Ausführung vorauszusetzen.
Der Infrastrukturhorizont
Letztlich wird der Übergang zu einer agentischen Wirtschaft nicht davon abhängen, wer das intelligenteste Schlussfolgerungsmodell entwickelt, sondern davon, wer das wenig glamouröse Problem der finanziellen Delegation löst.
Wenn autonome Software vom passiven Beraten zur aktiven wirtschaftlichen Beteiligung übergeht, werden Sicherheitsframeworks wie Kites Agentenpass und die native Treuhandabwicklung darüber entscheiden, welche Zahlungsinfrastrukturen für Maschinen tragfähig sind und welche spekulative Experimente bleiben.
Die Einführung in der Praxis wird Zeit brauchen, und die anfängliche Netzwerkaktivität muss zu einer nachhaltigen Integration durch Entwickler führen. Wenn der Handel zwischen Maschinen jedoch sicher skalieren soll, wird eine Infrastruktur, die auf Eindämmung, programmierbaren Grenzen und deterministischer Schlichtung beruht, die unverzichtbare Grundlage sein.
Respekt, wenn du tatsächlich bis hierher gelesen hast.
Welche Berechtigungen oder Sicherheitsgrenzen sind deiner Meinung nach unverzichtbar, bevor Software direkte finanzielle Handlungsbefugnis erhält?
Kommentiert unten