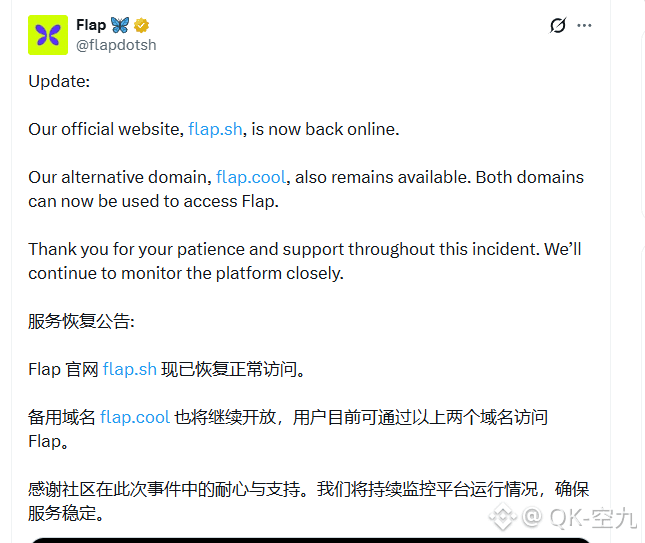
Wurde auch Butterfly angegriffen? Das haben sich wohl viele gefragt, schließlich gab es kaum Meldungen dazu.
Kurz gesagt:
flap.sh wurde per DNS-Hijacking auf eine nicht autorisierte Website umgeleitet.
Diese Fake-Seite war eine Phishing-Seite zum Verbinden von Wallets: Die Nutzer verbanden wie gewohnt ihre Wallet und signierten. Die Seite zeigte lediglich eine irreführende Meldung wie „Please try again“ an, während tatsächlich bereits Coins gestohlen worden waren.
Bislang scheinen die Verluste nicht besonders hoch zu sein – schließlich hat das Ganze wohl keine besonders große Welle geschlagen. Hast du Verluste erlitten? #币安披露黑客事件进展63亿美元损失已弥补八成
Kurz gesagt:
flap.sh wurde per DNS-Hijacking auf eine nicht autorisierte Website umgeleitet.
Diese Fake-Seite war eine Phishing-Seite zum Verbinden von Wallets: Die Nutzer verbanden wie gewohnt ihre Wallet und signierten. Die Seite zeigte lediglich eine irreführende Meldung wie „Please try again“ an, während tatsächlich bereits Coins gestohlen worden waren.
Bislang scheinen die Verluste nicht besonders hoch zu sein – schließlich hat das Ganze wohl keine besonders große Welle geschlagen. Hast du Verluste erlitten? #币安披露黑客事件进展63亿美元损失已弥补八成