Binance zufolge nutzten die Angreifer EIP-7702. Hier ist in einfachen Worten erklärt, was dieser Standard bewirkt.
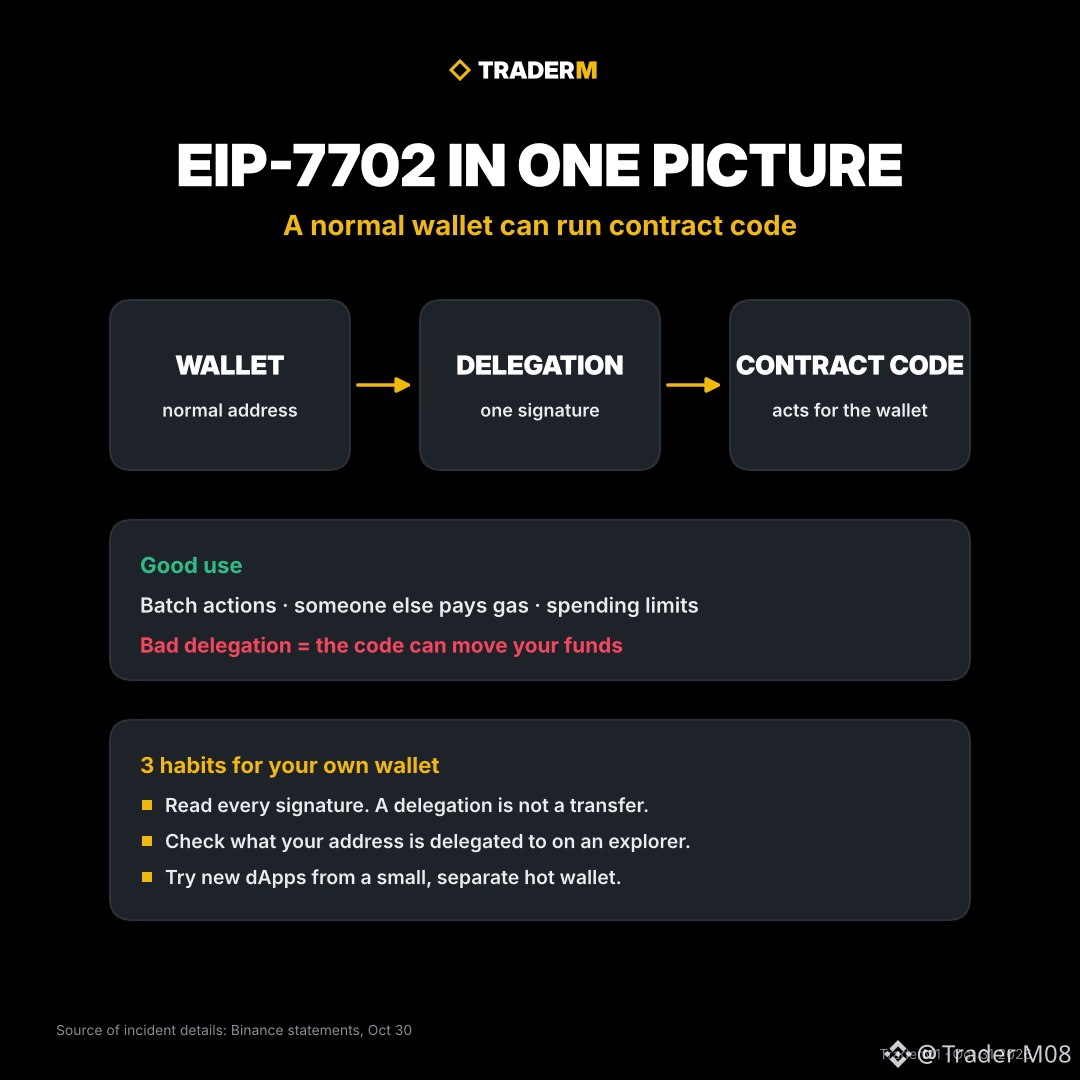
EIP-7702 wurde mit Ethereums Pectra-Upgrade eingeführt. Damit kann eine normale Wallet auf Smart-Contract-Code verweisen und ihn ausführen, als wäre sie ein Smart-Contract-Konto.
Warum es den Standard gibt:
- Mehrere Aktionen in einer Transaktion bündeln.
- Jemand anderen die Gasgebühren bezahlen lassen.
- Einer alten Wallet Ausgabenlimits oder Wiederherstellungsregeln hinzufügen.
Das Risiko: Eine einzige signierte Delegierung erlaubt diesem Code, für die Wallet zu handeln. Signierst du eine schädliche Delegierung, kann der Code Geld bewegen.
Was Binance mitteilte: Die Angreifer erhielten über eine 7702-Delegierung die Ausführungsfreigabe für eine Binance-Hot-Wallet. Diese Freigabe durchlief nicht die üblichen Genehmigungskontrollen von Binance. Binance fand keine Hinweise darauf, dass ein privater Schlüssel kompromittiert wurde. Die BNB Chain erklärte, ihre Netzwerke und Bridges seien nicht betroffen.
Für deine eigene Wallet:
- Lies jede Signaturanfrage genau durch. Eine Delegierungsanfrage ist keine normale Überweisung.
- Prüfe in einem Block-Explorer, an wen deine Adresse delegiert ist.
- Nutze für neue dApps eine kleine, separate Hot-Wallet.
$ETH $BNB
Hast du schon einmal geprüft, an wen deine Wallet delegiert ist – ja oder nein?