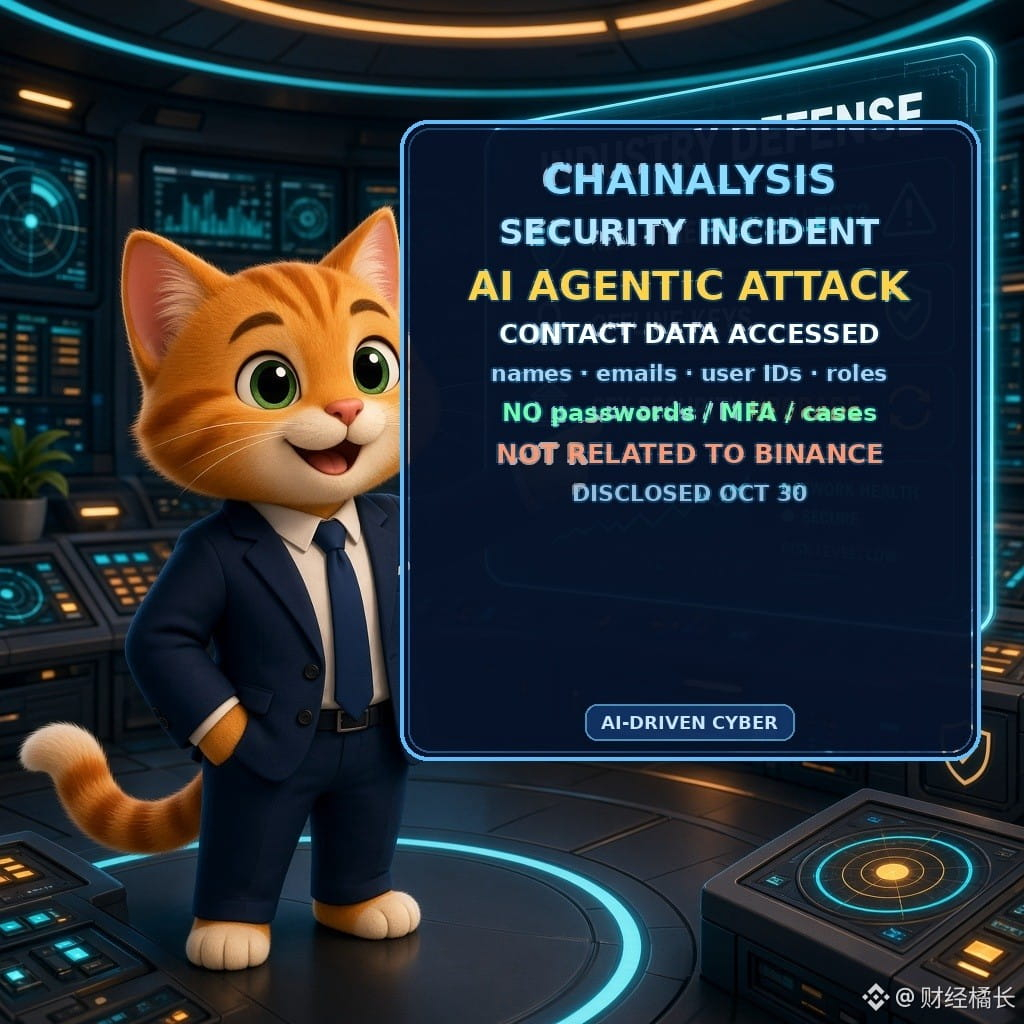
Chainalysis von KI-Agenten angegriffen: Kontaktinformationen von Kunden wurden abgerufen
Das Blockchain-Analyseunternehmen Chainalysis erklärte am 30.10. in einer offiziellen Mitteilung, dass es in diesem Monat festgestellt habe, dass ein externer Angreifer mithilfe „offensiver agentenbasierter Techniken“ unbefugten Zugriff auf Systeme und interne Tools erlangt habe (Chainalysis-Blog).
Zu den abgerufenen Daten gehören Nutzer-IDs, vollständige Namen, E-Mail-Adressen und Organisationsrollen. Für einen Zugriff auf Untersuchungsinhalte, Ergebnisse von Transaktionsabfragen, Klartextpasswörter, MFA oder Sitzungstoken gebe es „bislang keine Hinweise“. Kunden wurden benachrichtigt und ein Drittanbieter mit der Verbesserung der Sicherheitsmaßnahmen beauftragt.
Das Unternehmen stellte ausdrücklich klar: Es besteht kein Zusammenhang mit dem Diebstahl von rund 6,3 Milliarden bei Binance.
【Einschätzung】Die Offenlegung, dass „Angreifer KI-Agenten eingesetzt haben“, durch einen großen Blockchain-Analysedienst ist ein Novum. Sie zeigt, dass agentenbasierte Angriffe und Abwehrmaßnahmen nicht mehr nur Theorie sind, sondern die B2B-Datenebene erreicht haben. Der Verlust von Kontaktinformationen kann weiterhin Phishing und Social Engineering begünstigen.
【Chancen/Risiken】Beobachten: Werden andere Analyseunternehmen und Verwahrstellen ebenfalls Vorfälle offenlegen? Das Binance-Auszahlungsziel im Zeitfenster um den 1.11. fällt mit einem erhöhten Phishing-Risiko in der Branche zusammen. Institutionelle Konten, die mit Chainalysis in Kontakt waren, sollten die 2FA verstärken und Benachrichtigungen bei ungewöhnlichen Zurücksetzungen aktivieren.
Werden agentenbasierte Angriffe im nächsten Jahr zu einem standardmäßigen Offenlegungspunkt bei CEXs und Analyseunternehmen?
#加密安全 #AI #链上分析 $BTC $ETH
Nur zu Informationszwecken, keine Anlageberatung