Wenn die Wiederherstellungsphrase einer Hardware-Wallet möglicherweise offengelegt wurde, lässt sich das Problem nicht dadurch lösen, dass man dieselbe Phrase auf ein anderes Gerät überträgt. In seinem Sicherheitsbericht von gestern hat Trezor genau darauf hingewiesen.
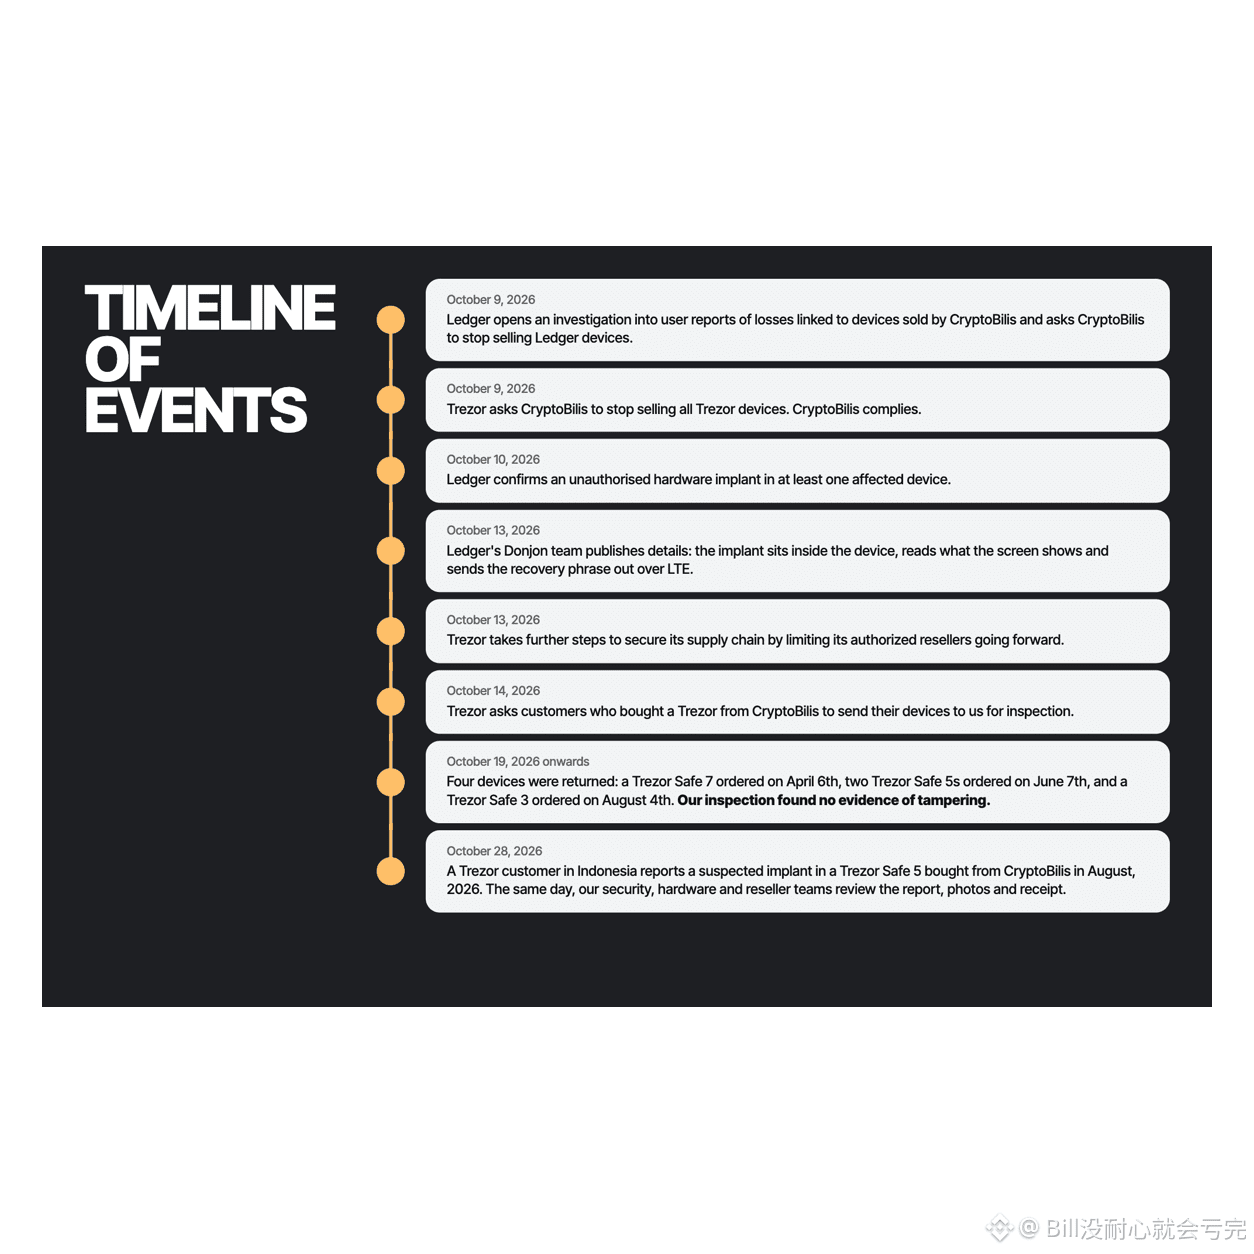
Am 28. Oktober erhielt Trezor eine Meldung: Bei einem Safe 5, den ein Nutzer bei CryptoBilis gekauft hatte, soll eine zusätzliche Platine eingebaut worden sein, die die auf dem Bildschirm angezeigten Wiederherstellungswörter auslesen und über ein Mobilfunknetz nach außen übertragen kann. Zum Zeitpunkt der Veröffentlichung der Mitteilung am 30. Oktober hatte Trezor noch kein Gerät zur Überprüfung erhalten und auch keine Meldung über finanzielle Verluste von Käufern dieses Händlers. Ein mutmaßlicher Einbau und eine abgeschlossene Laborprüfung müssen klar voneinander unterschieden werden.
Trezor hatte diesen Händler bereits am 9. Oktober entfernt. Die vorsorgliche Maßnahme betrifft laut Empfehlung alle Trezor-Modelle, die seit März 2026 bei CryptoBilis gekauft wurden: Bereits verwendete Geräte sollten auf eine neue Wallet mit einer komplett neuen Wiederherstellungsphrase migriert werden. Noch nicht initialisierte Geräte sollten zunächst nicht eingerichtet werden – und auf keinen Fall sollte man eine bereits vorhandene Wiederherstellungsphrase eingeben.
Prüfen Sie zuerst den Verkäufer auf dem Kaufbeleg und wenden Sie sich dann über offizielle Kanäle an den Anbieter. Geben Sie Ihre Wiederherstellungsphrase nicht an Personen weiter, die sich als Kundendienst ausgeben, und überprüfen Sie bei der Migration die vollständige Empfangsadresse. Bei Hardware-Wallets bestehen weiterhin Risiken entlang der Lieferkette und bei der Nutzung.
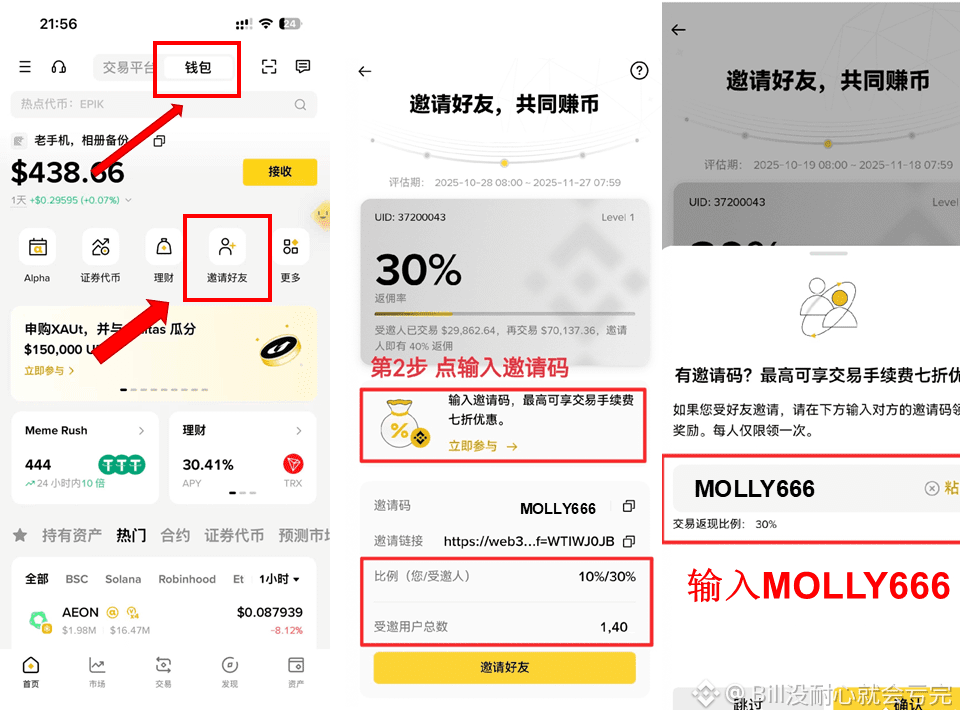
Einladungscode für Binance Wallet: MOLLY666
Am 28. Oktober erhielt Trezor eine Meldung: Bei einem Safe 5, den ein Nutzer bei CryptoBilis gekauft hatte, soll eine zusätzliche Platine eingebaut worden sein, die die auf dem Bildschirm angezeigten Wiederherstellungswörter auslesen und über ein Mobilfunknetz nach außen übertragen kann. Zum Zeitpunkt der Veröffentlichung der Mitteilung am 30. Oktober hatte Trezor noch kein Gerät zur Überprüfung erhalten und auch keine Meldung über finanzielle Verluste von Käufern dieses Händlers. Ein mutmaßlicher Einbau und eine abgeschlossene Laborprüfung müssen klar voneinander unterschieden werden.
Trezor hatte diesen Händler bereits am 9. Oktober entfernt. Die vorsorgliche Maßnahme betrifft laut Empfehlung alle Trezor-Modelle, die seit März 2026 bei CryptoBilis gekauft wurden: Bereits verwendete Geräte sollten auf eine neue Wallet mit einer komplett neuen Wiederherstellungsphrase migriert werden. Noch nicht initialisierte Geräte sollten zunächst nicht eingerichtet werden – und auf keinen Fall sollte man eine bereits vorhandene Wiederherstellungsphrase eingeben.
Prüfen Sie zuerst den Verkäufer auf dem Kaufbeleg und wenden Sie sich dann über offizielle Kanäle an den Anbieter. Geben Sie Ihre Wiederherstellungsphrase nicht an Personen weiter, die sich als Kundendienst ausgeben, und überprüfen Sie bei der Migration die vollständige Empfangsadresse. Bei Hardware-Wallets bestehen weiterhin Risiken entlang der Lieferkette und bei der Nutzung.
Einladungscode für Binance Wallet: MOLLY666