


Es gibt noch Experten; sie haben analysiert, wie Binance diesmal auf der Ethereum-Blockchain gehackt wurde, und ich glaube, jetzt habe ich es verstanden.
Der Angriff erfolgte diesmal beim Signieren, nicht über den privaten Schlüssel.
Bei Ethereum gibt es eine Funktion namens 7702, mit der eine gewöhnliche Wallet eine Vollmacht signieren und die Verwaltung des Kontos an einen Smart Contract übertragen kann.
Es ist, als würdest du eine Vollmacht schreiben, in der steht: Ab heute verwaltet das Programm einer anderen Person das Konto und überweist jedes Geld, das darauf eingeht, sofort nach außen.
Nach der Unterzeichnung der Freigabe steht das Konto nicht mehr unter deiner Kontrolle
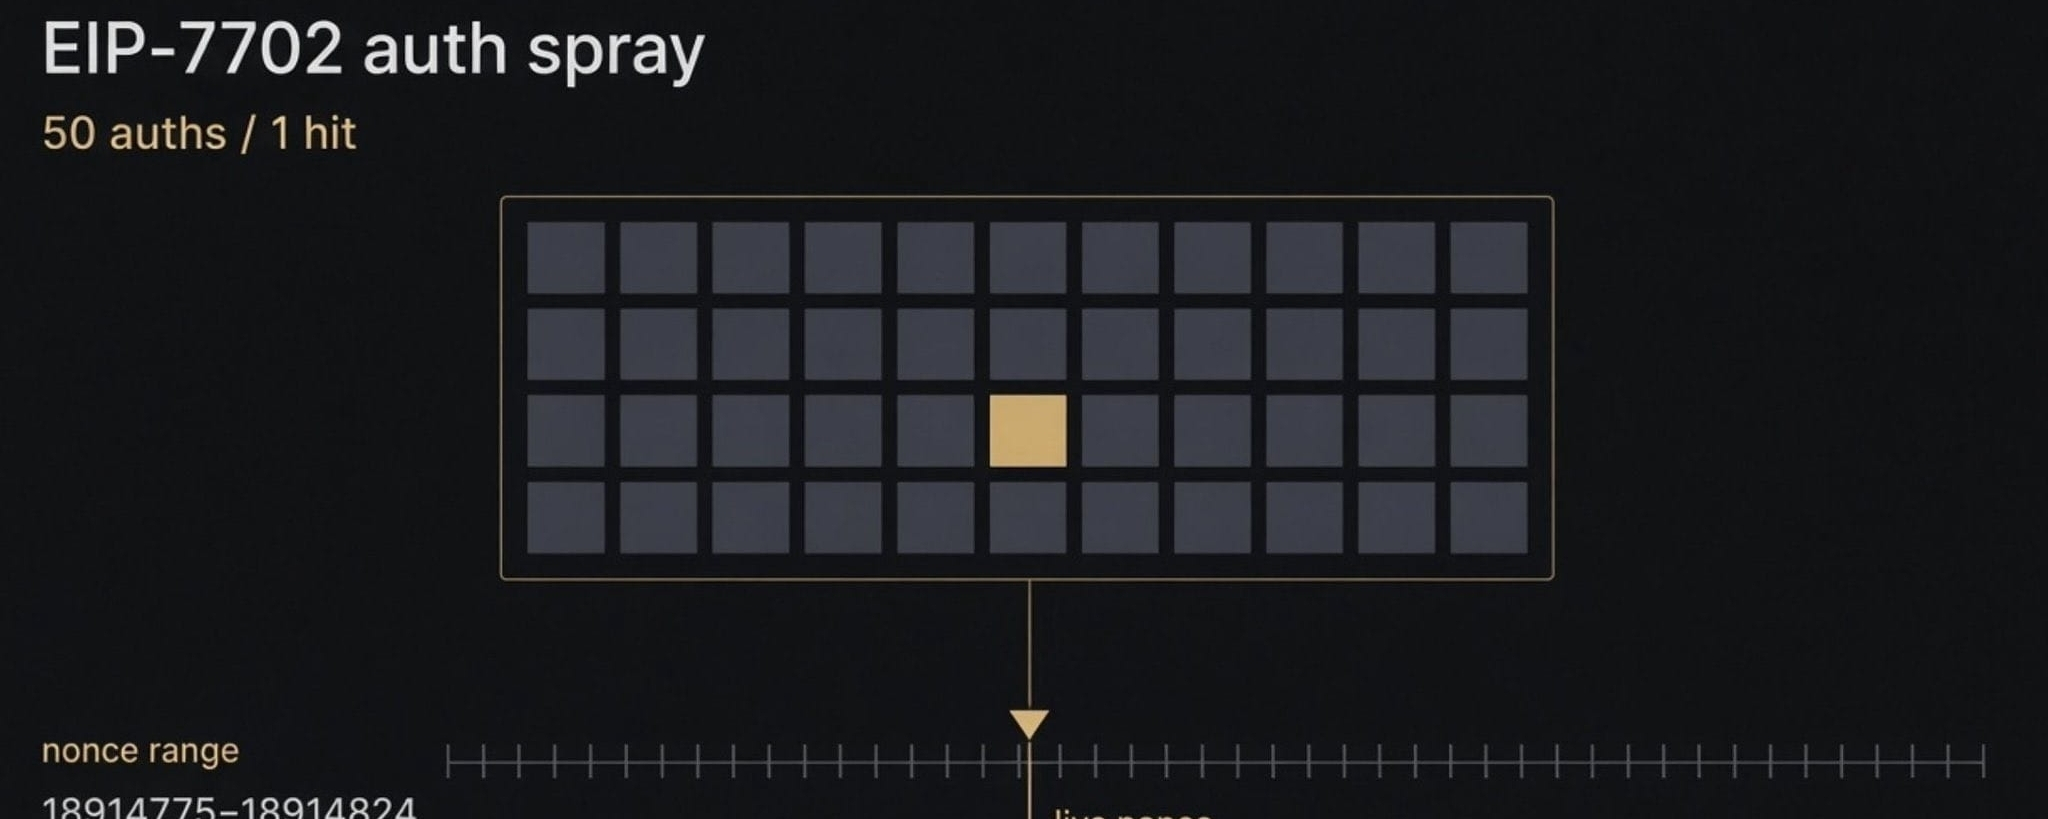
Diese Freigabe gilt bei einer bestimmten Nummer
Jede Wallet hat einen Zähler namens Nonce, der mit jeder von dir gesendeten Transaktion um eins steigt
Die Freigabe ist an eine bestimmte Nummer gebunden und gilt erst, wenn das Konto diese Nummer erreicht. Nach einmaliger Verwendung wird sie ungültig
Die Angreifer wussten nicht, welche Nummer die Binance-Wallet zu diesem Zeitpunkt erreicht hatte, weil sie ständig Transaktionen sendete
Deshalb ließen sie Binance 50 aufeinanderfolgende Freigaben auf einmal unterzeichnen, eine nach der anderen, in der Hoffnung, die richtige Nummer zu treffen
Es reicht, wenn eine der 50 Freigaben mit der aktuellen Nummer übereinstimmt, damit sie wirksam wird
Und genau das geschah
Besonders alarmierend ist, dass Binance diese 50 Freigaben selbst unterzeichnete
Die aufeinanderfolgenden Nummern sind auf der Blockchain zu sehen. Das deutet darauf hin, dass sie innerhalb eines äußerst kurzen Zeitraums auf einmal unterzeichnet wurden
Blockaid zufolge handelt es sich bei dem Vorfall eher um einen Missbrauch des Schlüssels als um dessen Diebstahl
Der private Schlüssel befindet sich weiterhin in den Händen von Binance, aber die Angreifer brachten das Signatursystem dazu, diese 50 Transaktionen für unterzeichnungswürdig zu halten
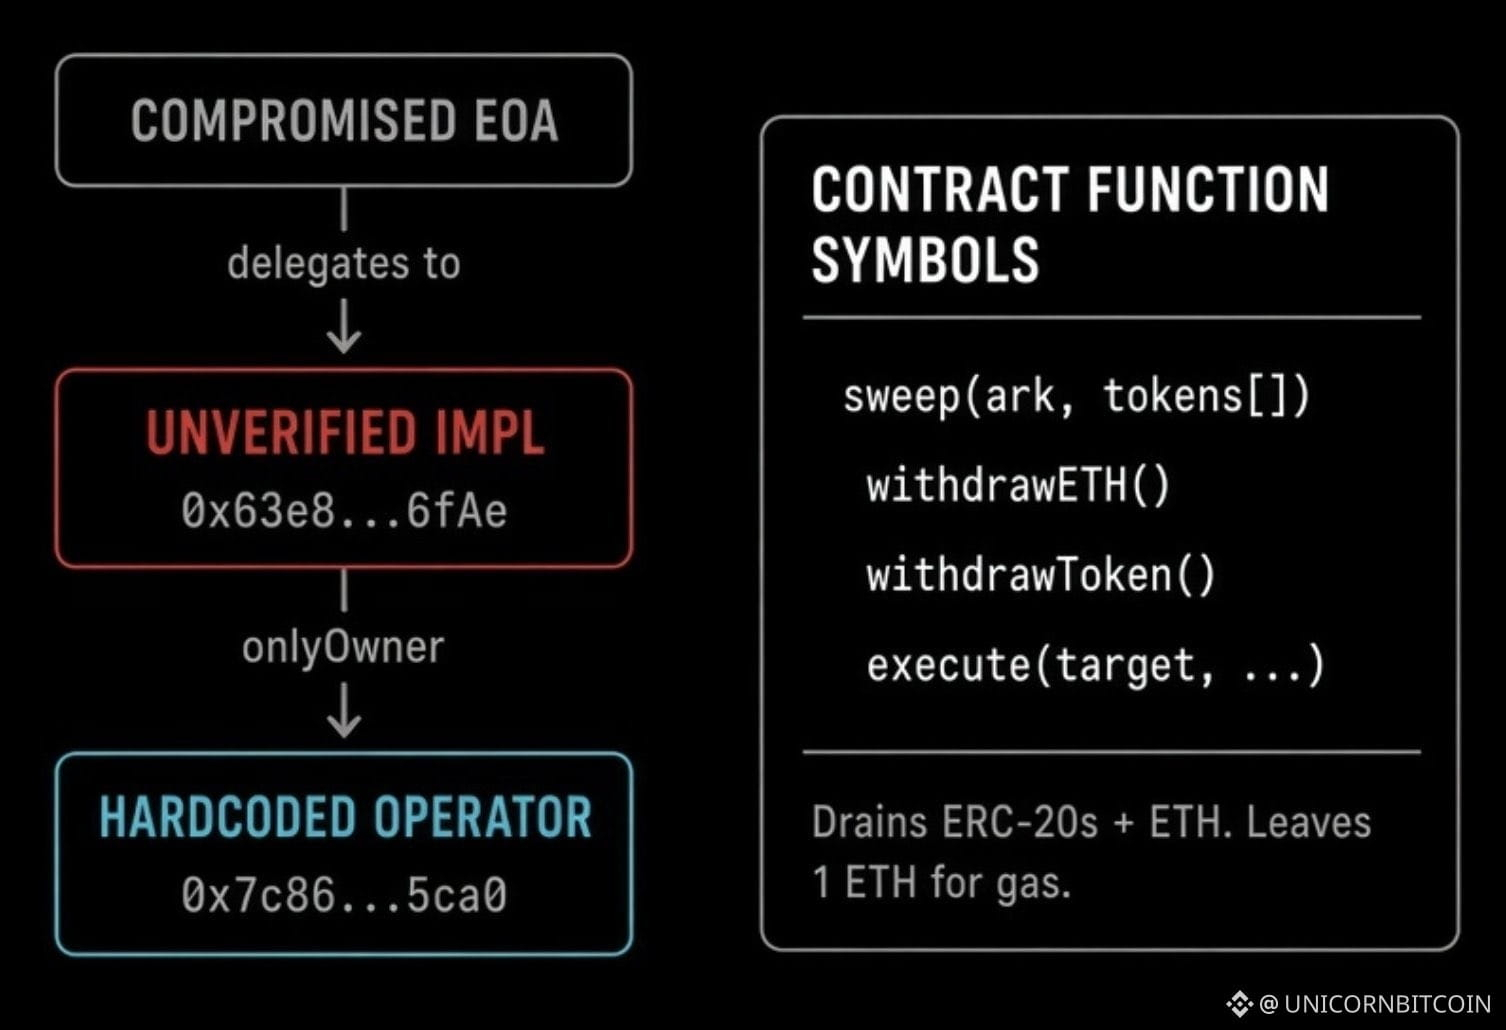
Sobald die Freigabe wirksam wurde, war diese Wallet keine gewöhnliche Wallet mehr
Sie wurde vielmehr zu einem Zugang zu den Verträgen der Angreifer, die nur eine einzige Funktion hatten: alle Coins und sämtliches ETH abzuziehen und weiterzuleiten, wobei lediglich 1 ETH zurückblieb
1 ETH wurde zurückgelassen, damit das Konto weiterhin Transaktionen senden konnte. Wenn jemand weitere Gelder darauf überwies, wurden sie auf dieselbe Weise abgezogen
Es war kein einmaliger Diebstahl, sondern ein kontinuierlicher Abzug von Geldern
Gleichzeitig flossen Gelder aus den Hot Wallets von Binance über mehrere Blockchains ab
Das bedeutet, dass die Angreifer keine einzelne Wallet erlangten, sondern die Fähigkeit zu signieren, mit der sie mehrere Wallets gleichzeitig beeinflussen konnten
In den vergangenen zehn Jahren kam es bei Kryptobörsen zu Diebstählen, weil private Schlüssel oder Wiederherstellungsphrasen durchgesickert waren oder Mitarbeiter daran beteiligt waren
Diesmal wurde jedoch nichts gestohlen; das System selbst hat die Transaktionen unterzeichnet
Nach 7702 konnte eine einzige Signatur viel mehr bewirken als nur eine einzelne Überweisung. Einer nach dem anderen, in der Hoffnung, die richtige Nummer zu treffen
Es reicht, wenn eine der 50 Freigaben mit der aktuellen Nummer übereinstimmt, damit sie wirksam wird
Und genau das geschah
Besonders alarmierend ist, dass Binance diese 50 Freigaben selbst unterzeichnete
Die aufeinanderfolgenden Nummern sind auf der Blockchain zu sehen. Das deutet darauf hin, dass sie innerhalb eines äußerst kurzen Zeitraums auf einmal unterzeichnet wurden
Blockaid zufolge handelt es sich bei dem Vorfall eher um einen Missbrauch des Schlüssels als um dessen Diebstahl
Der private Schlüssel befindet sich weiterhin in den Händen von Binance, aber die Angreifer brachten das Signatursystem dazu, diese 50 Transaktionen für unterzeichnungswürdig zu halten
Sobald die Freigabe wirksam wurde, war diese Wallet keine gewöhnliche Wallet mehr
Sie wurde vielmehr zu einem Zugang zu den Verträgen der Angreifer, die nur eine einzige Funktion hatten: alle Coins und sämtliches ETH abzuziehen und weiterzuleiten, wobei lediglich 1 ETH zurückblieb
1 ETH wurde zurückgelassen, damit das Konto weiterhin Transaktionen senden konnte. Wenn jemand weitere Gelder darauf überwies, wurden sie auf dieselbe Weise abgezogen
Es war kein einmaliger Diebstahl, sondern ein kontinuierlicher Abzug von Geldern