


Cursor hat am 29. Oktober eine kompromittierte Claude-Code-Erweiterung aus seinem Marketplace entfernt. Dem ging voraus, dass Forscher herausgefunden hatten, dass die schädlichen Erweiterungen eine SSH-Hintertür installierten. Schätzungsweise 5.000 Nutzer könnten betroffen gewesen sein. Das Problem hatte nichts mit dem KI-Modell Claude von Anthropic zu tun. Stattdessen konnten Entwickler über den Erweiterungs-Marktplatz von Cursor auf die Malware zugreifen.
Zwei manipulierte Builds waren elf Stunden lang verfügbar
Zwei kompromittierte Versionen von Anthropic.claude-code, 2.1.312 und 2.1.313, standen im Marketplace von Cursor für Windows und macOS zum Download bereit. Laut Mitteilung von Cursor waren sie am 29. Oktober etwa elf Stunden lang verfügbar – von 2:27 Uhr bis 13:35 Uhr pazifischer Zeit.
Anthropic hat keines der beiden schädlichen Plug-ins erstellt. OpenSourceMalware untersuchte Version 2.1.313 und stellte fest, dass das offizielle npm-Paket, der Eintrag bei Open VSX und die Version im Microsoft VS Code Marketplace nicht betroffen waren.
Eine Hintertür, die vor der eigentlichen Erweiterung eingeschleust wurde
Der Angreifer versteckte einen 66 Zeilen langen Loader am Anfang der JavaScript-Datei der Erweiterung. Dadurch wurde der schädliche Code vor der legitimen Erweiterung ausgeführt. OpenSourceMalware erklärte dazu:
Der Nutzer muss keine Unterhaltung mit Claude beginnen. Es reicht, das Erweiterungsmodul zu laden.
Nach der Aktivierung konnte der Code Informationen über den Computer sowie die darauf vorhandenen Arten von Zugangsdaten sammeln. Außerdem erzeugte er einen SSH-Schlüssel namens svc-telemetry und versuchte, einen Reverse-Tunnel zu 134.209.82.225 einzurichten. Gleichzeitig übermittelte er Informationen über den Computer per HTTP über Port 8099.
Cursor zufolge waren Versuche, SSH zu nutzen, ohne Administratorrechte in der Regel erfolglos. Trotzdem können der Spyware-Schlüssel und die Persistenzskripte auf dem Computer verbleiben. Der Code könnte weiterhin Informationen über den Computer sammeln und übertragen.
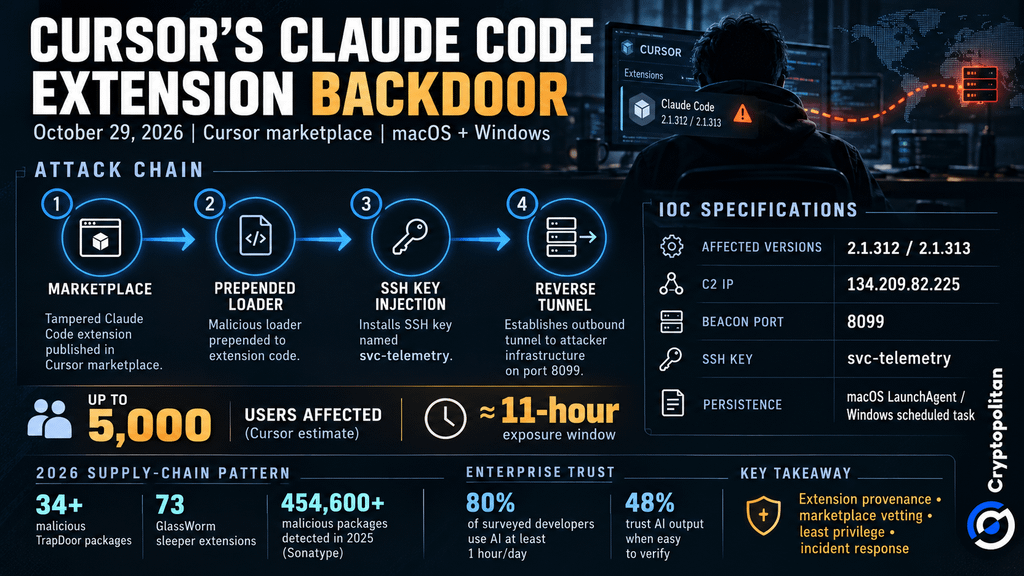 Die Hintertür in der Cursor-Claude-Code-Erweiterung erklärt: Angriffskette, wichtige IOCs und 5.000 gefährdete Nutzer
Warum eine Deinstallation möglicherweise nicht ausreicht
Cursor entfernte die Malware und schaltete seinen Marketplace vorübergehend ab. Das Unternehmen überprüfte außerdem weitere Erweiterungen und arbeitete mit dem Hosting-Anbieter zusammen, um den Server des Angreifers offline zu nehmen. Das bedeutete jedoch nicht, dass betroffene Computer sicher waren. Cursor warnte in seinen Sicherheitshinweisen:
„Die Erweiterung zu deinstallieren, reicht möglicherweise nicht aus – die Payload legt eigenständige Persistenzskripte ab, die weiterhin ausgeführt werden.“
Beispiele für solche Persistenzskripte sind LaunchAgent unter macOS und eine geplante Aufgabe unter Windows. Cursor riet betroffenen Entwicklern, den SSH-Schlüssel svc-telemetry zu löschen und die Bereinigungsskripte des Unternehmens auszuführen. Die Entwickler müssen ein separates, vertrauenswürdiges Gerät verwenden, um die Zugangsdaten zu ändern, auf die sie vom betroffenen Computer aus zugreifen konnten.
Warum dies einem Muster von 2026 entspricht
Der Vorfall bei Cursor ist Teil eines größeren Problems. Angreifer nehmen zunehmend die Tools ins Visier, die Entwickler nutzen und denen sie vertrauen. Die Cloud Security Alliance berichtete über die TrapDoor-Kampagne, bei der mehr als 34 schädliche Pakete versteckte Anweisungen in Konfigurationsdateien von KI-Assistenten einfügten.
Unterdessen nutzte die GlassWorm-Kampagne getarnte Erweiterungen, um es auf Zugangsdaten und Krypto-Wallets von Entwicklern abgesehen zu haben. Cryptopolitan berichtete zuvor über 73 solcher von Socket identifizierten Erweiterungen.
Das Problem geht über Erweiterungen hinaus. Sonatype identifizierte 2025 mehr als 454.600 neue schädliche Pakete. Cryptopolitan berichtete auch über seine Erkenntnisse zu manipulierten npm-Bibliotheken. Dabei handelte es sich um separate Angriffe, für die keine bestätigten Verbindungen zwischen den Tätern bestehen.
Vertrauen wird zu einem Posten in Unternehmensverträgen
Die wachsende Bedrohung wird angesichts der zunehmenden Nutzung von KI-Tools durch Entwickler deutlich. Laut GitHubs Octoverse haben die Aktivitäten von Entwicklern zugenommen, weil KI-Systeme immer beliebter werden.
Laut einer 2026 durchgeführten Umfrage von Stack Overflow gaben 80 % der Befragten auf die Frage nach ihrer Nutzung von KI-Tools an, diese mindestens eine Stunde pro Tag zu verwenden. Die Umfrage zeigte jedoch auch, dass 48 % der Befragten den von KI generierten Inhalten nur dann vertrauen, wenn sich ihre Richtigkeit leicht überprüfen lässt.
Für Unternehmen bringt die zunehmende Nutzung von KI-Tools neue Sicherheitsbedenken mit sich. Unternehmen könnten strengere Prüfungen von Marktplätzen, Nachweise dafür, dass Erweiterungen aus legitimen Quellen stammen, und strengere Zugriffskontrollen verlangen. Außerdem könnten sie von Anbietern erwarten, bei Sicherheitsverletzungen schneller zu reagieren.
Diese Sicherheitsmaßnahmen könnten eine weitere Kostenfolge der Einführung von KI-Tools sein. Es handelt sich jedoch um mögliche Kosten und nicht um tatsächliche finanzielle Verluste infolge des Cursor-Vorfalls.
Lies Krypto-Nachrichten nicht nur. Verstehe sie. Abonniere unseren Newsletter. Er ist kostenlos.