


Mit China verbundene Hackergruppen verstärken ihre Angriffe mithilfe einer KI-gestützten Penetrationstest-Technologie namens ARTEX. Laut CrowdStrike setzt Vapor Panda das Tool seit dem 17. Oktober 2026 bei Angriffen auf mehr als 200 Organisationen weltweit ein. Ein Großteil der Arbeit wird von der KI erledigt, während Menschen die endgültigen Entscheidungen treffen.
Planer- und Worker-Agenten, die gleichzeitig viele verschiedene Wege verfolgen
ARTEX setzt auf einen zentralen Agenten, der die „Planer“-Agenten verwaltet, die Angriffe planen, sowie die „Worker“-Agenten, die sie ausführen. Die Agenten arbeiten zusammen und tauschen Erkenntnisse aus, während sie Systeme scannen, Schwachstellen ausnutzen und sich durch Netzwerke bewegen. Den von CrowdStrike bereitgestellten Informationen zufolge nutzte Vapor Panda neben DeepSeek auch ein unbekanntes kommerzielles KI-System. Allein bei einem Angriff verwendeten die Planer-Agenten 1,4 Milliarden Eingabe-Tokens.
Die Kampagne erreichte mindestens 14 Länder. Zu den Zielen gehörten Außenministerien und Telekommunikationsanbieter. In den USA nahmen die Angreifer 19 Organisationen aus den Bereichen Pharmazie, Halbleiter, Verteidigung, Nuklearindustrie und Finanzen ins Visier.
Doch nur weil die Operation einen großen Umfang hatte, waren nicht zwangsläufig alle Angriffe erfolgreich. CrowdStrike bestätigte Aktivitäten nach der Kompromittierung nur bei neun Unternehmen, darunter den Einsatz der Hintertür BLOODALCHEMY. Anschließend übernahmen menschliche Angreifer, indem sie Web-Shells erstellten, Passwörter auslasen und ungeschützte Rechner aufspürten.
Von ConnectWise bis Microsoft 365: Eine zweite Gruppe legt zu
ARTEX wurde auch von Storm-0940 eingesetzt, einer weiteren mit China in Verbindung stehenden Hackergruppe. Laut Microsoft nutzte die Gruppe das Tool bereits im September 2026. Sie nahm Hunderte von Organisationen ins Visier und erlangte in mehreren Fällen innerhalb von weniger als drei Stunden privilegierten Cloud-Zugriff. Microsoft brachte die Gruppe auch mit der Kompromittierung von ConnectWise Cloud Backup in Verbindung.
Das Ausmaß der Angriffe war beeindruckend. Microsoft registrierte vom 10. bis 14. Oktober mehr als 151.000 fehlgeschlagene Anmeldeversuche bei 327 Konten in acht Unternehmen. Die Zahl der Versuche erreichte einen Spitzenwert von 2.900 pro Minute. Allerdings wurde keine erfolgreiche Anmeldung beobachtet.
Die Kompromittierung von ConnectWise war ein separater Teil der Aktivitäten der Gruppe. Nach diesem Einbruch versuchten die Angreifer außerdem, Zugangsdaten für Cloud-Anwendungen zu ändern, wie Cryptopolitan bereits berichtete.
Finanziell motivierter Angreifer nimmt südkoreanische Banken ins Visier
Eine dritte ARTEX-Kampagne verfolgte ein anderes Motiv. Ende September 2026 setzten Angreifer das Tool gegen südkoreanische Finanzinstitute ein, berichtete Zscaler. Sie stahlen personenbezogene Daten von rund 67.000 Menschen.
Zscaler schätzte mit mittlerer Konfidenz ein, dass der Angreifer chinesischsprachig und finanziell motiviert war. Eine staatliche Unterstützung wurde nicht bestätigt. CrowdStrike fand außerdem ARTEX-Dateien und Claude-Code-Protokolle auf von Angreifern kontrollierten Systemen.
Wie Hacking agentisch wurde
Der Trend zum automatisierten Hacking setzte jedoch lange vor ARTEX ein. 2025 deckte Anthropic eine von China staatlich unterstützte Kampagne auf, bei der Claude Code gegen rund 30 Ziele eingesetzt wurde. Die KI erledigte schätzungsweise 80–90 % der Arbeit.
Auch Google hat dokumentiert, wie Angreifer über einfache KI-Eingaben hinaus zu autonomen Operationen übergehen. Diese früheren Aktivitäten standen nicht mit den ARTEX-Kampagnen in Verbindung, zeigen aber, wie schnell sich KI-gestütztes Hacking weiterentwickelt.
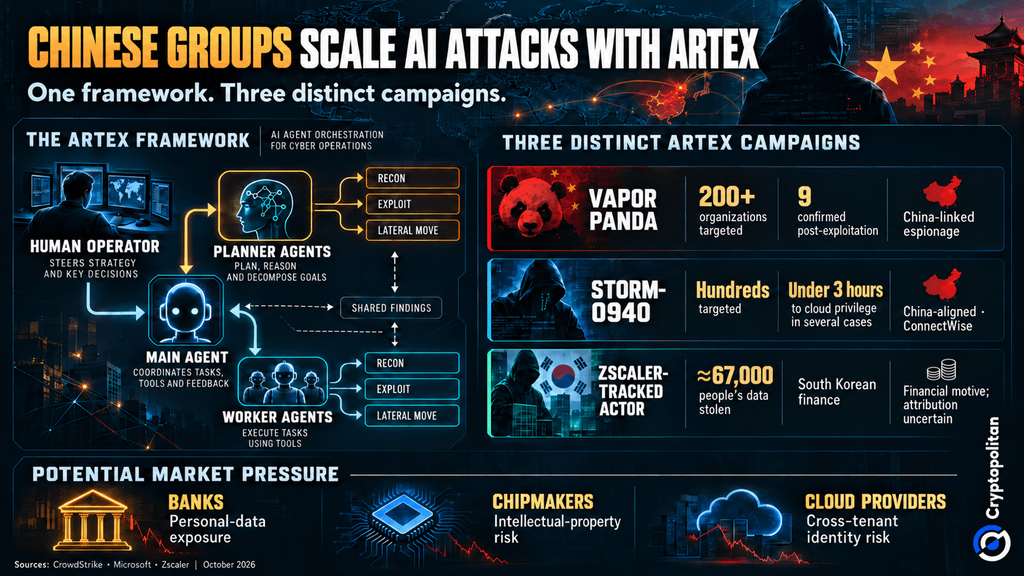 ARTEX-KI-Hacking-Infografik: Agenten-Workflow, chinesische Bedrohungsakteure und Marktrisiken
Was das für Banken, Chiphersteller und Cloud-Anbieter bedeuten könnte
Die Risiken betreffen auch Organisationen, die bisher nicht ins Visier genommen wurden. Banken drohen potenzielle Datenschutzverletzungen bei Kundendaten, während Chiphersteller wertvolles geistiges Eigentum verlieren könnten. Für Cloud-Anbieter gibt es ein weiteres Risiko: kompromittierte Zugangsdaten für Anwendungen könnten mehrere Kunden gefährden.
Branchendaten zeigen, warum schnellere Angriffe Unternehmen Sorgen bereiten. Laut Verizon entfielen in seinem Bericht für 2026 61 % der Sicherheitsverletzungen auf Systemeinbrüche. Microsoft berichtete, dass exponierte Cloud-Workloads im Durchschnitt innerhalb von 5,3 Stunden angegriffen wurden.
Unterdessen stellte das Weltwirtschaftsforum fest, dass 65 % der Großunternehmen Schwachstellen bei Drittanbietern und in Lieferketten als ihre größte Herausforderung im Bereich Cybersicherheit betrachteten – gegenüber 54 % im Jahr 2025.
Wenn Angriffe schneller und stärker automatisiert werden, könnten Unternehmen ihre Sicherheitsausgaben verstärkt in bessere Identitätskontrollen, schnellere Erkennung und eine engmaschigere Überwachung von Zulieferern investieren.
Die klügsten Köpfe der Kryptowelt lesen bereits unseren Newsletter. Möchten Sie dazugehören? Machen Sie mit.