

Seit Jahren erklärt uns die Kryptoindustrie, dass private Schlüssel die Grundlage für die Sicherheit digitaler Vermögenswerte bilden.
Doch der Vorfall bei Binance wirft eine andere Frage auf:
Was passiert, wenn Angreifer die Verschlüsselung nicht knacken müssen, sondern die Infrastruktur kompromittieren können, die Transaktionen autorisiert?
Am 29. Oktober 2026 erlitt Binance einen Sicherheitsvorfall, bei dem Krypto-Assets im Wert von etwa 6,3 Milliarden US-Dollar betroffen waren.
Die erste Untersuchung deutete auf den kompromittierten Laptop eines DevOps-Ingenieurs hin. Binance bestätigte später jedoch, dass die Ermittler weitere Angriffspunkte entdeckt hatten.
Interessanterweise meldete Binance keine Hinweise darauf, dass private Wallet-Schlüssel kompromittiert worden waren.
Dieses Detail verdient mehr Aufmerksamkeit als die Schlagzeilensumme.
Die tatsächliche Schwachstelle könnte in den Systemen rund um die Wallets gelegen haben.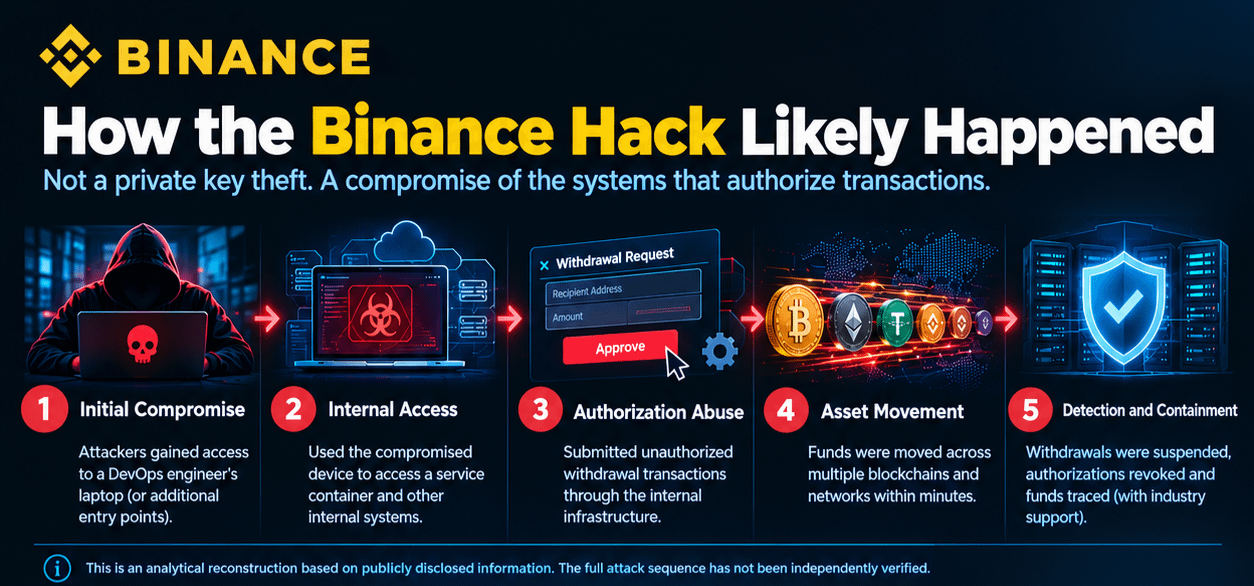
Eine Kryptobörse ist nicht einfach eine Ansammlung von Wallets. Sie ist eine vernetzte Infrastruktur aus Geräten von Mitarbeitenden, Cloud-Umgebungen, Service-Containern, Transaktionsautorisierungssystemen und Auszahlungskontrollen.
Wenn Angreifer genügend dieser verbundenen Komponenten kompromittieren können, können sie möglicherweise Transaktionen autorisieren, ohne die zugrunde liegende Kryptografie direkt zu knacken.
Hier wird der Vorfall zu einem Architekturproblem und nicht einfach zu einem weiteren Wallet-Hack.
Das zweite Problem ist die Risikokonzentration.
Eine Börse kann Vermögenswerte auf mehrere Wallets verteilen, doch dadurch entstehen nicht automatisch voneinander unabhängige Sicherheitsgrenzen.
Wenn mehrere Wallets von einer kompromittierten Autorisierungsinfrastruktur abhängen, bietet die Verteilung der Gelder möglicherweise weniger Schutz als erwartet.
Die Frage ist nicht einfach, wie viele Wallets eine Börse betreibt.
Entscheidend ist, welchen Schaden ein einziges kompromittiertes System anrichten kann.
Dieser Vorfall birgt noch einen weiteren interessanten Widerspruch.
Binance meldete, dass in Zusammenarbeit mit Branchenpartnern und Vermögenswerte-Emittenten betroffene Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar eingefroren worden seien.
Das zeigt den Nutzen koordinierter Maßnahmen, unterstreicht aber auch die zentrale Kontrolle, die in Teilen des Krypto-Ökosystems besteht.
Emittenten von Stablecoins können bestimmte Vermögenswerte einfrieren. Diese Möglichkeit kann helfen, Diebstähle einzudämmen, bringt aber auch einen Zielkonflikt zwischen Wiederherstellbarkeit und erlaubnisfreiem Eigentum mit sich.
Das eine sollte nicht mit dem anderen verwechselt werden.
Binance hat zugesagt, mehr als 6,34 Milliarden US-Dollar aus Unternehmensmitteln und SAFU-Ressourcen zur Deckung der gemeldeten Verluste bereitzustellen.
Damit werden die finanziellen Folgen für die Kunden abgefedert.
Eine finanzielle Entschädigung löst jedoch nicht automatisch das zugrunde liegende Sicherheitsproblem.
Die Branche braucht Antworten zur kompromittierten Infrastruktur, zur Autorisierung von Auszahlungen, zu Überwachungssystemen und zu den Grenzen des Zugriffs der Angreifer.
Mein wichtigstes Fazit aus diesem Vorfall:
Wir bewerten die Sicherheit von Kryptowährungen oft anhand der Frage, ob private Schlüssel geschützt sind.
Vielleicht sollten wir auch eine schwierigere Frage stellen:
Wie viel Geld kann ein Angreifer bewegen, nachdem er nur eine einzige vertrauenswürdige Komponente des Systems kompromittiert hat?
Denn der Schutz des Schlüssels ist nur ein Teil des Schutzes der Vermögenswerte.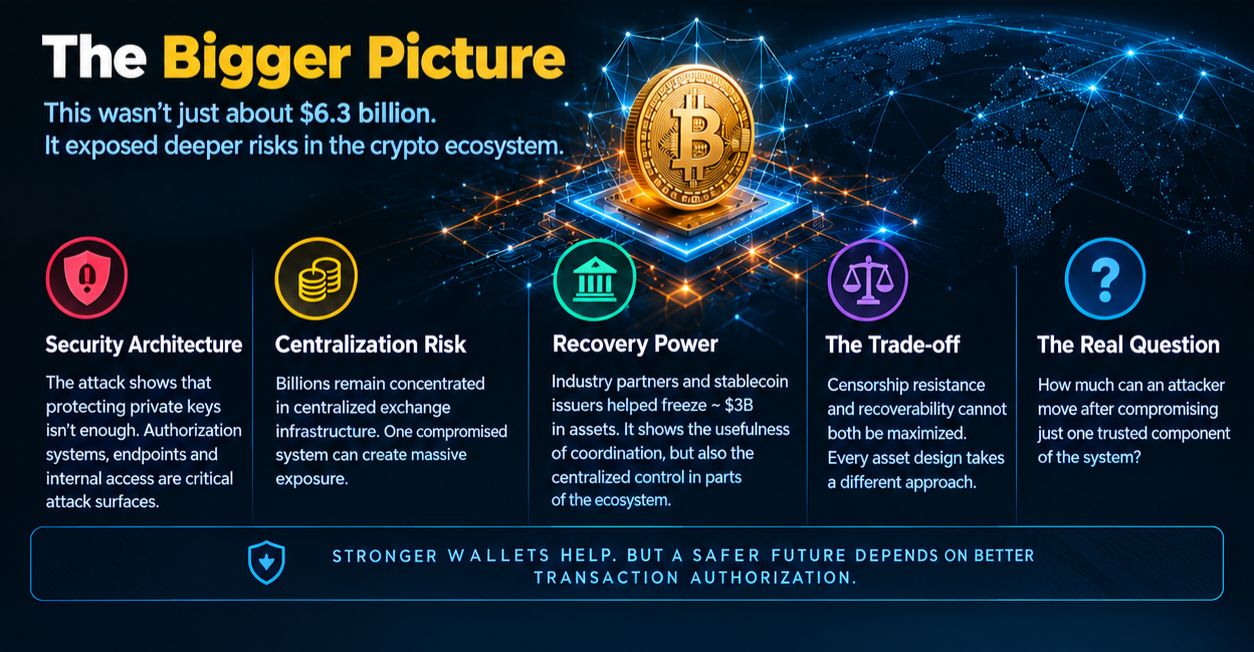
Was ist deiner Meinung nach für die nächste Generation von Börsen wichtiger: eine höhere Wallet-Sicherheit oder eine grundlegend neu gestaltete Architektur zur Transaktionsautorisierung?