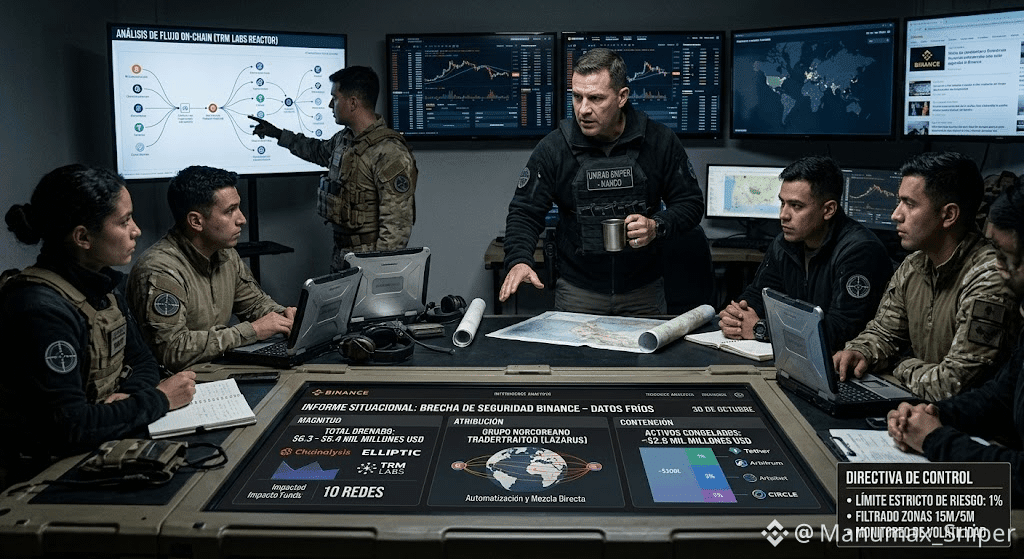
Miren, tropa... pasen a la mesa de mando un segundo y tomémonos un café con la mente bien fría. Hablando claro, de compa a compa: tras los eventos de ayer, hoy 30 de octubre ya tenemos un panorama muchísimo más claro y detallado de lo que sucedió con la brecha de seguridad en Binance. En la Unidad Sniper no nos dejamos llevar por el sensacionalismo; auditamos los datos fríos para entender el impacto real y proteger nuestro capital.
🔍 Lo que sabemos hoy 30 de octubre sobre el ataque
La magnitud real del incidente: Firmas de inteligencia blockchain como Chainalysis, Elliptic y TRM Labs confirmaron que el drenaje sumó entre 6.300 y 6.400 millones de dólares a través de 10 redes, convirtiéndose en la mayor brecha en la historia de la industria.
¿Cómo ocurrió técnicamente? En las actualizaciones publicadas hoy por Binance y las investigaciones on-chain, se indicó que no hubo una filtración de las claves privadas de las billeteras. El ataque apunta al compromiso del equipo de un ingeniero DevOps, lo que permitió a los atacantes acceder a contenedores de servicio para enviar instrucciones de retiro no autorizadas e interactuar con la infraestructura de firma de las hot wallets.
¿Quién estuvo detrás? Las principales firmas de análisis atribuido el ataque con alta confianza al grupo norcoreano TraderTraitor (vinculado a Lazarus), debido a la automatización de las transacciones y a la mezcla directa de fondos en cadena con direcciones de incidentes anteriores.
La respuesta de contención y congelamiento: La reacción coordinada de la industria ha sido gigantesca. Emisores de stablecoins como Tether, Circle, Ripple y redes como Arbitrum han logrado congelar aproximadamente 2.800 millones de dólares en activos bloqueados directamente en las direcciones del atacante antes de que pudieran ser convertidos.
La postura del exchange: Binance ha reiterado que los fondos de los usuarios están respaldados y cubiertos tanto por sus fondos de reserva (SAFU) como por recursos corporativos. Mientras continúan los trabajos para restaurar la normalidad total en los retiros y depósitos en las redes afectadas, la plataforma se mantiene operativa bajo estrictos protocolos de auditoría.
🛡️ Directiva de control para la tropa
Soldados, grábense esto: cuando la infraestructura de un exchange sufre un sacudón de este calibre, la volatilidad y el ruido en el mercado aumentan. Cuidado con los intentos de phishing de falsos grupos de soporte o enlaces maliciosos.
En la mesa de control mantenemos el escudo arriba: respetamos nuestro límite estricto del 1% de riesgo por operación, filtramos las zonas en 15M/5M con paciencia y dejamos que el mercado absorba las noticias antes de presionar el gatillo.