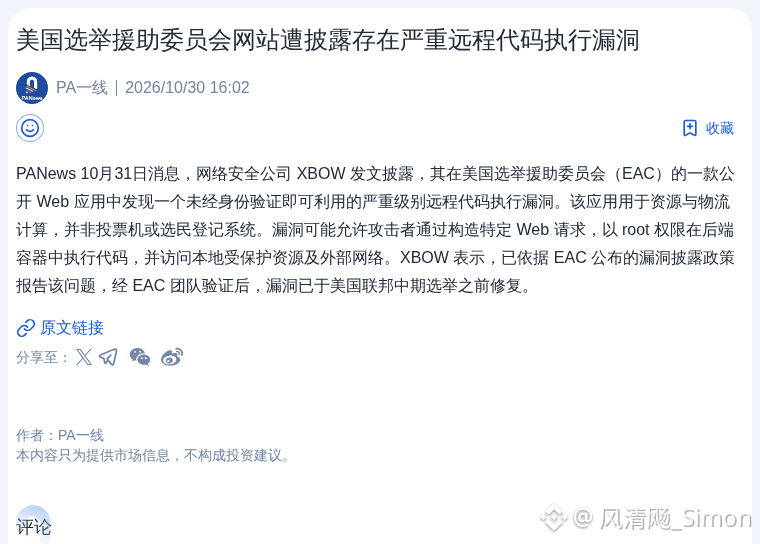
Bei der Webanwendung der US-amerikanischen Wahlhilfekommission wurde eine schwerwiegende Remote-Code-Execution-Schwachstelle entdeckt.
Auch wenn das Ding nur für Ressourcen- und Logistikberechnungen zuständig ist und weder eine Wahlmaschine noch ein Wählerregistrierungssystem ist: Dass sich Code direkt mit Root-Rechten ausführen lässt, ist sicherheitstechnisch schon ziemlich schwach.
Zum Glück wurde die Schwachstelle noch vor den Zwischenwahlen behoben. Sonst wäre wirklich nicht abzusehen gewesen, was für ein Chaos hätte entstehen können.
$BTC
$ETH
#Sicherheitsvorfall