

🕵️ 6,3 MRD. $: ENTKOMMEN DIE HACKER SCHON DER VERFOLGUNG? WER KONNTE DIE KRYPTO EINFIEREN UND WER NICHT?
Der erste Teil dieser Geschichte brachte den Kryptomarkt dazu, über die Sicherheit von Binance nachzudenken.
Doch jetzt stellt sich eine noch spannendere Frage: Was ist nach dem Hack mit den gestohlenen Milliarden passiert?
Und hier beginnt die echte Jagd.
⏱️ 20 Minuten, die alles veränderten
Laut dem Analyseunternehmen TRM Labs verschoben die Angreifer rund 6,36 Milliarden US-Dollar über Binance-Wallets auf mehreren Blockchains.
Das Erstaunlichste daran: Der Großteil der Transaktionen wurde in etwa 20 Minuten abgewickelt.
Das sieht nicht nach einem gewöhnlichen Diebstahl aus, bei dem der Täter das Geld nach und nach abzieht.
Tempo und Organisation der Transaktionen lassen darauf schließen, dass die Operation im Voraus geplant war.
🧊 3 MILLIARDEN US-DOLLAR konnten gestoppt werden!
Nach der Entdeckung des Angriffs begann eine groß angelegte Arbeit zur Nachverfolgung der Gelder.
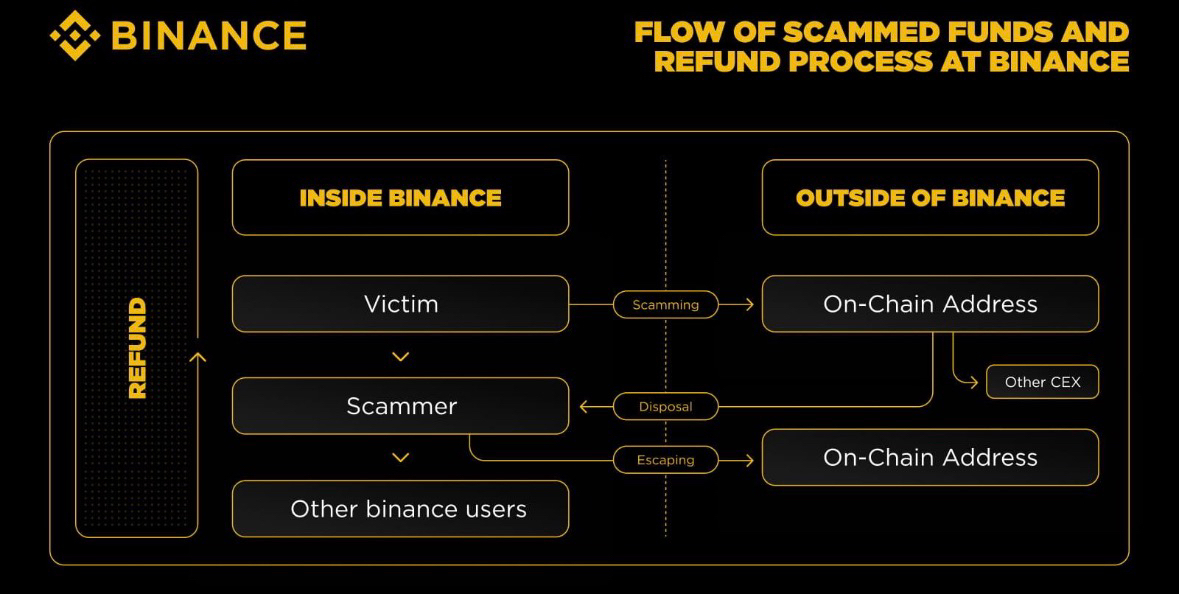
Kryptobörsen, Analyseunternehmen und Stablecoin-Emittenten beteiligten sich an der Aktion.
Tether, Circle und andere Marktteilnehmer halfen dabei, mit dem Angriff verbundene Vermögenswerte einzufrieren.
Doch es gibt einen wichtigen Haken.
Nicht alle Kryptowährungen lassen sich auf dieselbe Weise einfrieren.
Zum Beispiel verfügen USDT und USDC über Sperrmechanismen auf Ebene der Emittenten.
Gewöhnlicher Bitcoin lässt sich dagegen nicht einfach auf Anweisung eines Unternehmens abschalten.
Genau deshalb konnten einige Gelder gestoppt werden, während andere weiterflossen.
🇰🇵 Führt die Spur nach Nordkorea?
Analysten von TRM Labs und Chainalysis bringen den Angriff mit der Gruppe TraderTraitor in Verbindung, die nordkoreanischen Hackerstrukturen zugerechnet wird.
Ihrer Einschätzung nach ähneln die Angriffsmethoden früheren großen Operationen, darunter dem Bybit-Hack im Jahr 2025.
Binance hat die Schuldigen bisher jedoch nicht offiziell benannt.
🔄 Wie versuchen Kriminelle, ihre Spuren zu verwischen?
Laut Chainalysis begann nach dem Diebstahl eine massenhafte Verschiebung der Gelder zwischen zahlreichen Adressen.
Das Geld wurde nicht einfach an eine einzige Wallet geschickt.
Es wurde aufgeteilt, zwischen Adressen verschoben und über verschiedene Transaktionen geleitet, wodurch die Nachverfolgung erschwert wurde.
Analysten erkennen Anzeichen für ein automatisiertes Geldwäschesystem.
Es ist ein regelrechtes Wettrennen: Die einen versuchen, die Spuren zu verwischen, die anderen, die Transaktionskette wiederherzustellen.
⚠️ Wie geht es weiter?
Binance verspricht, bestätigte Verluste aus eigenen Mitteln zu ersetzen.
Das Unternehmen bereitet außerdem ein Update für Proof of Reserves vor – ein System, mit dem Nutzer das Vorhandensein von Reserven überprüfen können.
Auszahlungen wurden bis zum Abschluss der Sicherheitsprüfungen vorübergehend ausgesetzt. Binance rechnete damit, diese Möglichkeit etwa 40–42 Stunden nach der Erklärung der Unternehmensführung wiederherzustellen.
Doch das Spannendste kommt erst noch: Kann die Kryptoindustrie die verbliebenen Vermögenswerte zurückholen und die Beteiligten an dem Angriff identifizieren?
🧞 Der gute Dschinni stellt eine Frage
Stellen Sie sich vor, Sie haben Bitcoin an eine andere Wallet gesendet und merken wenige Minuten später, dass Sie die falsche Adresse eingegeben haben.
Im herkömmlichen Bankensystem kann man manchmal versuchen, eine Überweisung rückgängig zu machen.
Auf der Blockchain ist das viel schwieriger.
Was meinen Sie: Sollten große Kryptobörsen gemeinsam verdächtige Gelder einfrieren können, oder würde das ihnen zu viel Macht über das Geld anderer geben?
💬 Darüber lässt sich tatsächlich streiten.
Der gute Dschinni verfolgt die Ermittlungen weiter. 🔮