Nachdem Binances Hot Wallet um 6,3 Milliarden US-Dollar bestohlen wurde: Warum dauerte es fast 4 Stunden, bis die Hacker endgültig die Kontrolle verloren?
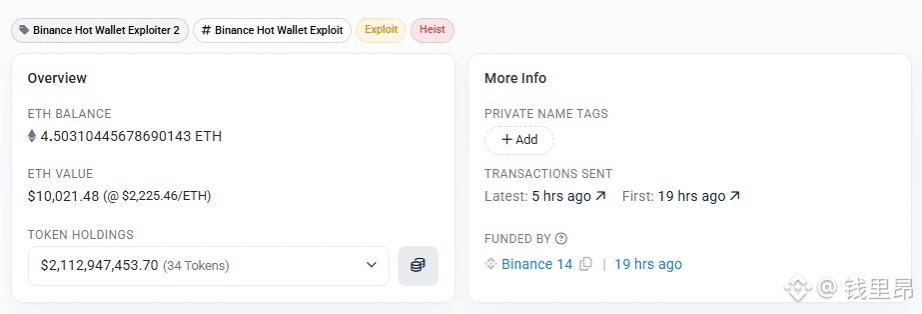
Vor 18 Stunden übernahm eine von @arkham als `binance-hacker-1029` markierte Hackergruppe mithilfe des Delegationsmechanismus EIP-7702 die Kontrolle über das zentrale Hot Wallet Binance 14 (0x28C...1d60). Nachdem sie in der ersten Welle 195.400 $ETH und 1,615 Milliarden USDT abgezogen hatte, verkaufte sie innerhalb einer Stunde über UniswapX und andere Plattformen hektisch mehr als 435 Millionen USDT, um einer Einfrierung zuvorzukommen und dafür über 180.000 ETH zu erhalten. Diese wurden nach und nach auf Sammeladressen wie 0x853...43D4 transferiert.
Das heute wohl bizarrste On-Chain-Detail: Weil ein interner Container kompromittiert worden war und EIP-7702 das Hot Wallet in einen „parasitären Vertrag“ umgewandelt hatte, brauchten die Hacker für spätere Abhebungen keine Signatur mit Binances privatem Schlüssel. Selbst 1 Stunde und 20 Minuten nach dem Diebstahl (21:43 UTC) füllte Binances automatisiertes System Binance 14 routinemäßig mit 200 Millionen USDT auf, die innerhalb von Sekunden abgezogen wurden. Erst fast 4 Stunden später schickte Binance eine Type-4-Widerrufstransaktion und erlangte so die Kontrolle zurück.
Der zentrale Ablauf: internen Service-Container kompromittieren > 50 Nonces nacheinander signieren und einen bösartigen Sweeper-Vertrag einrichten > die erste Abhebungswelle auf 0x522...2f8c bündeln > USDT on-chain verkaufen und in ETH tauschen / ETH durch Einlagen bei Aave leihen > auf mehr als 55 verbundene Adressen aufteilen
Adressverfolgung: 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c
Vor 18 Stunden übernahm eine von @arkham als `binance-hacker-1029` markierte Hackergruppe mithilfe des Delegationsmechanismus EIP-7702 die Kontrolle über das zentrale Hot Wallet Binance 14 (0x28C...1d60). Nachdem sie in der ersten Welle 195.400 $ETH und 1,615 Milliarden USDT abgezogen hatte, verkaufte sie innerhalb einer Stunde über UniswapX und andere Plattformen hektisch mehr als 435 Millionen USDT, um einer Einfrierung zuvorzukommen und dafür über 180.000 ETH zu erhalten. Diese wurden nach und nach auf Sammeladressen wie 0x853...43D4 transferiert.
Das heute wohl bizarrste On-Chain-Detail: Weil ein interner Container kompromittiert worden war und EIP-7702 das Hot Wallet in einen „parasitären Vertrag“ umgewandelt hatte, brauchten die Hacker für spätere Abhebungen keine Signatur mit Binances privatem Schlüssel. Selbst 1 Stunde und 20 Minuten nach dem Diebstahl (21:43 UTC) füllte Binances automatisiertes System Binance 14 routinemäßig mit 200 Millionen USDT auf, die innerhalb von Sekunden abgezogen wurden. Erst fast 4 Stunden später schickte Binance eine Type-4-Widerrufstransaktion und erlangte so die Kontrolle zurück.
Der zentrale Ablauf: internen Service-Container kompromittieren > 50 Nonces nacheinander signieren und einen bösartigen Sweeper-Vertrag einrichten > die erste Abhebungswelle auf 0x522...2f8c bündeln > USDT on-chain verkaufen und in ETH tauschen / ETH durch Einlagen bei Aave leihen > auf mehr als 55 verbundene Adressen aufteilen
Adressverfolgung: 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c