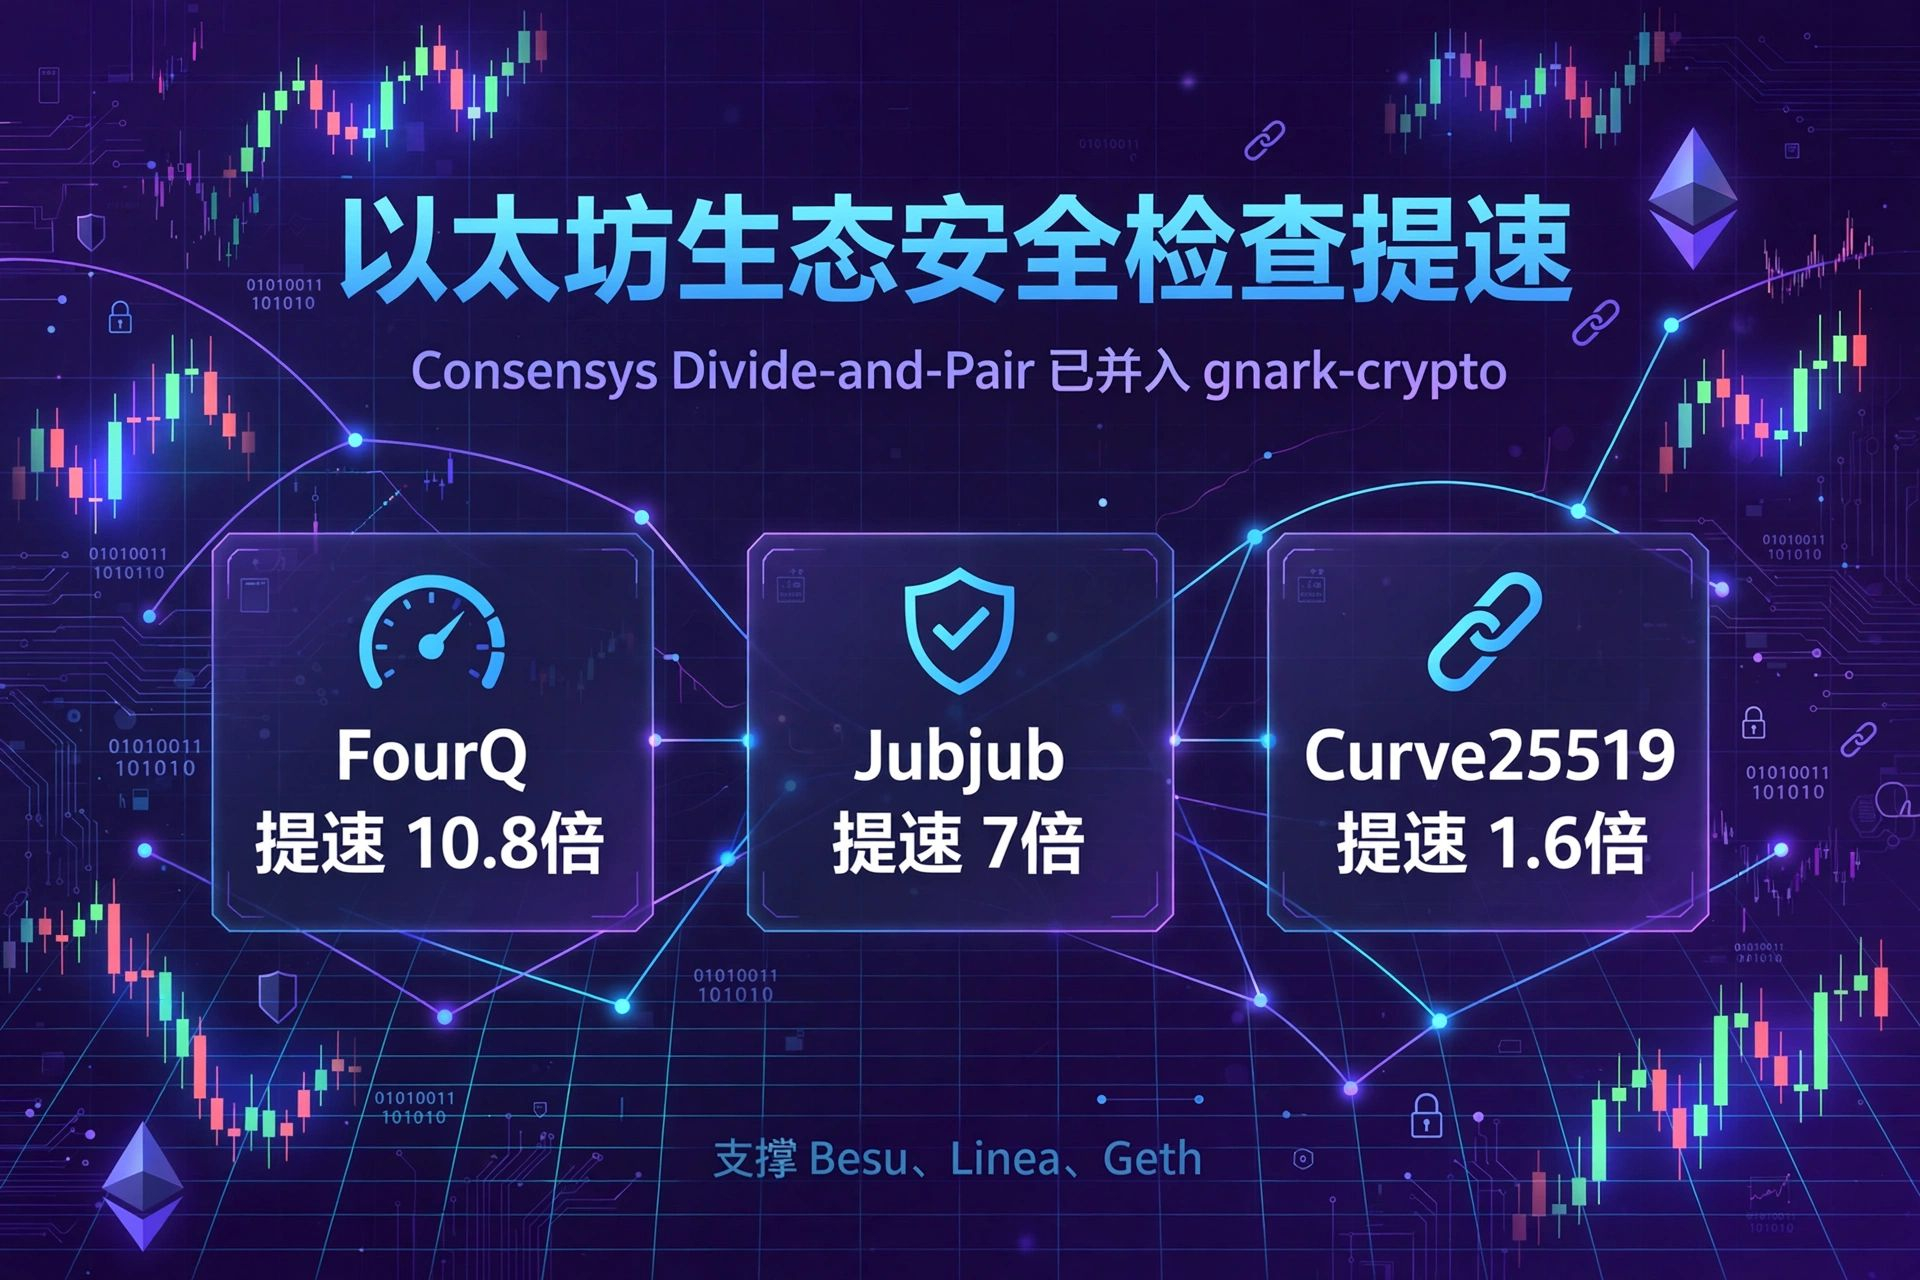
Consensys hat heute ein starkes Upgrade vorgestellt: Der langsamste Schritt bei der Sicherheitsprüfung elliptischer Kurven wurde beschleunigt – auf der Kurve FourQ direkt um das 10,8-Fache.
Die neue Methode heißt Divide-and-Pair und dient der Prüfung der Gruppenzugehörigkeit: Curve25519 ist etwa 1,6-mal schneller, Curve448 etwa 1,3-mal, GC256A etwa 1,4-mal, FourQ etwa 10,8-mal und Jubjub etwa 7-mal. Sie wurde in die Open-Source-Bibliothek gnark-crypto integriert, auf der Systeme wie Besu, Linea, Geth, Succinct und Lighter aufbauen. Die zugehörige Arbeit wurde von der IACR-Fachzeitschrift für Kryptografie-Hardware und eingebettete Systeme angenommen und wird auf der CHES 2027 veröffentlicht.
Ich denke, der eigentliche Wert dieser Beschleunigung liegt darin, dass sie nicht auf eine bestimmte Kurve beschränkt ist: Auf allen fünf Kurven ist dieselbe Methode mindestens so schnell wie die bisherige. Entwickler müssen also nicht für jede Kurve eine eigene Lösung einsetzen. So können Sicherheitsprüfungen standardmäßig aktiviert bleiben, statt aus Geschwindigkeitsgründen abgeschaltet zu werden.
Wenn du die neue Prüfung zuerst bei nur einem der Systeme Besu, Linea und Geth einführen könntest – für welches würdest du dich entscheiden?
Folge mir: Sobald die Arbeit auf der CHES 2027 vorgestellt wird, überprüfe ich für dich, ob sich die gemessenen Geschwindigkeitsgewinne bei Besu und Linea bestätigen.
$ETH
Die neue Methode heißt Divide-and-Pair und dient der Prüfung der Gruppenzugehörigkeit: Curve25519 ist etwa 1,6-mal schneller, Curve448 etwa 1,3-mal, GC256A etwa 1,4-mal, FourQ etwa 10,8-mal und Jubjub etwa 7-mal. Sie wurde in die Open-Source-Bibliothek gnark-crypto integriert, auf der Systeme wie Besu, Linea, Geth, Succinct und Lighter aufbauen. Die zugehörige Arbeit wurde von der IACR-Fachzeitschrift für Kryptografie-Hardware und eingebettete Systeme angenommen und wird auf der CHES 2027 veröffentlicht.
Ich denke, der eigentliche Wert dieser Beschleunigung liegt darin, dass sie nicht auf eine bestimmte Kurve beschränkt ist: Auf allen fünf Kurven ist dieselbe Methode mindestens so schnell wie die bisherige. Entwickler müssen also nicht für jede Kurve eine eigene Lösung einsetzen. So können Sicherheitsprüfungen standardmäßig aktiviert bleiben, statt aus Geschwindigkeitsgründen abgeschaltet zu werden.
Wenn du die neue Prüfung zuerst bei nur einem der Systeme Besu, Linea und Geth einführen könntest – für welches würdest du dich entscheiden?
Folge mir: Sobald die Arbeit auf der CHES 2027 vorgestellt wird, überprüfe ich für dich, ob sich die gemessenen Geschwindigkeitsgewinne bei Besu und Linea bestätigen.
$ETH