Schon wieder ein Vorfall bei einer Cross-Chain-Brücke – diesmal trifft es die ZK-Brücke.
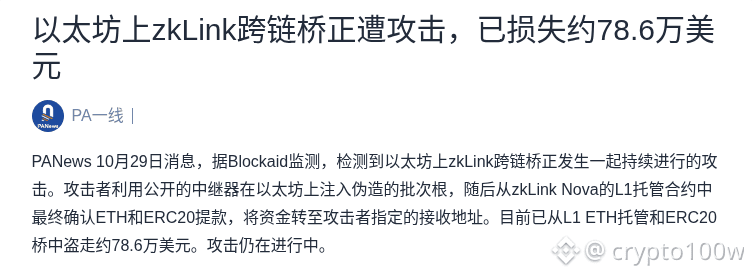
Laut einem Bericht von PANews vom 29. Oktober hat Blockaid einen anhaltenden Angriff auf die zkLink-Cross-Chain-Brücke auf Ethereum festgestellt. Der Angreifer nutzte einen öffentlichen Relayer, um gefälschte Batch-Roots einzuschleusen und so ETH- und ERC20-Auszahlungen aus dem L1-Verwahrungscontract von zkLink Nova zu bestätigen. Dabei wurden bereits rund 786.000 US-Dollar gestohlen; der Angriff dauert noch an.
Beobachtung 1: Werden die Prüfung der Batch-Roots und die Berechtigungen des Relayers umgangen, sind die im L1-Contract verwahrten Vermögenswerte unmittelbar gefährdet. Die Komplexität der ZK-Beweise wird dadurch selbst zu einer neuen Angriffsfläche. Beobachtung 2: Mit einem Umfang von 786.000 US-Dollar dürfte der Vorfall den Gesamtmarkt nicht erschüttern. Doch da sich der Angriff gegen die zentrale Verifizierungslogik der ZK-Brücke richtet, ist seine Art wichtiger als die Schadenssumme. Für zkLink (ZKL) ist das negativ.
Nutzern, die über zkLink Nova Vermögenswerte transferiert oder Liquidität bereitgestellt haben, wird empfohlen, ihre Berechtigungen und Kontostände so bald wie möglich zu überprüfen. Falls nötig, sollten sie die entsprechenden Contract-Berechtigungen widerrufen und ihre Vermögenswerte in eine selbstverwaltete Wallet zurückübertragen. Bis das Team die Behebung des Problems bestätigt, sollten keine weiteren Einzahlungen in die Brücke vorgenommen werden.
Was ist für euch wichtiger: ob der Angriff rechtzeitig gestoppt wird oder wie es mit dem Patch und dem Einfrieren der Gelder weitergeht?
Quelle: PANews
#ZKL
Abbildung 1: Angriff auf die zkLink-Cross-Chain-Brücke – Verlust von rund 786.000 US-Dollar · Screenshot der Quellseite
Bildquelle: https://www.panewslab.com/zh/articles/01a1857c-23f1-7035-8b60-e5fcd1efdefb
Laut einem Bericht von PANews vom 29. Oktober hat Blockaid einen anhaltenden Angriff auf die zkLink-Cross-Chain-Brücke auf Ethereum festgestellt. Der Angreifer nutzte einen öffentlichen Relayer, um gefälschte Batch-Roots einzuschleusen und so ETH- und ERC20-Auszahlungen aus dem L1-Verwahrungscontract von zkLink Nova zu bestätigen. Dabei wurden bereits rund 786.000 US-Dollar gestohlen; der Angriff dauert noch an.
Beobachtung 1: Werden die Prüfung der Batch-Roots und die Berechtigungen des Relayers umgangen, sind die im L1-Contract verwahrten Vermögenswerte unmittelbar gefährdet. Die Komplexität der ZK-Beweise wird dadurch selbst zu einer neuen Angriffsfläche. Beobachtung 2: Mit einem Umfang von 786.000 US-Dollar dürfte der Vorfall den Gesamtmarkt nicht erschüttern. Doch da sich der Angriff gegen die zentrale Verifizierungslogik der ZK-Brücke richtet, ist seine Art wichtiger als die Schadenssumme. Für zkLink (ZKL) ist das negativ.
Nutzern, die über zkLink Nova Vermögenswerte transferiert oder Liquidität bereitgestellt haben, wird empfohlen, ihre Berechtigungen und Kontostände so bald wie möglich zu überprüfen. Falls nötig, sollten sie die entsprechenden Contract-Berechtigungen widerrufen und ihre Vermögenswerte in eine selbstverwaltete Wallet zurückübertragen. Bis das Team die Behebung des Problems bestätigt, sollten keine weiteren Einzahlungen in die Brücke vorgenommen werden.
Was ist für euch wichtiger: ob der Angriff rechtzeitig gestoppt wird oder wie es mit dem Patch und dem Einfrieren der Gelder weitergeht?
Quelle: PANews
#ZKL
Abbildung 1: Angriff auf die zkLink-Cross-Chain-Brücke – Verlust von rund 786.000 US-Dollar · Screenshot der Quellseite
Bildquelle: https://www.panewslab.com/zh/articles/01a1857c-23f1-7035-8b60-e5fcd1efdefb