

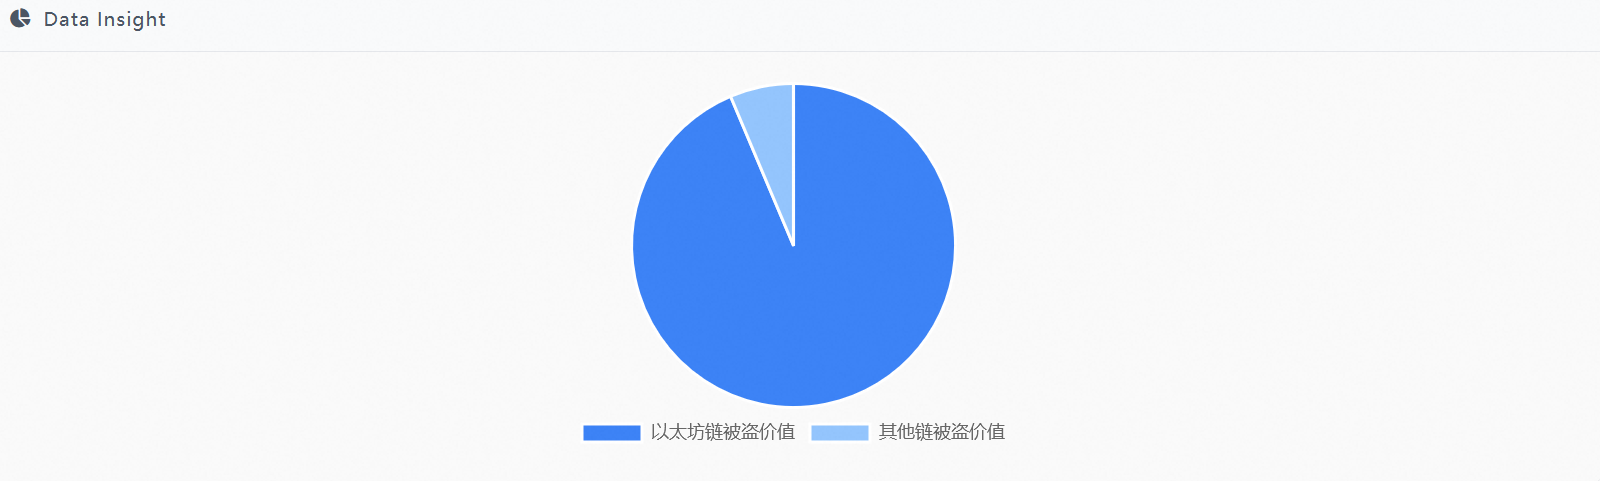
10月30日凌晨,币安遭遇史上最大规模黑客攻击,约63亿美元资产在40分钟内从八条链流出,以太坊是重灾区。元凶是2025年Pectra升级引入的EIP-7702。
攻击路径
10月28日,攻击者从Tornado Cash提取小额资金付手续费;29日下午部署最终恶意合约(Solidity 0.8.28,只认攻击者一个主人);29日晚至30日凌晨,用两个测试钱包把整套流程演练两遍,最后一次距正式动手仅3.5小时。
4:20:59 UTC,攻击者广播一笔含50项EIP-7702授权请求的交易,覆盖18914775至18914824连续50个Nonce。币安热钱包Nonce每秒跳动,无法预判哪个有效,于是"授权喷洒"。以太坊执行时自动丢弃49个无效签名,唯独卡在实时窗口的那1个命中生效。
之后黑客不再需要币安私钥,直接调用合约,一次性扫空Binance 14热钱包的64种代币,含167464枚ETH和16.15亿枚USDT。24秒后,Binance 16用私钥签了一笔普通转账,把28005.6枚ETH打进同一地址。4:41,攻击者以Binance 14管理员身份调度Binance 34,转出约7.8亿枚USDC。
缺陷在哪
验证逻辑是"其中一项nonce匹配即通过",而非"每项独立验证"。授权元组只含chain_id、address、nonce,没有收款方、金额、调用数据——签名系统根本无法区分正常授权和恶意委托。而且委托一旦生效就持久存在,神鱼事发两小时后还在预警:"钥匙明明还在币安手里,那张致命授权却迟迟没撤销。"
私钥没丢,签名系统被操纵
黑客入侵的是一名DevOps工程师的笔记本,拿到服务容器权限,从而操控签名系统。HSM+MPC能保证私钥分片不被取出,但挡不住"系统被指挥去签一个危险的东西"。
不是第一次
2025年7月Scam Sniffer就报告过EIP-7702钓鱼攻击,损失约14.6万美元;10月的MORPHO被盗同样涉及该机制。
新功能快速上主网、对抗性测试却跟不上,就会变成攻击者的新工具箱。