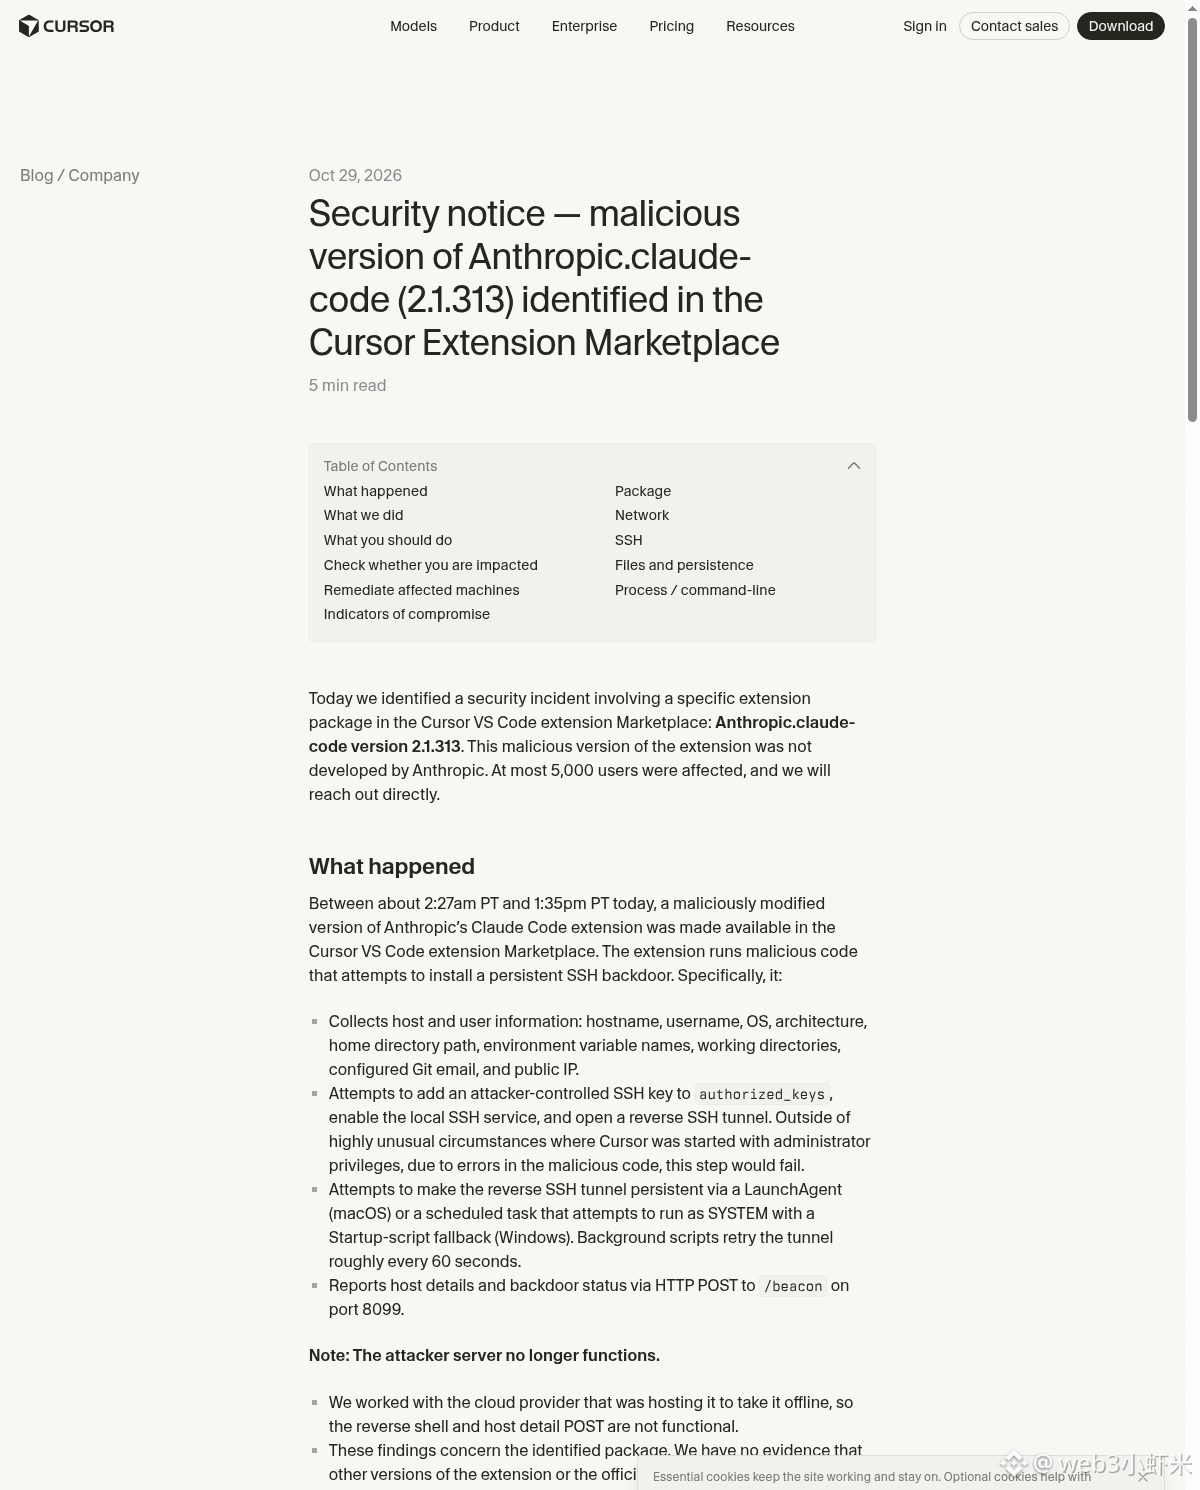
Bin gerade auf die offizielle Sicherheitsmitteilung von Cursor gestoßen: Auf dem hauseigenen VS-Code-Erweiterungsmarktplatz war zeitweise eine manipulierte Version von Anthropic.claude-code 2.1.313 gelistet (nicht von Anthropic veröffentlicht).
Wichtig: Am 29.10. war sie ungefähr von 2:27 bis 13:35 Uhr US-Pazifikzeit installierbar; bis zu etwa 5.000 Personen könnten betroffen sein. Das Schadpaket erfasste Host-Informationen, fügte den öffentlichen SSH-Schlüssel des Angreifers zu authorized_keys hinzu (gekennzeichnet mit svc-telemetry), richtete Persistenz ein und versuchte, eine SSH-Rückverbindung aufzubauen. Auf den meisten Rechnern scheitert das Aktivieren des SSH-Dienstes mangels Administratorrechten, aber Schlüssel und Persistenzskripte können trotzdem zurückbleiben – nur die Erweiterung zu deinstallieren reicht nicht. Cursor hat sie entfernt, den gesamten Marktplatz neu aufgebaut und gemeinsam mit anderen den Server der Angreifer abgeschaltet.
Wer die betreffende Version in diesem Zeitraum verwendet hat, sollte laut offizieller Empfehlung zuerst prüfen, ob sich svc-telemetry in `~/.ssh/authorized_keys` befindet, dann das Bereinigungsskript aus der Mitteilung ausführen und Zugangsdaten rotieren.
Dieser Angriff auf die Lieferkette von Entwicklerwerkzeugen trifft ziemlich direkt.
#AI #安全 #Lieferkette