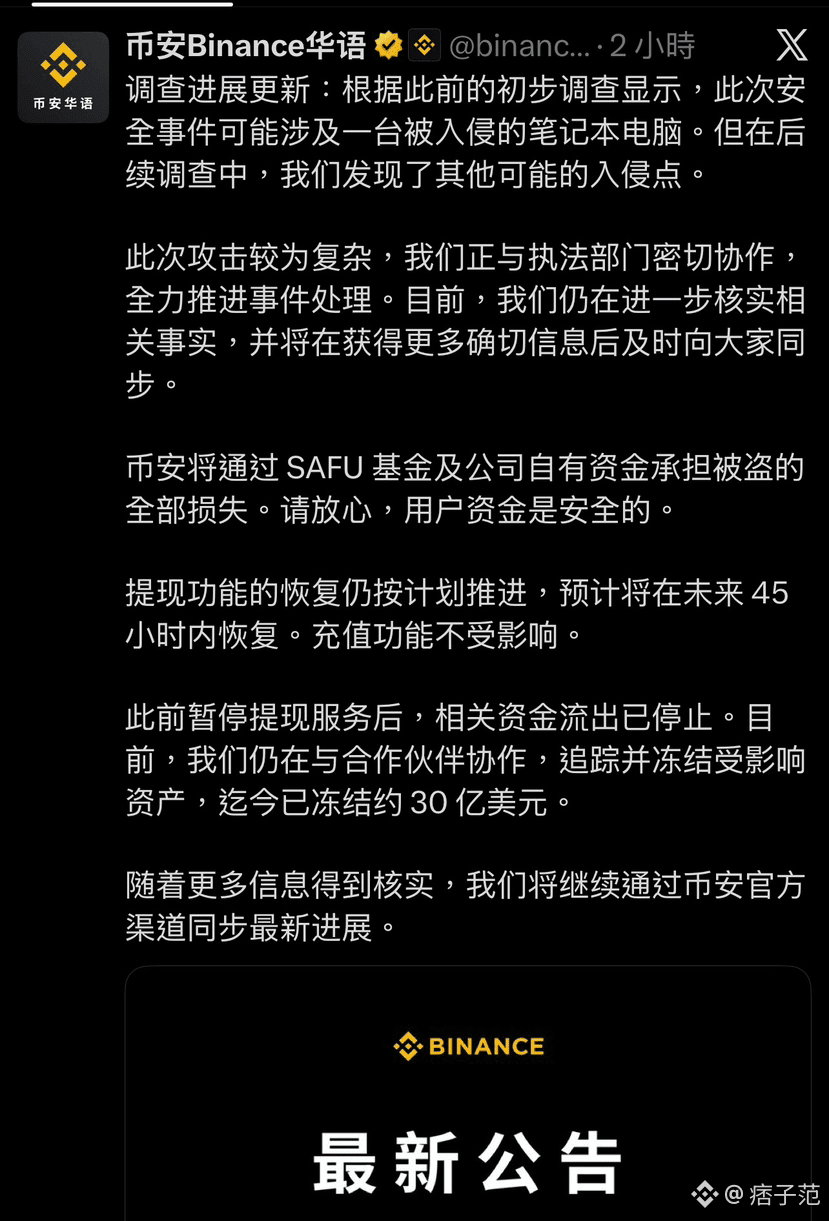
Aus der jüngsten Ankündigung von Binance geht hervor, dass der Hackerangriff nicht so einfach war:
Die ersten Ermittlungen von Binance deuteten darauf hin, dass möglicherweise ein kompromittierter Laptop beteiligt war. Bei weiteren Untersuchungen wurden jedoch noch mehr Einfallstore entdeckt. Es handelte sich um einen komplexen Angriff.
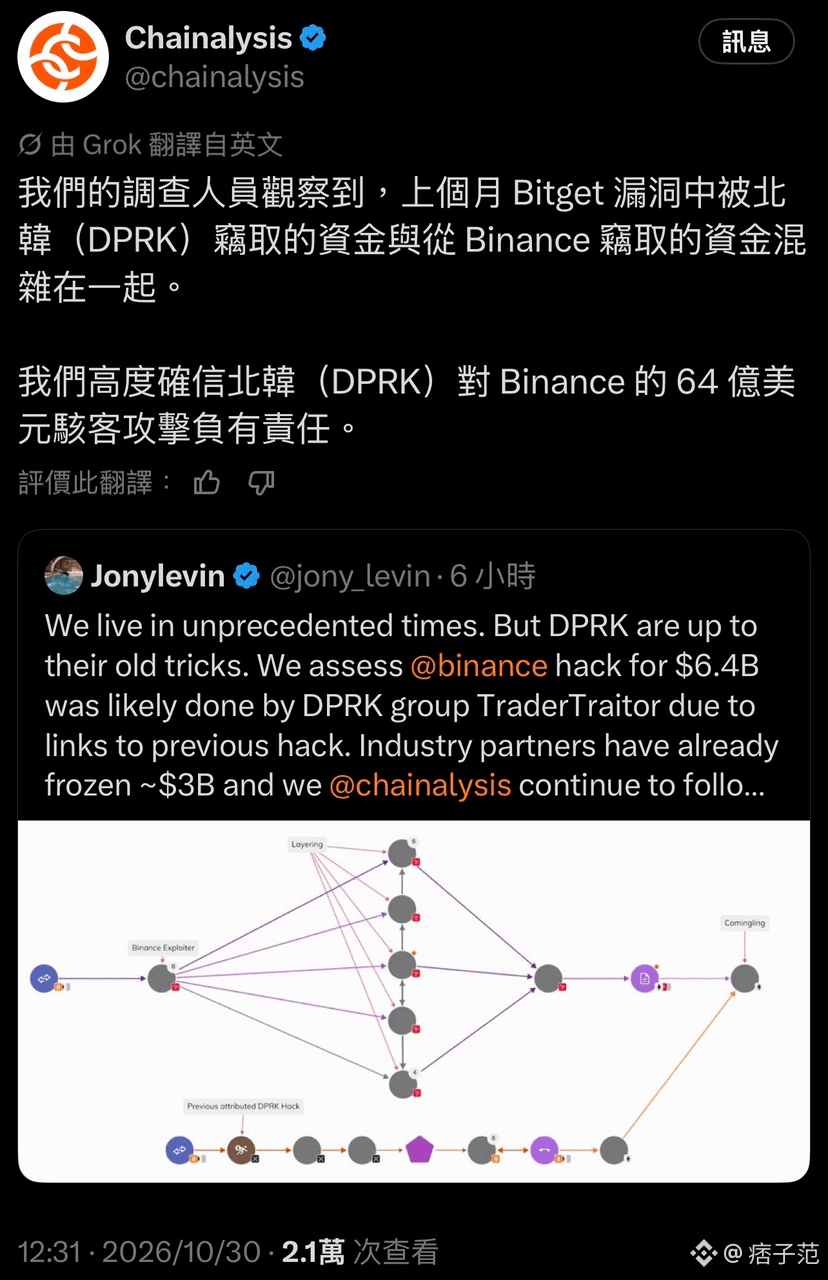
Zusammen mit den On-Chain-Beweisen von Chainalysis, ZachXBT und Lookonchain deutet dies erneut auf nordkoreanische Hacker hin.
Die von Binance gestohlenen Gelder und die 388 Millionen, die bei Bitget erbeutet wurden, landeten schließlich auf derselben Adresse.
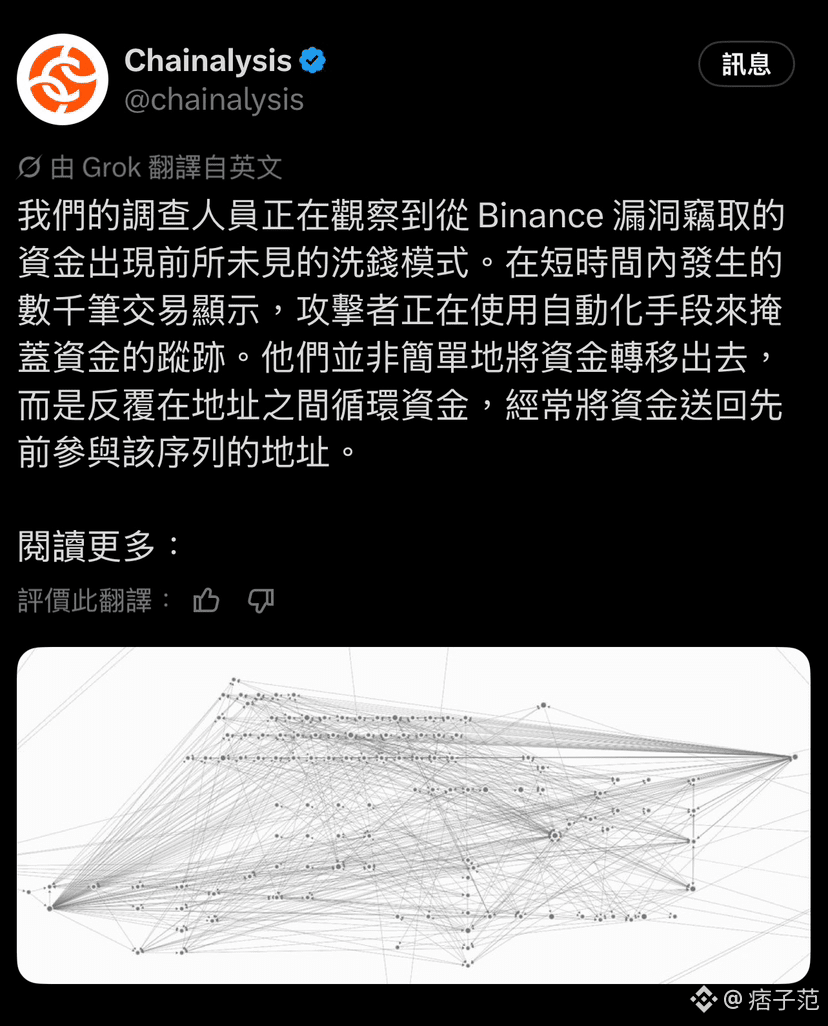
Auch die Geldwäschemethoden haben sich verändert. Die Ermittler von Chainalysis beobachten ein beispielloses Geldwäsche-Muster bei Geldern, die durch die Binance-Sicherheitslücke gestohlen wurden. Tausende Transaktionen innerhalb kurzer Zeit zeigen, dass die Angreifer automatisierte Methoden einsetzen, um die Spuren der Gelder zu verwischen. Sie transferieren die Gelder nicht einfach nur weiter, sondern bewegen sie wiederholt zwischen verschiedenen Adressen hin und her und schicken sie dabei häufig an Adressen zurück, die bereits zuvor in dieser Transaktionsfolge beteiligt waren.
Die ersten Ermittlungen von Binance deuteten darauf hin, dass möglicherweise ein kompromittierter Laptop beteiligt war. Bei weiteren Untersuchungen wurden jedoch noch mehr Einfallstore entdeckt. Es handelte sich um einen komplexen Angriff.
Zusammen mit den On-Chain-Beweisen von Chainalysis, ZachXBT und Lookonchain deutet dies erneut auf nordkoreanische Hacker hin.
Die von Binance gestohlenen Gelder und die 388 Millionen, die bei Bitget erbeutet wurden, landeten schließlich auf derselben Adresse.
Auch die Geldwäschemethoden haben sich verändert. Die Ermittler von Chainalysis beobachten ein beispielloses Geldwäsche-Muster bei Geldern, die durch die Binance-Sicherheitslücke gestohlen wurden. Tausende Transaktionen innerhalb kurzer Zeit zeigen, dass die Angreifer automatisierte Methoden einsetzen, um die Spuren der Gelder zu verwischen. Sie transferieren die Gelder nicht einfach nur weiter, sondern bewegen sie wiederholt zwischen verschiedenen Adressen hin und her und schicken sie dabei häufig an Adressen zurück, die bereits zuvor in dieser Transaktionsfolge beteiligt waren.