🚨 BINANCE-HACKER KÖNNTE EINEN WEG GEFUNDEN HABEN, MILLIARDEN IN EINGEFRORENEN KRYPTO-WERTEN ZU UMGEHEN!
Das könnte einer der interessantesten DeFi-Schachzüge in der Kryptowelt sein.
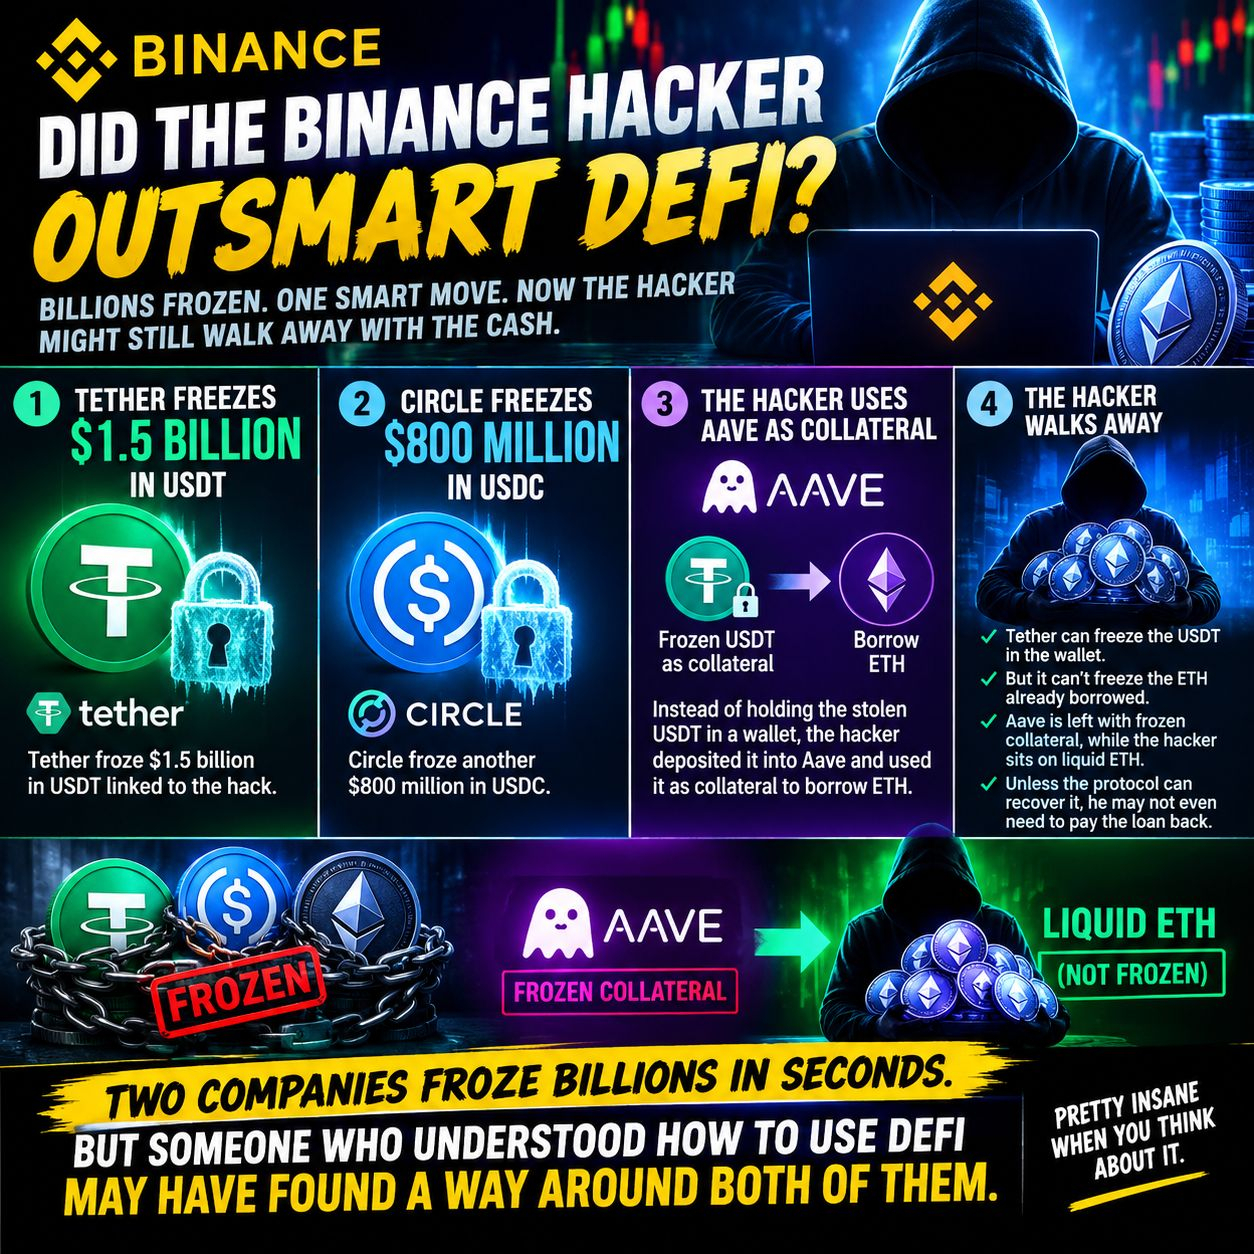
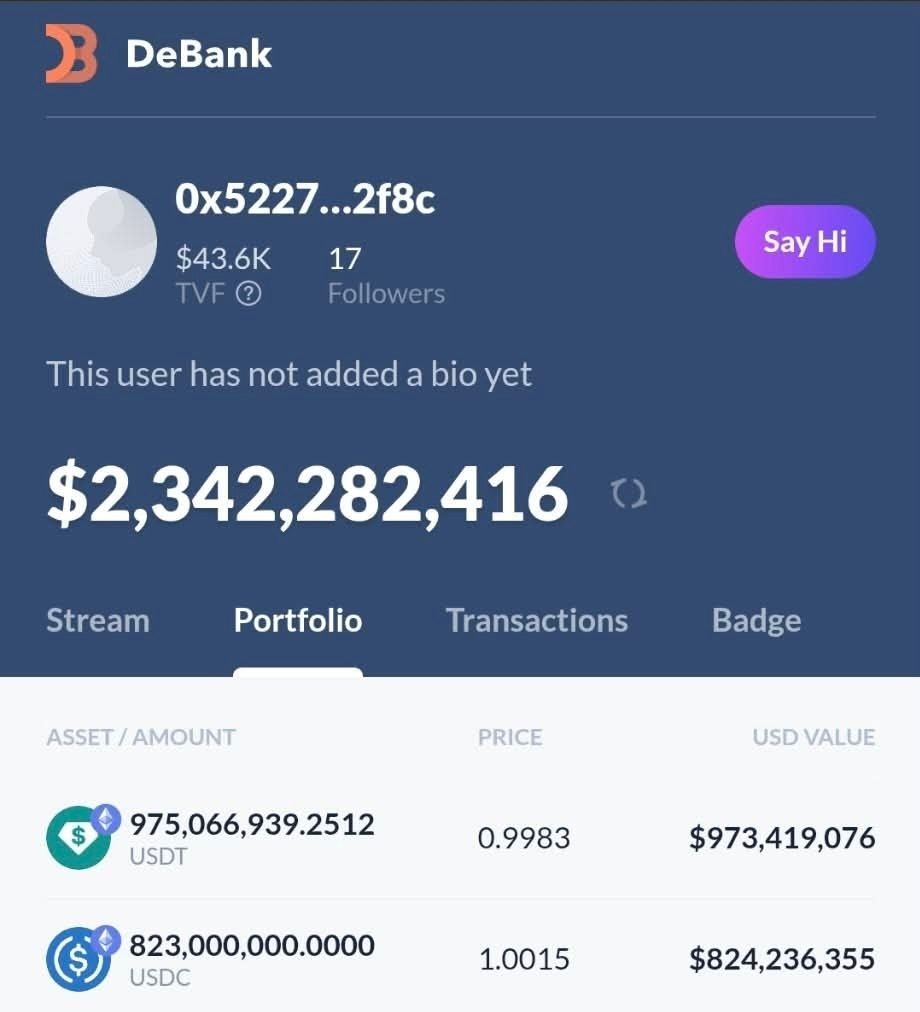
Zunächst soll Tether USDT im Wert von 1,5 MILLIARDEN US-Dollar eingefroren haben.
Dann fror Circle weitere USDC im Wert von 800 MILLIONEN US-Dollar ein.
Es sah so aus, als wären die Gelder des Hackers gefangen. Doch die mutmaßliche Strategie könnte weitaus kalkulierter gewesen sein.
Anstatt die gestohlenen USDT einfach in einer Wallet zu halten, soll der Hacker sie bei Aave als Sicherheit hinterlegt und dafür ETH geliehen haben.
Und jetzt wird es interessant. 👀
Tether kann USDT einfrieren, die sich auf Adressen befinden, die seiner Kontrolle unterliegen. Das bedeutet aber nicht automatisch, dass Tether bereits geliehene ETH einfrieren kann.
Das Ergebnis?
🔒 Die eingefrorenen USDT bleiben als Sicherheit gesperrt.
💎 Auf die geliehenen ETH könnte weiterhin zugegriffen werden.
⚠️ Aave könnte potenziell uneinbringlichen Schulden ausgesetzt sein, falls die Sicherheiten nicht liquidiert oder zurückgeholt werden können.
Mit anderen Worten: Der Hacker könnte eingefrorene Sicherheiten in liquide Kryptowährungen umgewandelt haben, bevor die Sperre wirksam wurde.
Zwei große Stablecoin-Emittenten können innerhalb von Sekunden Milliarden einfrieren. Doch diese mutmaßliche DeFi-Strategie zeigt, wie kompliziert es werden kann, wenn zentralisierte Stablecoins mit dezentralisierten Kreditprotokollen interagieren.
DIE GROSSE FRAGE: HAT DER HACKER GERADE EINE SCHLUPFLÜCKE IN DEFI GEFUNDEN, ODER KÖNNTE AAVE DIE GELDER NOCH ZURÜCKERLANGEN?
Die Kryptowelt überrascht uns immer wieder. 🔥
#BINANCE #AAVE #TETHER #USDT #USDC #ETH #DEFI #CRYPTO #BLOCKCHAIN
Haftungsausschluss: Dies sind Berichte über mutmaßliche Vorwürfe und kein Beweis dafür, dass der Hacker die geliehenen ETH dauerhaft behalten oder die Rückzahlung vermeiden kann. #NFA #DYOR#TwoAddressesHoldingAbout1.28BUSDTFrozen #BinanceWillListPredictPREDICT #KOSPIFalls3.53%BackBelow6000 $WOD
$IOST
$TAG