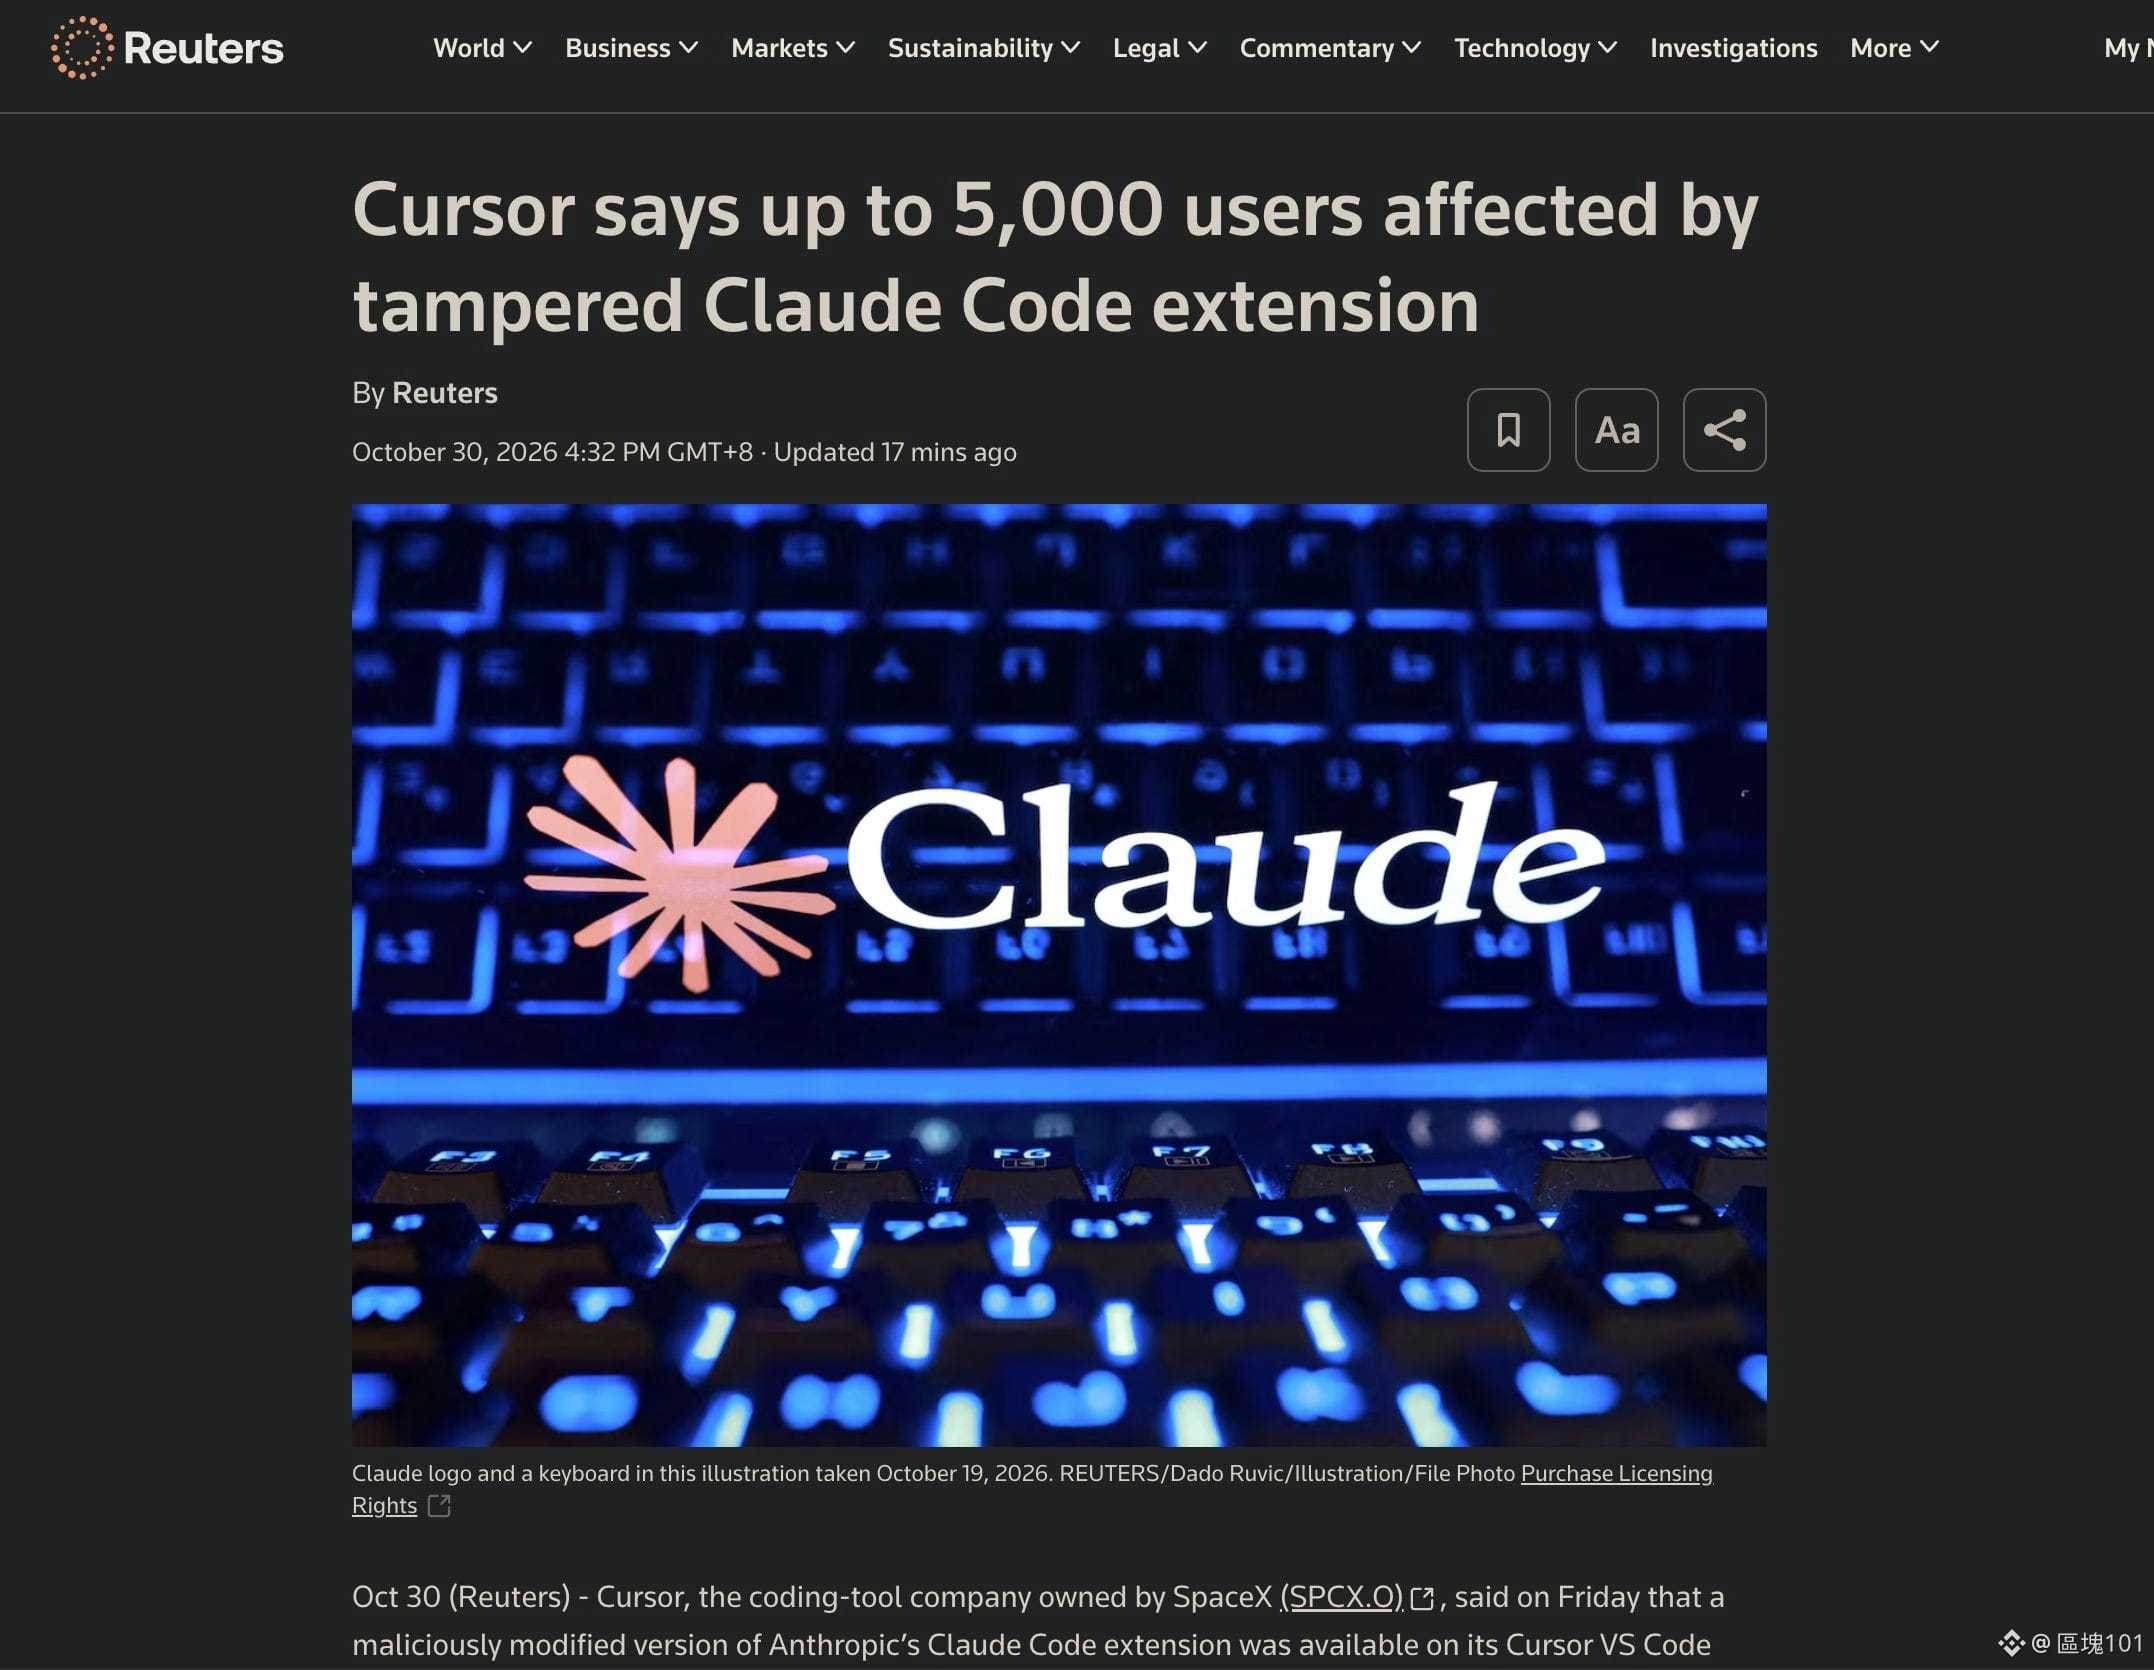
Bei einem KI-Entwicklungstool ist ein Sicherheitsvorfall in der Lieferkette bekannt geworden – bis zu 5.000 Nutzer könnten betroffen sein!
Cursor hat offiziell bestätigt, dass eine schädliche Claude-Code-Erweiterung in seinem Marktplatz verfügbar war. Die Angreifer versuchten, über die Erweiterung eine SSH-Hintertür einzuschleusen und so Fernzugriff auf die Computer von Entwicklern zu erhalten.
Bei diesem Vorfall sind einige Details besonders bemerkenswert:
• Betroffene Version: Claude Code 2.1.313
• Beim Laden der Erweiterung könnte die Schadsoftware bereits ausgeführt werden
• Die Angreifer versuchten, eine dauerhafte Fernverbindung einzurichten
• Eine einfache Deinstallation reicht möglicherweise nicht aus, um die eingeschleuste Hintertür zu entfernen
Cursor hat die schädliche Version entfernt und Sicherheitsmaßnahmen ergriffen.
Für Entwickler von Kryptowährungen ist dies ebenfalls eine wichtige Erinnerung. In Entwicklungsumgebungen können API-Schlüssel, walletbezogene Zugangsdaten und andere sensible Informationen gespeichert sein.
Je verbreiteter KI-gestütztes Programmieren wird, desto mehr Aufmerksamkeit verdient auch die Sicherheit der Entwicklungstools selbst.
#Aİ #Cursor #ClaudeCode #Cybersecurity