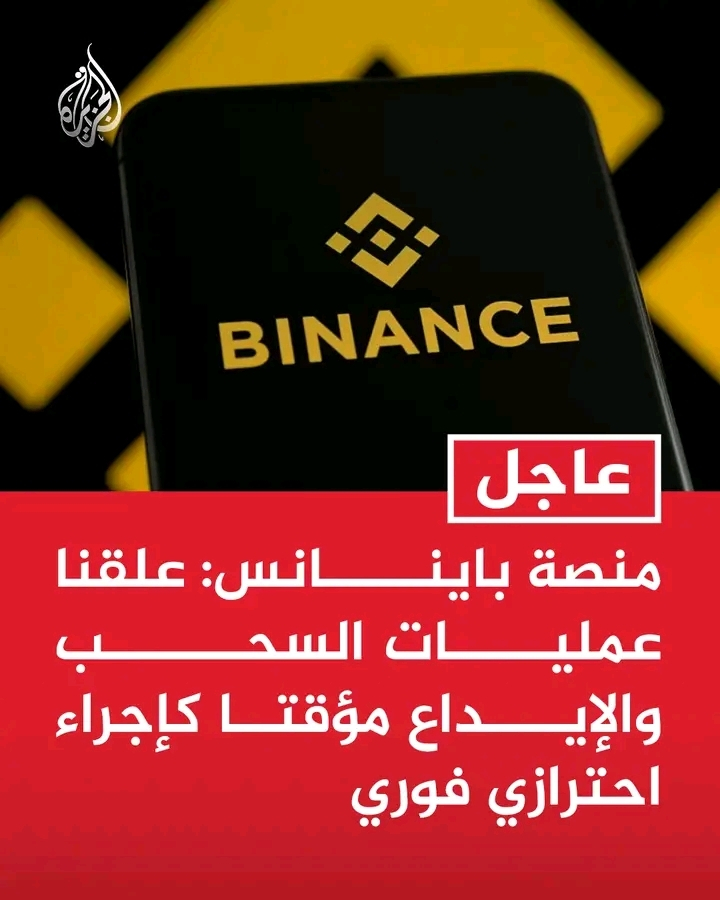
Die Plattform Binance wurde Opfer des größten Sicherheits-Hacks in der Geschichte des Kryptomarktes. Der Wert der betroffenen und gestohlenen Vermögenswerte wird auf rund 6,3 Milliarden US-Dollar geschätzt.
Den vorläufigen Ermittlungen und den Stellungnahmen der Plattform sowie von Blockchain-Analyseunternehmen zufolge lief der Hack wie folgt ab:
1. Ausgangspunkt (Hacking des Geräts eines Ingenieurs)
Die Ermittlungen ergaben, dass der Angriff mit dem Eindringen in den Laptop eines Ingenieurs begann, der an den Entwicklungsprozessen der Plattform beteiligt war. Dadurch konnten die Angreifer auf einen Service-Container innerhalb der Infrastruktur zugreifen und anschließend nicht autorisierte Auszahlungsaufträge senden. Binance bestätigte, dass es keine Hinweise auf einen direkten Diebstahl der privaten Verschlüsselungsschlüssel der Wallets (Private Keys) gibt.
2. Ablauf des Angriffs und Abzug der Gelder
Die Angreifer nutzten die Sicherheitslücke, um auf eine der Hot Wallets der Plattform zuzugreifen und umfangreiche Überweisungen in Dutzenden Kryptowährungen durchzuführen (darunter Ethereum, USDT und weitere).
Technische Hinweise und Untersuchungen von Unternehmen, die Transaktionen analysieren, deuten darauf hin, dass bestimmte Funktionen von Ethereum-Smart-Contracts (etwa Funktionen zur Delegierung von Smart Contracts) ausgenutzt worden sein könnten, um aufeinanderfolgende Abhebungen durchzuführen und die Echtzeit-Überwachungssysteme zu umgehen.
3. Sofortmaßnahmen und Eindämmung der Krise
Einfrieren der Gelder: Binance handelte schnell und arbeitete mit Sicherheitsanalyseunternehmen, Strafverfolgungsbehörden und Emittenten von Stablecoins zusammen. Dadurch konnten rund 3 Milliarden US-Dollar der gestohlenen Gelder eingefroren werden (darunter beträchtliche Summen, die von Tether, Circle und weiteren Verwahrungsplattformen eingefroren wurden).
Aussetzung der Dienste: Unmittelbar nach Entdeckung der Sicherheitslücke setzte Binance Ein- und Auszahlungen vorübergehend aus und stellte vorsorglich den Handel auf der Plattform „Binance Alpha“ ein.
Entschädigungsversprechen: Die Plattformleitung erklärte, dass die Gelder der normalen Nutzer sicher bleiben würden, und verpflichtete sich, sämtliche Verluste infolge des Angriffs aus dem Sicherheitsfonds (SAFU) und mit unternehmenseigenen Mitteln zu decken.
Die Ermittlungen dauern an. Einige Berichte von Cybersicherheitsunternehmen deuten darauf hin, dass organisierte Cyberakteure (etwa mit Nordkorea in Verbindung stehende Angreifer) hinter diesem komplexen Angriff stecken könnten.