⚠️ Details zum Binance-Hack bekannt geworden
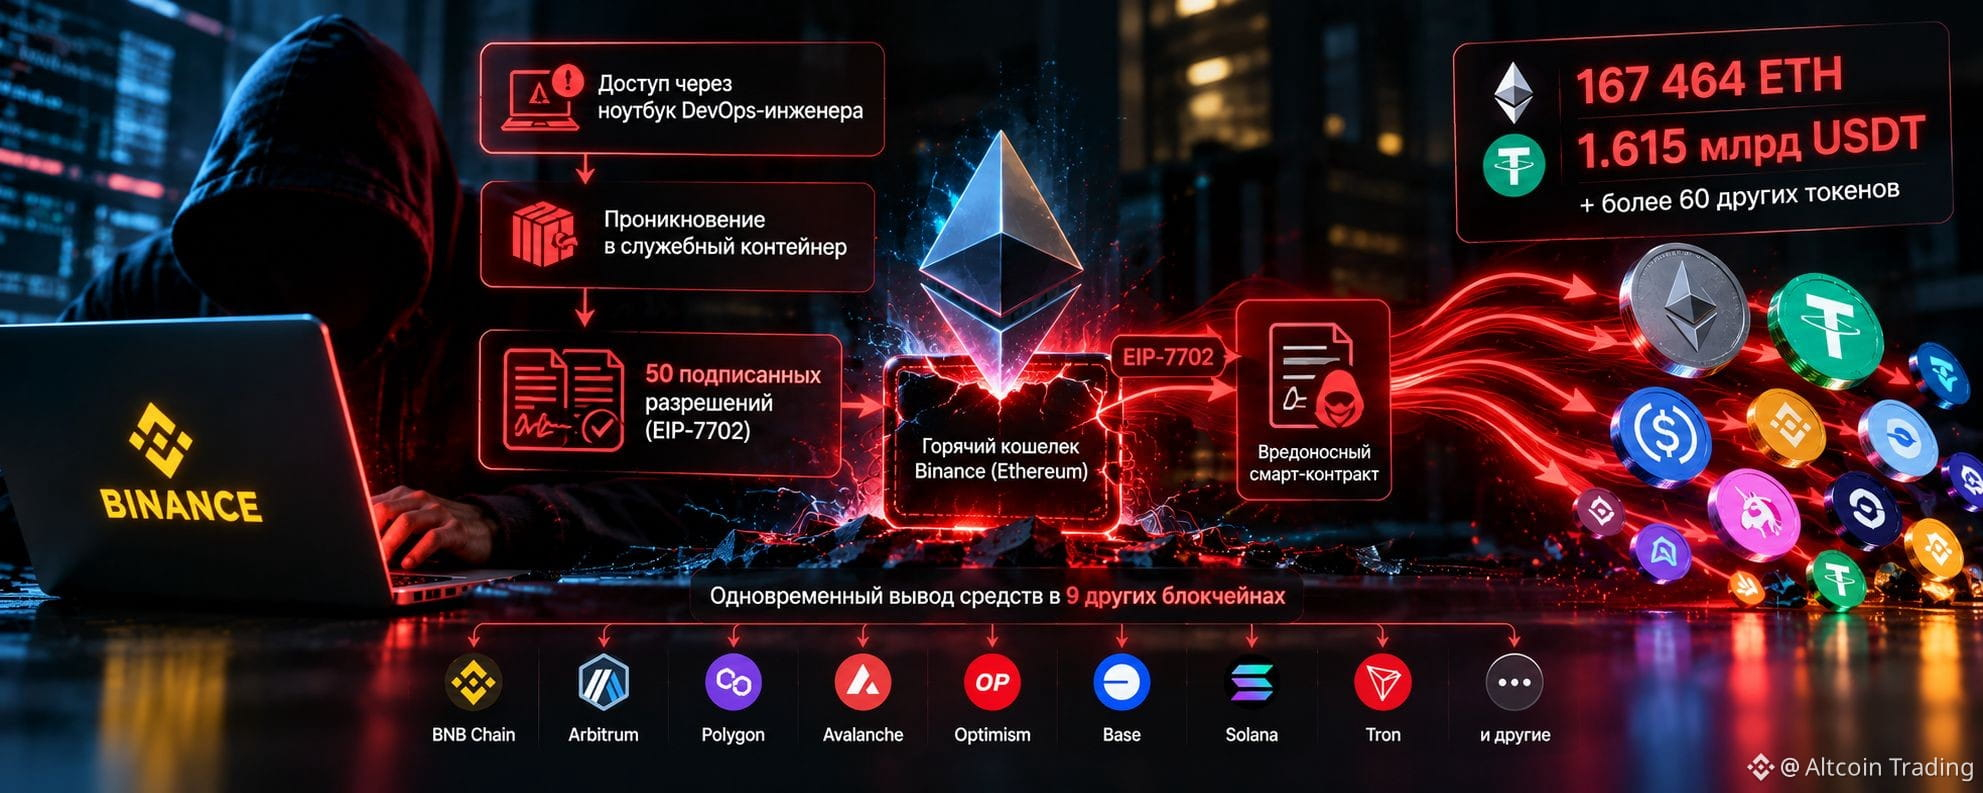
Die Hacker haben wahrscheinlich über den Laptop eines DevOps-Ingenieurs der Börse Zugriff auf das Transaktionssignierungssystem erhalten. Dadurch konnten sie in einen internen Container eindringen und Auszahlungen veranlassen, ohne private Schlüssel zu stehlen.
Für den Angriff auf eine der heißen Ethereum-Wallets nutzten die Angreifer den EIP-7702-Mechanismus aus dem Pectra-Upgrade. Sie bereiteten im Voraus 50 signierte Berechtigungen mit aufeinanderfolgenden Nummern vor. Eine davon wurde aktiviert und übertrug die Kontrolle über die Wallet an einen bösartigen Smart Contract.
Nur drei Minuten später transferierte der Vertrag 167 464 $ETH , 1.615 Milliarden USDT und mehr als 60 weitere Token ab.
Gleichzeitig leerten die Hacker Wallets mit #Binance in neun weiteren Blockchains mithilfe gewöhnlicher Transaktionen mit gültigen Signaturen. Analysten von TRM Labs gehen davon aus, dass die Angreifer das Binance-Signierungssystem für mehrere Netzwerke gleichzeitig nutzen konnten. Wie genau die Infrastruktur kompromittiert wurde, wird jedoch noch untersucht.