


Einfach gesagt: Der Angreifer bereitete seinen Angriff eine Zeit lang öffentlich auf der Blockchain vor und verwandelte dann mit einer einzigen EIP-7702-Delegierung die Binance-Hot-Wallet Binance 14 in seinen eigenen Contract. In den frühen Morgenstunden begann er, die Gelder abzuschöpfen. Bis zum Morgengrauen waren von mit Binance-Hot-Wallets verbundenen Adressen rund 5,643 Milliarden US-Dollar abgeflossen – über Ethereum, Bitcoin, Tron und mehrere L2-Netzwerke hinweg. Die Emittenten Tether, Circle, Ripple, World Liberty und andere froren gemeinsam rund 2,54 Milliarden US-Dollar ein, etwa 45 % der abgeflossenen Summe. Bislang wurde die bösartige Delegierung jedoch nicht widerrufen.
Die offizielle Stellungnahme von Binance lautet weiterhin, dass man potenzielle Sicherheitsprobleme untersuche und die Gelder der Nutzer vollständig sicher seien.
Binance erklärt: Der Diebstahl erfolgte nicht durch den Angriff auf ein einzelnes Gerät oder einen einzelnen Mitarbeiter; derzeit gibt es keine Hinweise auf einen Verlust von privaten Wallet-Schlüsseln
Am 30. Oktober antwortete Binance-Kundendienstmitarbeiterin sisi in den sozialen Medien auf Fragen aus der Community. Sie erklärte: Bei diesem Angriff handelte es sich nicht um einen Vorfall, der sich mit einem einzigen Gerät allein hätte durchführen lassen. Der Angriff nahm seinen Anfang mit dem Hack des Computers eines Mitarbeiters. Angriffe auf Krypto-Unternehmen sind in der Regel gezielt; die Angreifer versuchen oft, sich mit ausgeklügelten Methoden Zugang zu verschaffen.
Binance hat wichtige Hinweise im Zusammenhang mit dem Vorfall entdeckt und umgehend Maßnahmen zur Risikobegrenzung ergriffen. Die Untersuchungen und die Rückverfolgung dauern an. Die zentralen Risikokontrollen und Notfallmechanismen der Plattform sind inzwischen aktiviert. Der Schutz der Nutzervermögen hat für uns höchste Priorität.
Zur Frage, ob „Ingenieure zu weitreichende Berechtigungen haben“, erklärte sisi, dass es sich nicht um einen Vorfall handle, bei dem ein Angreifer direkt die Berechtigungen eines einzelnen Ingenieurs ausnutzen und so Gelder transferieren konnte. Ebenso sei es nicht das Ergebnis einer „Ein-Klick-Aktion“ durch eine einzelne Person. Die Unregelmäßigkeiten gingen auf einen komplexeren Angriffsablauf zurück. Wichtig sei, dass die laufenden Ermittlungen derzeit keine Schuld einer bestimmten Person zuschrieben. Das Unternehmen werde die entsprechende Verantwortung übernehmen und die weiteren Maßnahmen sowie Sicherheitsverbesserungen fortlaufend vorantreiben.
Darüber hinaus gibt es derzeit keine Hinweise auf einen Verlust von privaten Wallet-Schlüsseln. Die Sicherheit der Nutzervermögen ist gewährleistet. Sämtliche durch den Vorfall verursachten Verluste aus den gestohlenen Geldern werden vollständig vom SAFU-Fonds und aus Unternehmensmitteln getragen; die Nutzer müssen dafür nicht aufkommen. On-Chain wurden bislang betroffene Vermögenswerte im Wert von rund 3 Milliarden US-Dollar eingefroren. Binance arbeitet mit Strafverfolgungsbehörden und Blockchain-Analysefirmen zusammen, um die Gelder aufzuspüren. Die Geldflüsse auf der Blockchain sind öffentlich einsehbar.
Einzahlungen sind durchgehend möglich und nicht betroffen. Auszahlungen wurden vorsorglich ausgesetzt und sollen voraussichtlich innerhalb von 48 Stunden wieder freigeschaltet werden. Maßgeblich ist die offizielle Ankündigung. Binance wird die Öffentlichkeit unter Wahrung der Genauigkeit der Ermittlungen laufend über den Stand informieren und nach Abschluss der Maßnahmen und der Aufarbeitung ausführliche Informationen sowie weitere Sicherheitsmaßnahmen bekannt geben.
SlowMist: Hinter dem Angriff auf Binance könnte die nordkoreanische Gruppe Lazarus Group stecken
BlockBeats berichtet: SlowMist teilte am 30. Oktober in den sozialen Medien mit, dass das Unternehmen beobachtet habe, wie die Binance-Hacker im Zuge der Geldwäsche gestohlene TRX über die Cross-Chain-Bridge von Bitget Wallet transferierten. Die Zieladresse war zuvor bereits von den Phemex-Hackern genutzt worden. Bemerkenswert ist, dass die Phemex-Hacker auch für den Angriff auf Bybit verantwortlich waren: die nordkoreanische Gruppe Lazarus Group.
He Yi: Wiederaufnahme der Auszahlungen soll innerhalb der nächsten 48 Stunden beginnen
Binance-Co-CEO He Yi schrieb in den sozialen Medien, dass der Einzahlungsdienst der Binance-Plattform derzeit nicht beeinträchtigt sei und normal weiterlaufe. Das Binance-Team optimiere und verbessere derzeit den Auszahlungsdienst sowie die Kontrollen der zugehörigen Adressen. Die Wiederaufnahme der Auszahlungen soll voraussichtlich innerhalb der nächsten 48 Stunden beginnen.
Binance: SAFU-Fonds und Unternehmensmittel decken sämtliche Verluste
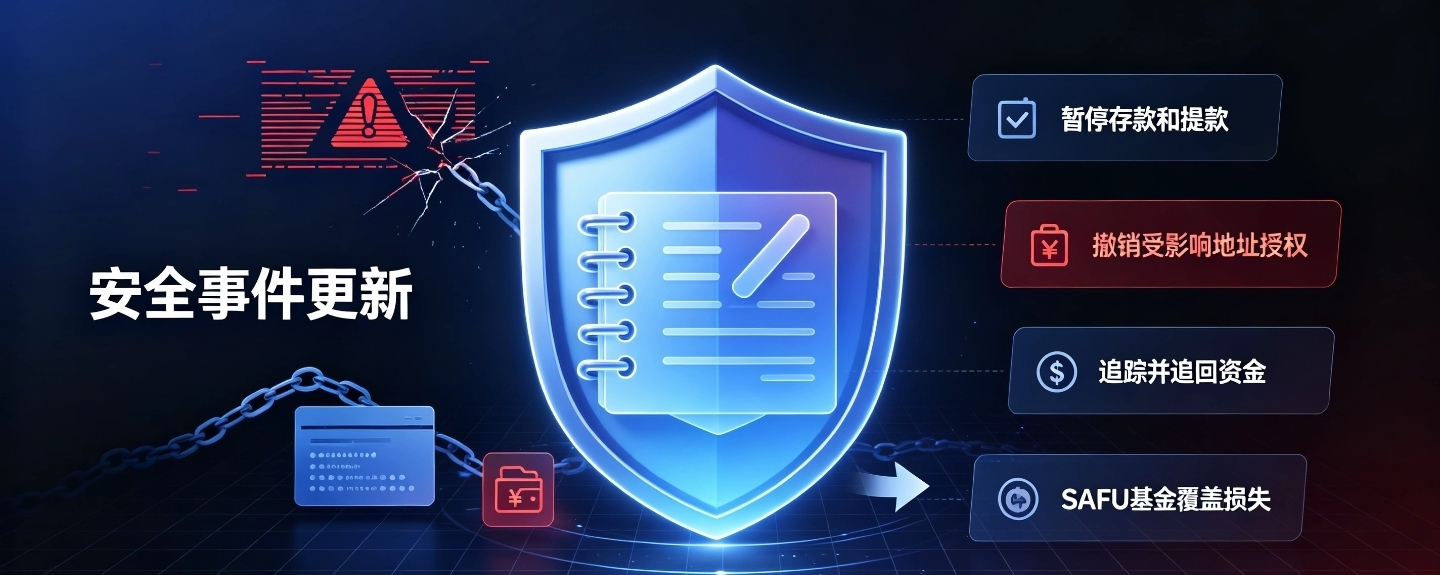
In seiner jüngsten Mitteilung bestätigte Binance, dass das Unternehmen sämtliche Verluste aus dem Hackerangriff aus dem SAFU-Fonds und mit Unternehmensmitteln tragen werde. Binance betonte erneut, dass die Nutzervermögen sicher seien. Nach Abschluss der Wiederherstellungsarbeiten werde zudem ein aktualisierter Nachweis der Reserven veröffentlicht. Als sofortige Vorsichtsmaßnahmen hat Binance: Ein- und Auszahlungen bis zum Abschluss der Sicherheitsprüfungen vorübergehend ausgesetzt; die Berechtigungen der betroffenen Adressen widerrufen; Strafverfolgungsbehörden und Partner für Blockchain-Analysen kontaktiert, um die Gelder aufzuspüren und zurückzuholen.
Binance: Sicherheitsvorfall könnte mit dem Hack des Laptops eines DevOps-Ingenieurs zusammenhängen; geschätzter Schaden von rund 6,3 Milliarden US-Dollar
Am 30. Oktober veröffentlichte Binance ein Update zum Sicherheitsvorfall. Eine erste Prüfung deutet darauf hin, dass möglicherweise der Laptop eines DevOps-Ingenieurs (Entwicklung und IT-Betrieb) gehackt wurde. Die Angreifer gelangten dadurch in einen Service-Container und reichten nicht autorisierte Auszahlungsaufträge ein. Derzeit gibt es keine Hinweise auf einen Verlust von privaten Wallet-Schlüsseln. Der Gesamtschaden wird auf rund 6,3 Milliarden US-Dollar geschätzt. In Zusammenarbeit mit Blockchain-Partnern wurden betroffene Vermögenswerte eingefroren; On-Chain wurden rund 3 Milliarden US-Dollar eingefroren. Binance wird sämtliche Verluste aus dem SAFU-Fonds und mit Unternehmensmitteln decken. Die Nutzervermögen sind sicher. Nach Abschluss der Wiederherstellungsarbeiten wird ein aktualisierter Nachweis der Reserven veröffentlicht.
Als Sofortmaßnahme hat Binance Ein- und Auszahlungen vorübergehend ausgesetzt, um Sicherheitsprüfungen durchzuführen, die Berechtigungen betroffener Adressen widerrufen und gemeinsam mit Strafverfolgungsbehörden sowie Partnern für Blockchain-Analysen die Gelder aufgespürt und zurückgeholt. Ein vollständiger technischer Untersuchungsbericht wird nach Abschluss der Ermittlungen und Überprüfung der Fakten veröffentlicht. Bitte beziehen Sie aktuelle Informationen ausschließlich über offizielle Kanäle.
