Binance um 6,3 Milliarden beraubt – Hinweise auf Angreifer zeichnen sich ab: TRM ordnet den Angriff mit hoher Sicherheit der nordkoreanischen Gruppe TraderTraitor zu (Zusammenfassung, 30. Oktober, 13:51 Uhr Pekinger Zeit)
Ich habe den Binance-Sicherheitsvorfall den ganzen Tag verfolgt. Heute Nachmittag kam endlich das wichtigste Puzzleteil hinzu: Wer die Angreifer sein könnten. Wichtig: Das ist keine offizielle Einschätzung von Binance – das Unternehmen hat bisher keinen Angreifer namentlich genannt. Die vorläufige offizielle Schlussfolgerung lautet weiterhin: „Möglicherweise wurde der Laptop eines DevOps-Ingenieurs kompromittiert; es gibt keine Hinweise auf geleakte private Schlüssel.“ In dieser Runde haben drei unabhängige Ermittler ihre Einschätzungen zusammengeführt.
Zunächst zu den Aussagen der drei Seiten: Sie haben unterschiedliches Gewicht und sollten nicht zu einer einzigen Aussage vermengt werden. TRM Labs formuliert es in seinem offiziellen Blog am deutlichsten: Auf Grundlage von On- und Off-Chain-Informationen ordnet TRM den Angriff mit „hoher Sicherheit“ der nordkoreanischen Elite-Hackergruppe TraderTraitor zu. Die eigenen On-Chain-Analysen zeigen demnach, dass die Angreifer ab etwa 20:05 Uhr UTC am 29. Oktober innerhalb von rund 20 Minuten etwa 6,36 Milliarden US-Dollar aus Binance-Wallets auf 10 Chains abgezogen haben – etwa das Vierfache des 1,5-Milliarden-Dollar-Falls bei Bybit im Februar dieses Jahres. Jonathan Levin, Co-CEO von Chainalysis, spricht von „wahrscheinlich“: Seiner Einschätzung nach wurden etwa 6,4 Milliarden US-Dollar gestohlen, etwas mehr als die von Binance offiziell geschätzten rund 6,3 Milliarden. Als Begründung nennt er Verbindungen zu früheren Fällen. Die Beweiskette des On-Chain-Ermittlers ZachXBT ist am konkretesten: Die gestohlenen Binance-Gelder wurden über THORChain transferiert und mit den zuvor bei Bitget gestohlenen rund 388 Millionen US-Dollar an derselben Adresse 0x151…eb7 vermischt – das „deutet auf denselben Angreifer hin“. Der Bitget-Fall war zuvor bereits mit der nordkoreanischen Gruppe TraderTraitor in Verbindung gebracht worden und weist Überschneidungen mit Fällen wie Kelp DAO auf.
Warum lohnt sich dazu ein eigener Beitrag, statt auf eine offizielle Mitteilung zu warten? Weil diese Einschätzung die Beurteilung verändert, wie schwierig es sein wird, das Geld zurückzuholen. Laut TRM halten die Angreifer derzeit noch Vermögenswerte im Wert von rund 2,4 Milliarden US-Dollar, die von den Herausgebern nicht eingefroren werden können – darunter mehr als 420.000 $ETH und 18.270 $BTC . Die $BTC wurden bereits auf 19 Wallets aufgeteilt, meist in Tranchen von 1.000 Coins. Kein Herausgeber kann sie so einfrieren wie Stablecoins. Die offizielle Angabe von rund 3 Milliarden US-Dollar an eingefrorenen Vermögenswerten bleibt unverändert; in dieser Runde wurde sie nicht nach oben korrigiert. Auszahlungen sind weiterhin nicht wieder möglich, Alpha bleibt pausiert und eine vollständige technische Analyse wurde noch nicht veröffentlicht. Daran hat sich nichts geändert – die Attribution bedeutet nicht, dass auch die Wiederherstellung vorankommt.
Eine abweichende Einschätzung sollte gesondert hervorgehoben und nicht übersehen werden: TRMs Einschätzung des Angriffswegs stimmt nicht vollständig mit Binances vorläufiger Schlussfolgerung überein. TRM zufolge lieferten Wallets auf mehreren Chains innerhalb desselben Zeitfensters gültige Signaturen. Die wahrscheinlichste Erklärung sei, dass die Angreifer die Fähigkeit erlangt hätten, über Binances Hot-Wallet-Signatursystem chainübergreifende Signaturen zu erzeugen. Binances vorläufige Darstellung lautet dagegen, dass ein einzelner Laptop kompromittiert wurde und die Angreifer so in einen Service-Container gelangten. Keine der beiden Erklärungen ist bislang durch eine vollständige technische Analyse bestätigt. Im Beitrag können sie daher nur nebeneinander dargestellt werden; eine Schlussfolgerung im Namen von Binance wäre unzulässig.
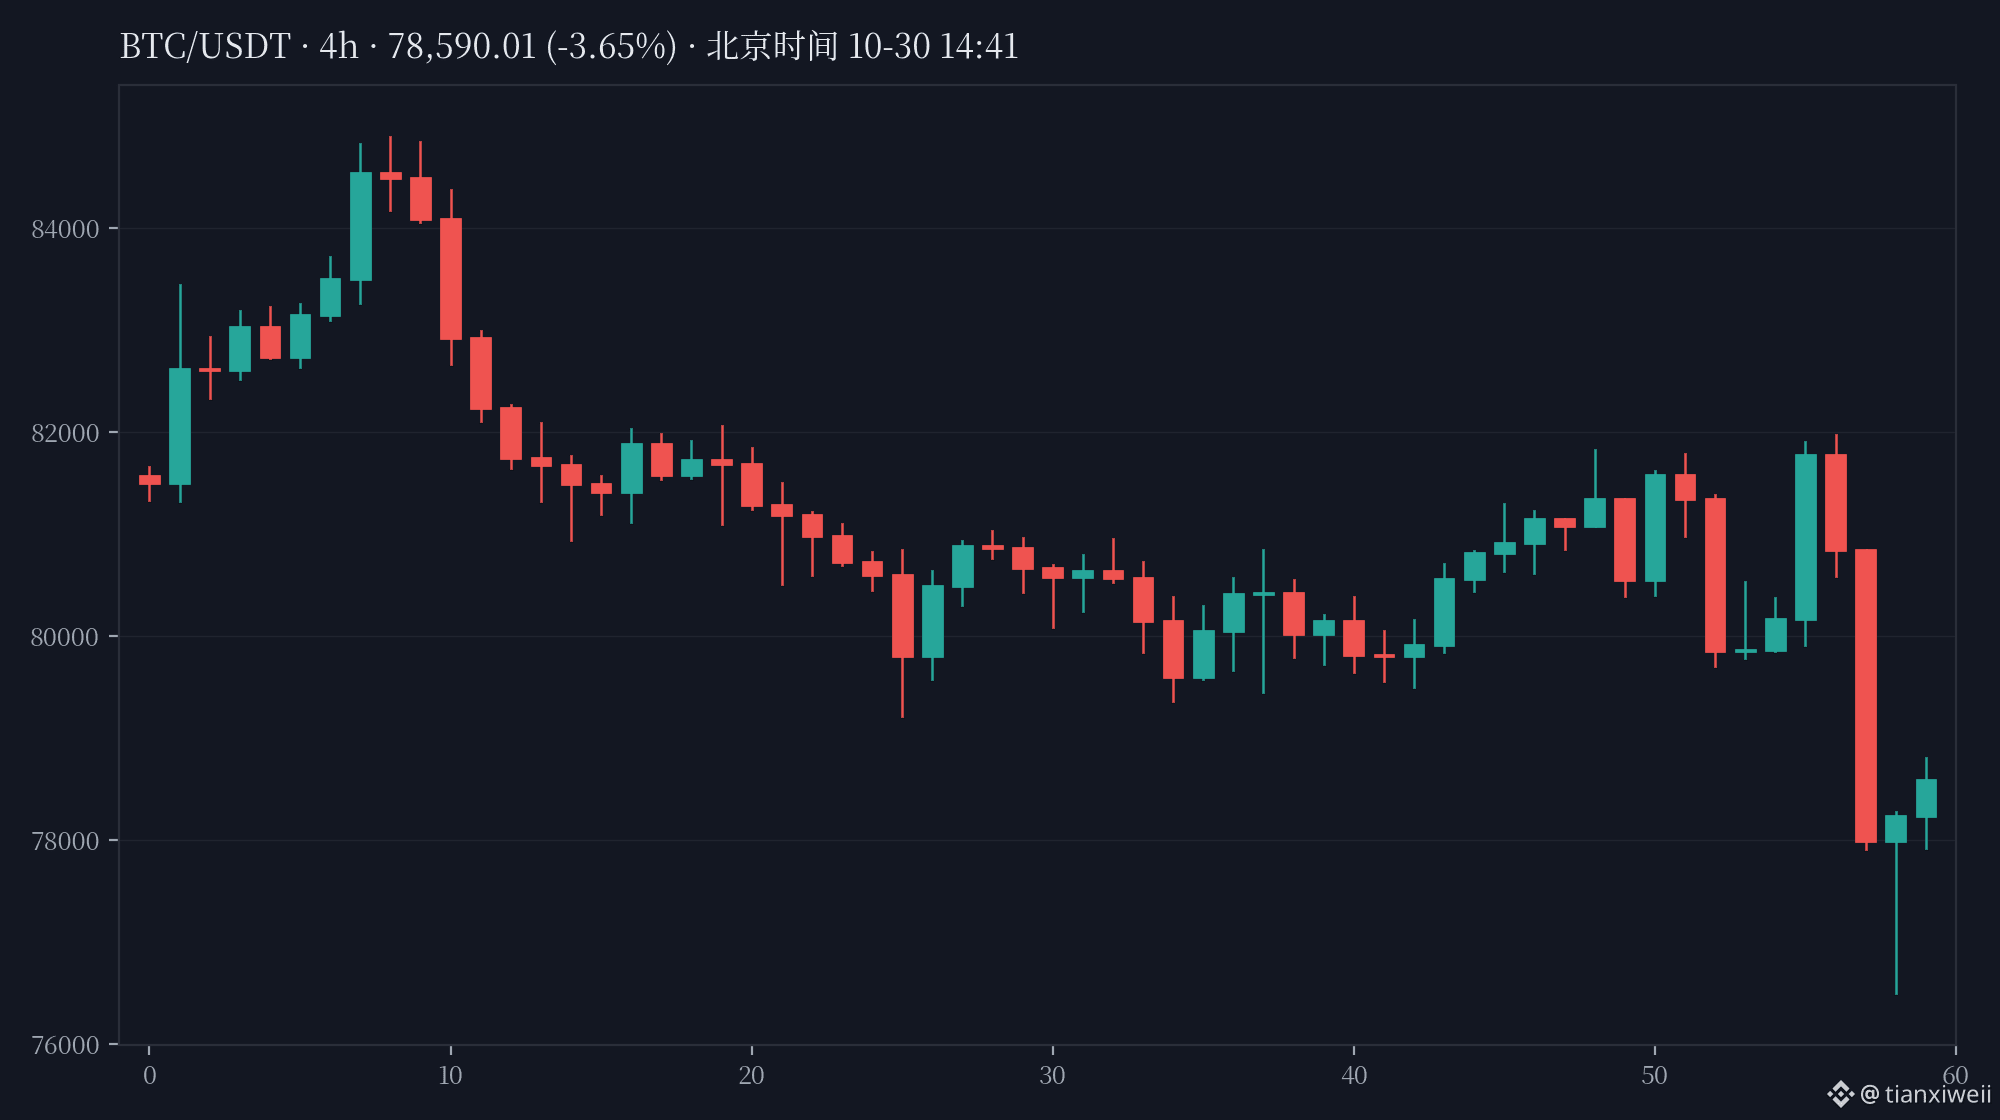
Markt-Snapshot (vor Veröffentlichung anhand von zwei unabhängigen Quellen geprüft, 14:40 Uhr; Abweichung zwischen Binance-Spot und OKX-Perpetuals ≤0,12 %): $BTC bei etwa 78.638 US-Dollar (24 h: -1,79 %), $ETH bei etwa 2.251 US-Dollar (-2,80 %), $BNB bei etwa 716,05 US-Dollar (-4,85 %, 24-h-Tief bei 680 US-Dollar). Verglichen mit dem Snapshot im Beitrag von 12:38 Uhr ($BTC 78,310, $ETH 2,246, $BNB 717.68) haben sich $BTC und $ETH leicht erholt, während $BNB weitgehend unverändert blieb – die Nachricht über die Attribution hat die Marktrichtung nicht unmittelbar verändert.
Meine Einschätzung: Sobald die Attribution auf eine staatliche Organisation hindeutet, geht es nicht mehr einfach nur um „Börse gehackt, Börse entschädigt“. Einfrieren, Rückführung und die Einhaltung von Sanktionen werden sich dadurch länger hinziehen. Für normale Nutzer zählen aber weiterhin vor allem zwei Dinge: Wann werden die ersten Auszahlungen wieder freigegeben, und was wird die vollständige Analyse ergeben? Bis dahin gilt: Nur offiziellen Kanälen vertrauen und keine Links zu angeblichen „Entschädigungsregistrierungen“ oder zur „Wiederherstellung von Auszahlungen“ anklicken.
Risikohinweis: Die obigen Angaben sind eine Zusammenfassung öffentlicher Ermittlungen und Medienberichte. Die Attribution ist derzeit weiterhin eine Einschätzung Dritter, keine offizielle Feststellung von Binance und auch nicht von einer Regierung bestätigt. Sie stellt keine Anlageberatung dar. Die Einschätzungen können durch spätere offizielle Aktualisierungen korrigiert werden.
Glaubt ihr, dass Binance in der vollständigen Analyse den Angreifer offiziell namentlich nennen wird, oder bleibt es dauerhaft bei der Formulierung „vorläufige Untersuchung“?
#Binance #安全事件 #黑客归因 #HotWallet