#两地址约12.8亿枚USDT遭冻结
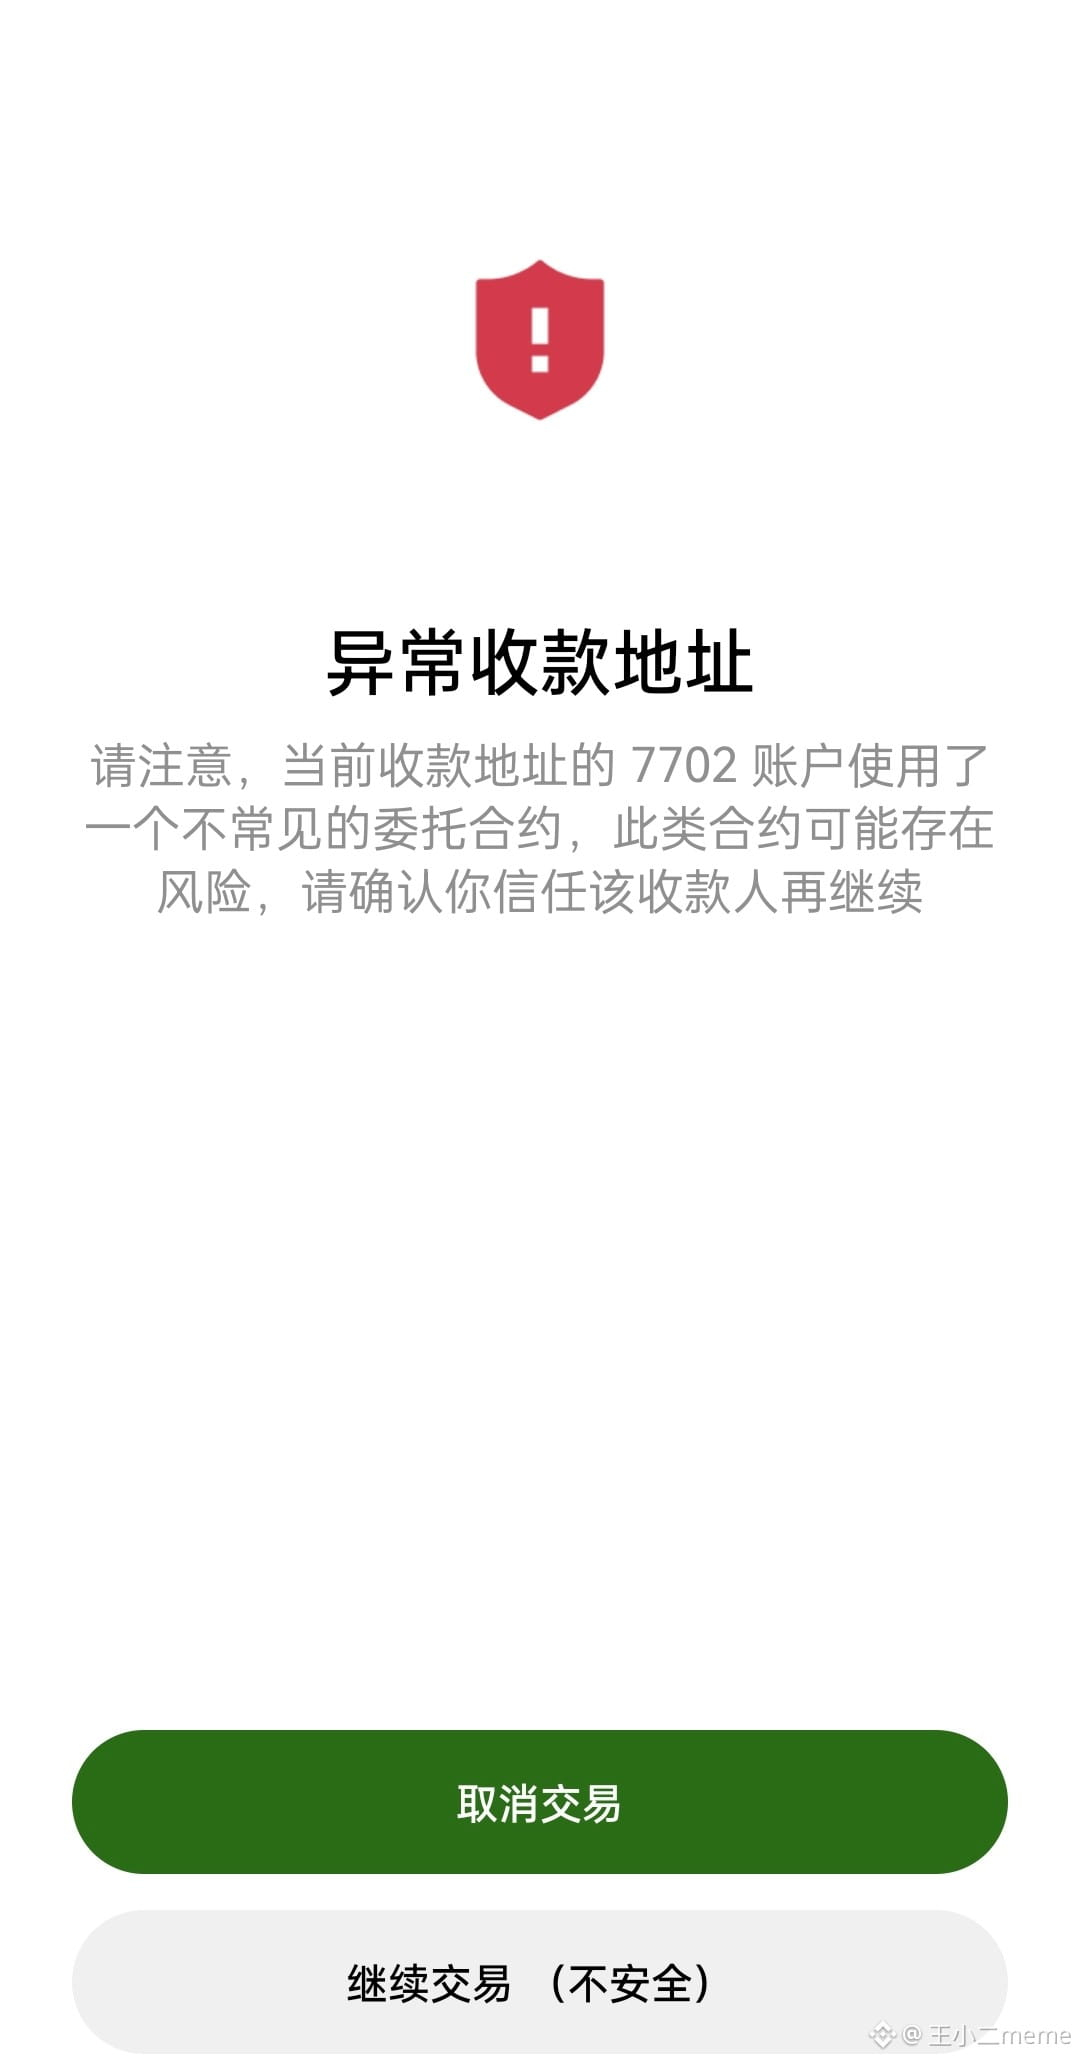
Prüft sofort eure Adressen. Wie in Bild 1: Wenn bei einer BNB-Überweisung über das OKX-Web-Wallet EIP‑7702, „set code“ oder „delegation“ angezeigt wird, brecht sofort ab und übertragt alles Wertvolle daraus in eine neue Wallet. Selbst eine Hot Wallet ist unsicher – auch ohne Autorisierung, ohne geleakten privaten Schlüssel und selbst wenn ihr eure Seed-Phrase sicher aufbewahrt. Der Grund: Bei Transaktionen mit einer Hot Wallet kann unbemerkt eine 7702-Delegationsautorisierung erteilt werden. Schließlich ist Xu von OKX ursprünglich Techniker.
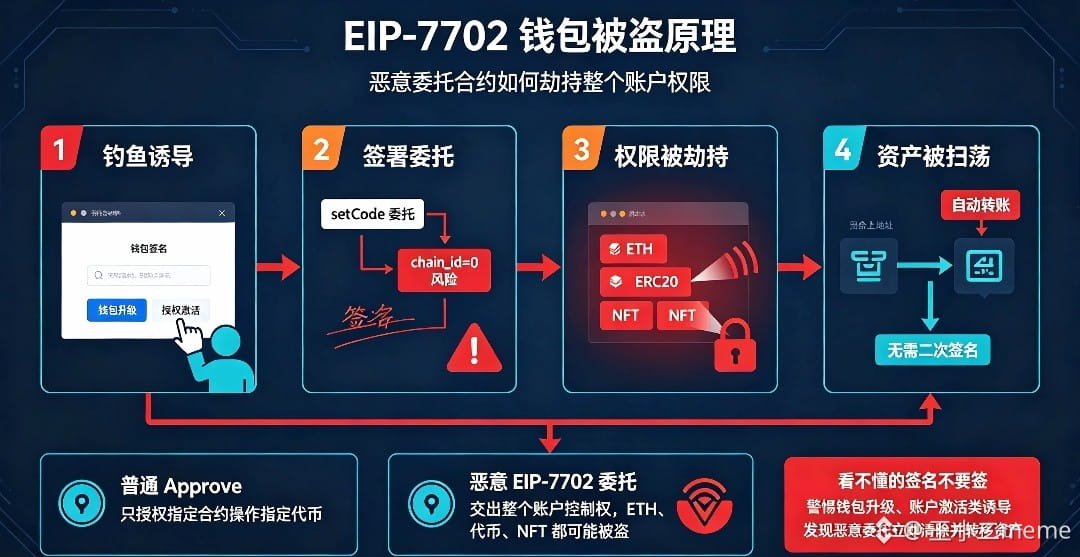
Führt bei Hot Wallets nicht leichtfertig Upgrades durch. Betrüger geben sich als „Wallet-Upgrade | kostenloses Gas | Kontoaktivierung | KI-Wallet“ aus und lassen euch eine EIP‑7702-Delegationssignatur unterzeichnen. Sobald die Signatur erfolgreich ist, wird die Wallet an einen von Hackern geschriebenen Plünderungs-Contract gebunden. Sobald Geld in die Wallet eingeht, wird es automatisch abgezogen. Es ist keine weitere Signatur von euch nötig. Die Coins werden unbemerkt gestohlen, und ihr merkt womöglich nicht einmal, was passiert ist.
Wenn bei der Transaktionssignatur chain_id auf 0 gesetzt wird, ist diese Delegationssignatur auf allen EVM-Chains gültig.
Wird eine Chain kompromittiert, sind die Vermögenswerte an dieser Adresse auf allen Chains – darunter BSC, Polygon und ETH – gefährdet. Wenn die Initialisierungslogik nicht richtig umgesetzt ist, können andere eure Autorisierungssignatur zuerst einreichen, eure Delegation kapern und die Kontrolle über euer Konto übernehmen.
Viele Wallets erklären die Vorgänge in ihren Pop-ups nur schlecht. Normale Nutzer erkennen nicht, dass es sich nicht um eine gewöhnliche Transaktion handelt, und sehen nicht, dass sie eine kontoweite Delegationsautorisierung erteilen. So kann man leicht versehentlich zustimmen.
Normale Nutzer können eine „gewöhnliche Signatur“ oft nicht von einem „EIP‑7702-Autorisierungstupel“ unterscheiden und glauben, sie müssten nur kurz das Pop-up bestätigen – und sind schon betroffen. Selbst wenn ihr den privaten Schlüssel habt, bleibt das Risiko bestehen, solange die Delegation nicht entfernt wurde.
Ihr könnt weiterhin Transaktionen mit eurem privaten Schlüssel signieren, aber die Logik des Delegations-Contracts hat Vorrang. Wenn Hacker eine automatische Plünderungslogik eingerichtet haben, können sie eure Kontoguthaben automatisch leerräumen. Das Risiko ist erst beseitigt, wenn ihr eine neue Delegation signiert, deren Ziel auf die Nulladresse setzt und damit die Delegation löscht und die Bindung aufhebt.
Selbst bei seriösen Projekten kann ein Bug im Code des Delegations-Contracts Angreifern ermöglichen, das Konto zu übernehmen – und eure Vermögenswerte sind genauso verloren.
Prüft sofort eure Adressen. Wie in Bild 1: Wenn bei einer BNB-Überweisung über das OKX-Web-Wallet EIP‑7702, „set code“ oder „delegation“ angezeigt wird, brecht sofort ab und übertragt alles Wertvolle daraus in eine neue Wallet. Selbst eine Hot Wallet ist unsicher – auch ohne Autorisierung, ohne geleakten privaten Schlüssel und selbst wenn ihr eure Seed-Phrase sicher aufbewahrt. Der Grund: Bei Transaktionen mit einer Hot Wallet kann unbemerkt eine 7702-Delegationsautorisierung erteilt werden. Schließlich ist Xu von OKX ursprünglich Techniker.
Führt bei Hot Wallets nicht leichtfertig Upgrades durch. Betrüger geben sich als „Wallet-Upgrade | kostenloses Gas | Kontoaktivierung | KI-Wallet“ aus und lassen euch eine EIP‑7702-Delegationssignatur unterzeichnen. Sobald die Signatur erfolgreich ist, wird die Wallet an einen von Hackern geschriebenen Plünderungs-Contract gebunden. Sobald Geld in die Wallet eingeht, wird es automatisch abgezogen. Es ist keine weitere Signatur von euch nötig. Die Coins werden unbemerkt gestohlen, und ihr merkt womöglich nicht einmal, was passiert ist.
Wenn bei der Transaktionssignatur chain_id auf 0 gesetzt wird, ist diese Delegationssignatur auf allen EVM-Chains gültig.
Wird eine Chain kompromittiert, sind die Vermögenswerte an dieser Adresse auf allen Chains – darunter BSC, Polygon und ETH – gefährdet. Wenn die Initialisierungslogik nicht richtig umgesetzt ist, können andere eure Autorisierungssignatur zuerst einreichen, eure Delegation kapern und die Kontrolle über euer Konto übernehmen.
Viele Wallets erklären die Vorgänge in ihren Pop-ups nur schlecht. Normale Nutzer erkennen nicht, dass es sich nicht um eine gewöhnliche Transaktion handelt, und sehen nicht, dass sie eine kontoweite Delegationsautorisierung erteilen. So kann man leicht versehentlich zustimmen.
Normale Nutzer können eine „gewöhnliche Signatur“ oft nicht von einem „EIP‑7702-Autorisierungstupel“ unterscheiden und glauben, sie müssten nur kurz das Pop-up bestätigen – und sind schon betroffen. Selbst wenn ihr den privaten Schlüssel habt, bleibt das Risiko bestehen, solange die Delegation nicht entfernt wurde.
Ihr könnt weiterhin Transaktionen mit eurem privaten Schlüssel signieren, aber die Logik des Delegations-Contracts hat Vorrang. Wenn Hacker eine automatische Plünderungslogik eingerichtet haben, können sie eure Kontoguthaben automatisch leerräumen. Das Risiko ist erst beseitigt, wenn ihr eine neue Delegation signiert, deren Ziel auf die Nulladresse setzt und damit die Delegation löscht und die Bindung aufhebt.
Selbst bei seriösen Projekten kann ein Bug im Code des Delegations-Contracts Angreifern ermöglichen, das Konto zu übernehmen – und eure Vermögenswerte sind genauso verloren.