
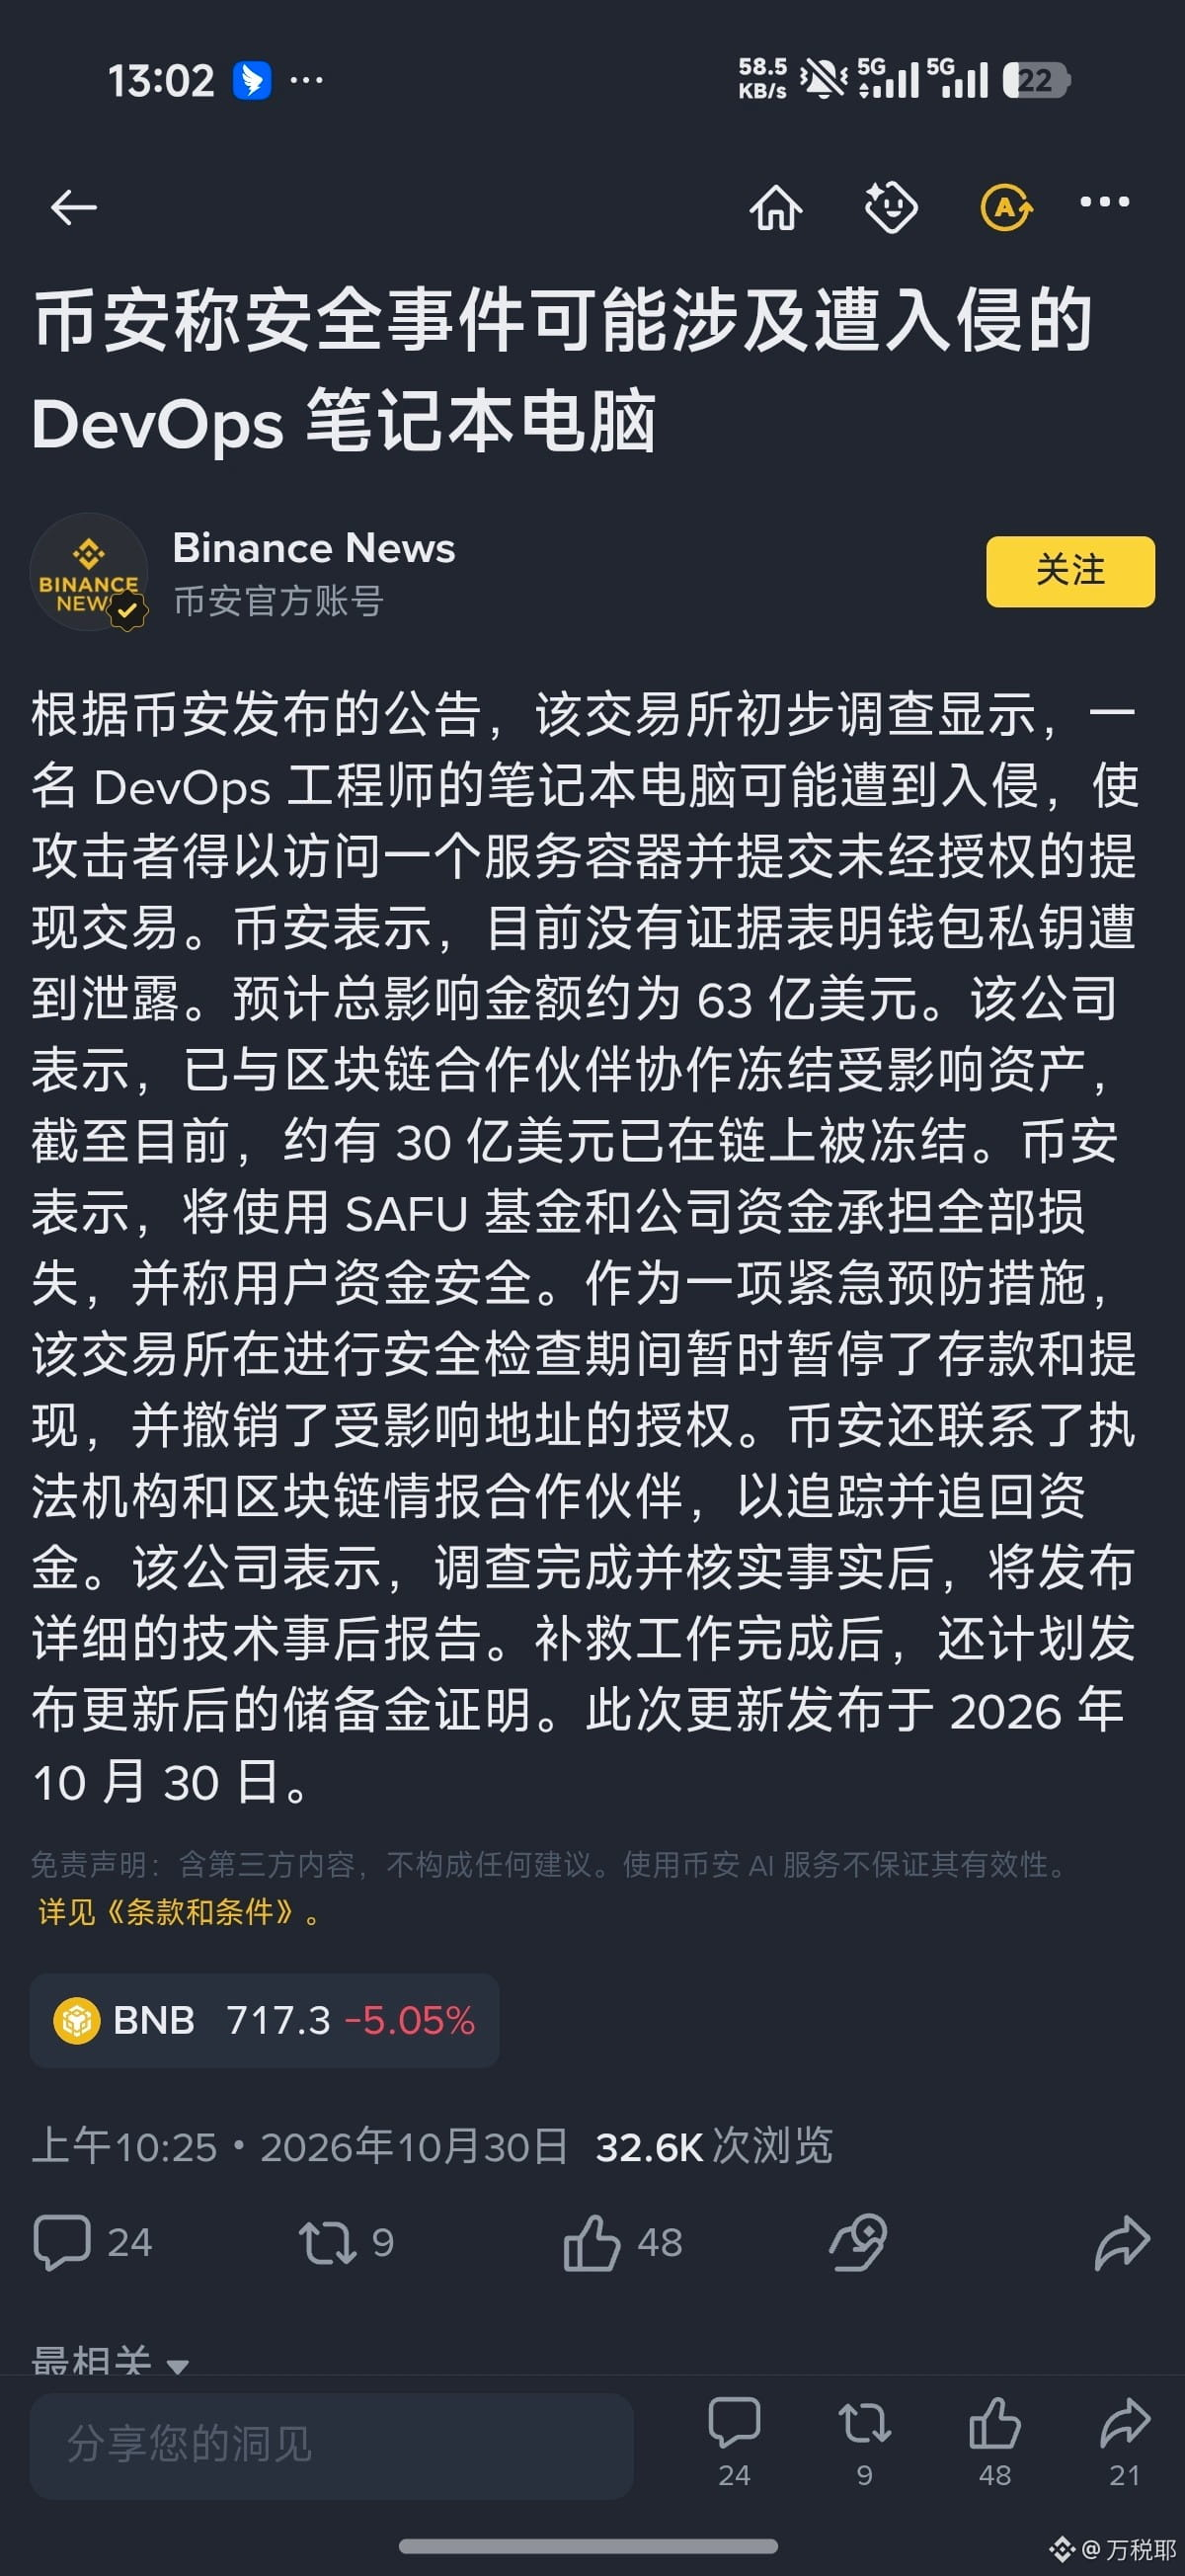
Dass durch den Hack des Laptops eines Administrators so hohe finanzielle Verluste entstanden sind, legt bereits ein gravierendes Problem offen. Allein dadurch, dass Hacker über den Computer eines Administrators auf einen produktiven Geschäftssystem-Container zugreifen konnten, konnten sie eine Transaktion in dieser Größenordnung ausführen. Das beweist, dass Binance die Sicherheit der Geräte seiner Administratoren praktisch überhaupt nicht kontrolliert und weder eine vorherige Genehmigung noch eine nachträgliche Prüfung gewährleistet. Wenn ein solches Gerät während der Nutzung kompromittiert werden kann, sollten Geräte mit so weitreichenden Berechtigungen dann nicht durchgehend vom Internet getrennt sein und ausschließlich über ein privates Netzwerk mit den Geschäftsverwaltungssystemen kommunizieren?
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer