【Binance-Hack: Geldflüsse mit Hackeradresse aus dem Phemex-Fall verknüpft】
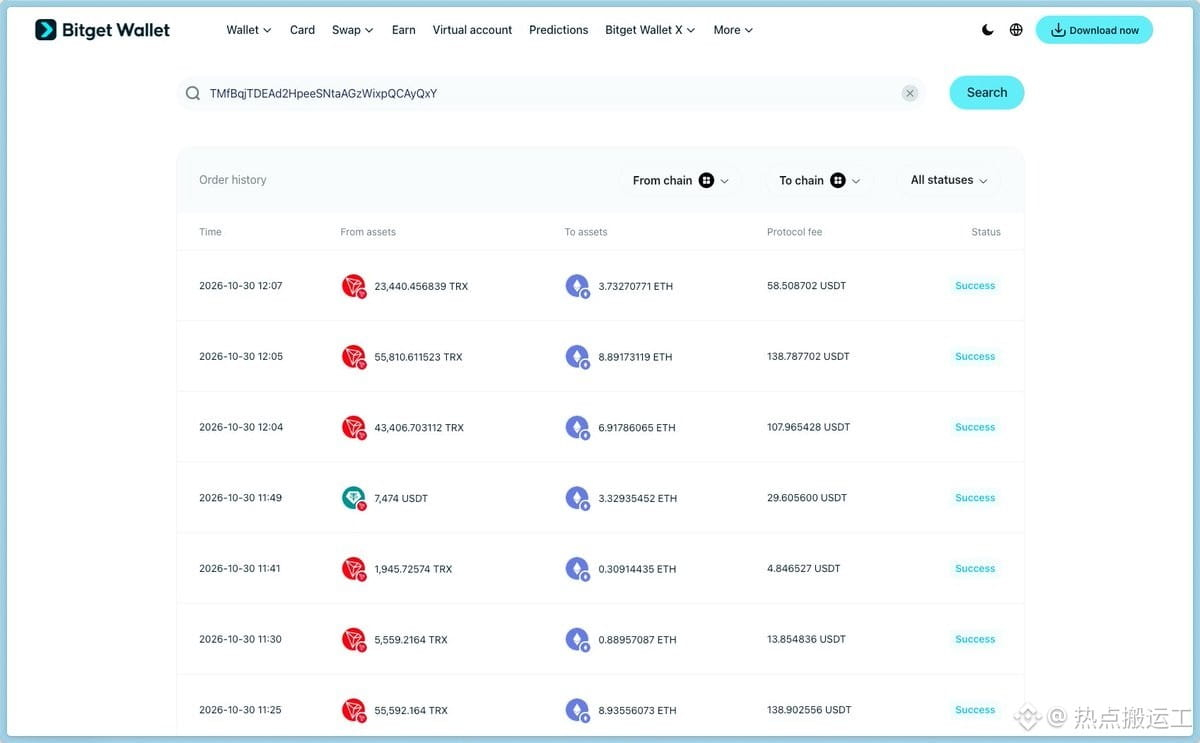
Die Nachverfolgung durch MistTrack von SlowMist ergab, dass ein Teil der bei Binance gestohlenen TRX über die Cross-Chain-Bridge von Bitget Wallet transferiert wurde. Die Adresse, auf der die Gelder letztlich eingingen, wurde zuvor von den Hackern im Phemex-Hack Anfang 2025 verwendet.
SlowMist-Gründer Yu Xian erklärte, dass sein Team damals bereits festgestellt hatte, dass der Phemex-Angriff von nordkoreanischen Hackern verübt wurde. Dies deckt sich mit der früheren Einschätzung von ZachXBT, dass es sich „höchstwahrscheinlich um die nordkoreanische Lazarus-Gruppe“ handelte.
Vorheriger Artikel: https://app.binance.com/uni-qr/cpos/382715846884065
$BTC $BNB $TRX
#币安 #Sicherheitsvorfall