
Als ich heute aufwachte und sah, dass Binance gehackt worden war – in einem Ausmaß, das in der Kryptobranche seinesgleichen sucht –, war ich schockiert. Trotz des Schocks sah ich, dass schnell Gegenmaßnahmen ergriffen wurden und durch zentralisierte Mittel wie das Einfrieren von Geldern durch Tether ein Großteil der Verluste begrenzt werden konnte. Der dezentralisierte Teil hingegen, etwa die Gelder auf den BTC- und ETH-Blockchains, kann vorerst nicht zurückgeholt werden.
Hat das Narrativ der Dezentralisierung also überhaupt noch eine Zukunft? Vielleicht müssen wir gar nicht erst auf Quantencomputer oder eine Rebellion der KI warten?
-
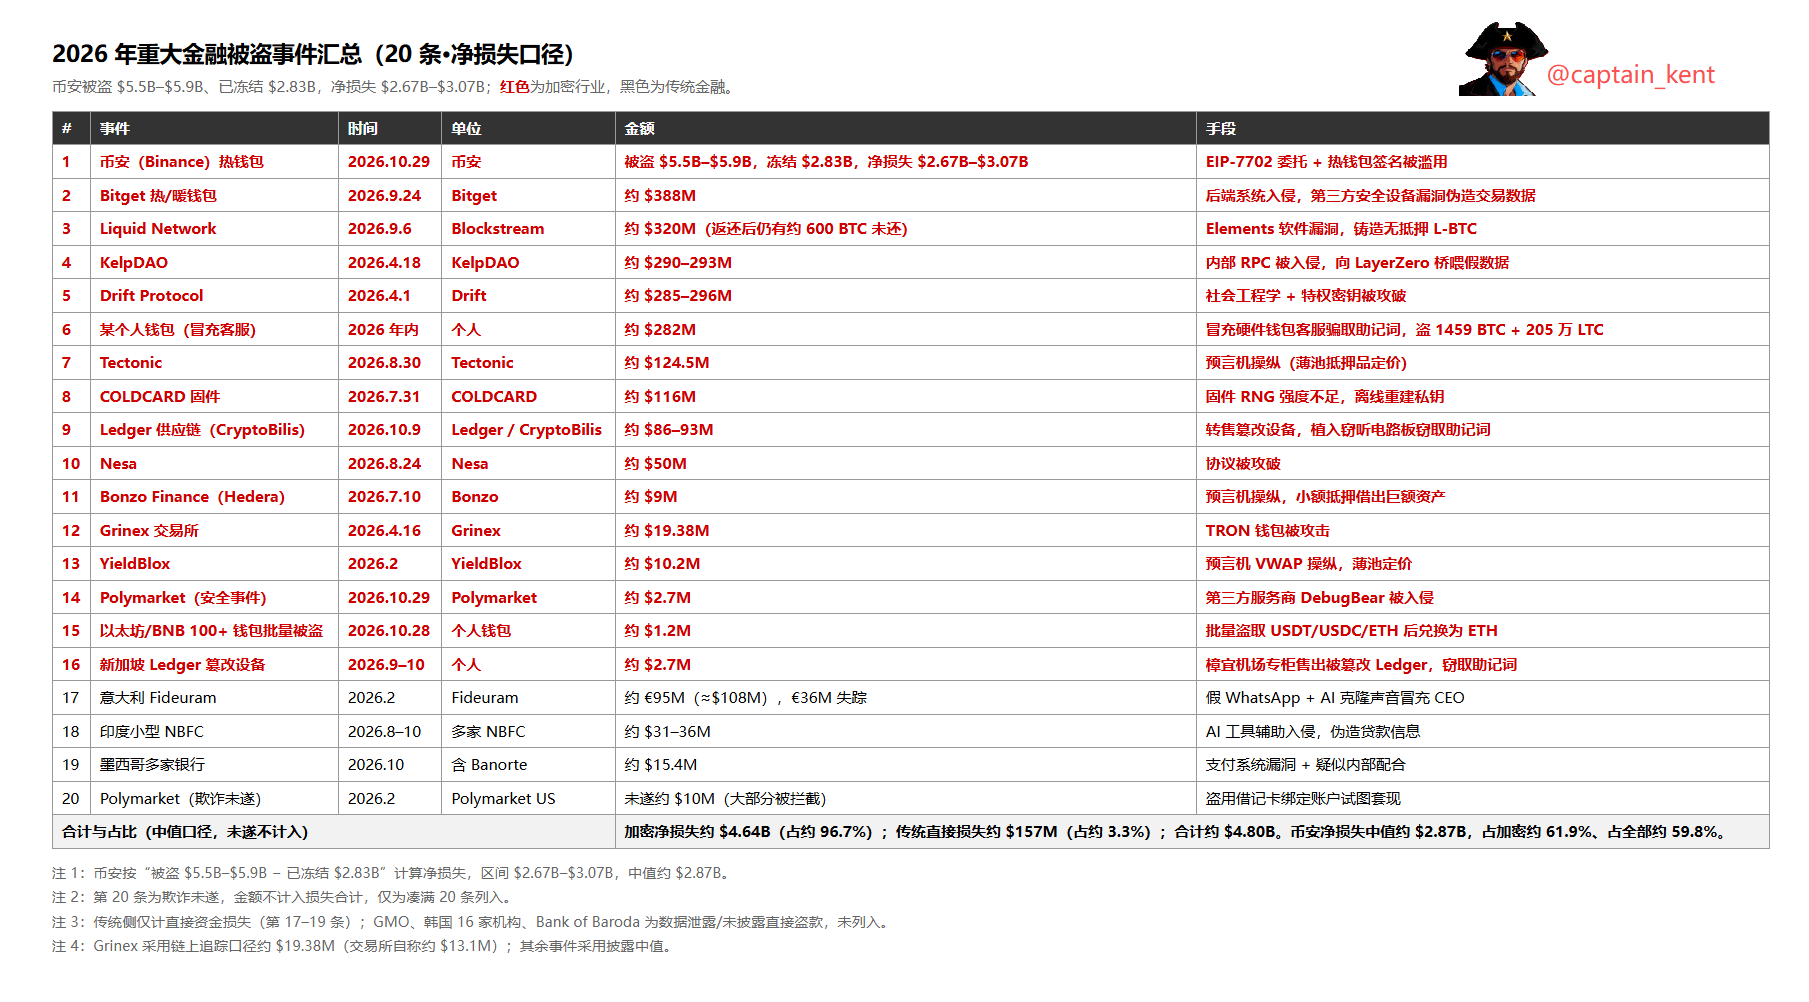
▶︎▶︎ Der Kapitän hat die 20 Diebstähle mit den höchsten Schadenssummen im Finanzsektor seit 2026 erfasst. Darunter:
Krypto-Branche:
Insgesamt 17 Fälle mit einer gestohlenen Gesamtsumme von etwa 9,79 Mrd. $. Das entspricht rund 98,4 % der Gesamtsumme. Abzüglich eingefrorener oder wiedererlangter Beträge beläuft sich der Nettoschaden auf etwa 6,69 Mrd. $ und damit immer noch auf rund 97,7 %.
Der Großteil der Verluste entfiel diesmal auf Binance. Den On-Chain-Daten zufolge belaufen sich die Gesamtdiebstähle derzeit auf rund 5,9 Mrd. US-Dollar. Das entspricht etwa 59,3 % der gesamten gestohlenen Summe. Eingefroren wurden 2,83 Mrd. US-Dollar, rund 45,9 % des Nettoverlusts.
Wie man sieht, haben die entschlossenen Gegenmaßnahmen von Binance den Anteil um 13,4 Prozentpunkte gesenkt – von 60 % auf 45 %.
Hinweis: Die Angriffsmethoden in der Kryptobranche konzentrieren sich vor allem auf das【Signatur- und Private-Key-System】und das【Bridge- und Cross-Chain-System】. Ersteres bestimmt die Obergrenze möglicher Verluste, Letzteres die Anzahl der Diebstähle.
- Traditionelle Branchen:
Insgesamt gab es drei Fälle mit einer gestohlenen Gesamtsumme von rund 157 Mio. US-Dollar. Das entspricht etwa 1,6 % der gesamten gestohlenen Summe und rund 2,3 % des Nettoverlusts.
Der Fall Fideuram in Italien machte etwa 68,8 % der direkten Verluste im traditionellen Finanzsektor aus, die NBFC in Indien rund 21,3 % und die Bank in Mexiko etwa 9,8 %.
Zu den wichtigsten Angriffsmethoden gehörten der Einsatz von KI, um Führungskräfte und Anwälte samt ihrer Stimmen zu imitieren und interne Mitarbeiter zu Überweisungen zu verleiten, der Diebstahl von Zugangsdaten, um interne Risikokontrollen zu umgehen und Überweisungen direkt auszulösen, sowie das Ausnutzen von Schwachstellen im Zahlungsprozess in Zusammenarbeit mit internen Mitarbeitern, um Geld abzuzweigen.
Hinweis: Bei Angriffen auf das traditionelle Finanzwesen werden keine privaten Schlüssel – also die Kontrolle über die Gelder – direkt gestohlen. Stattdessen werden Personen mit entsprechenden Berechtigungen getäuscht oder das Vertrauen des Systems in legitime Anfragen missbraucht.
-
▶︎▶︎ Abhängigkeiten von zentralisierten Komponenten sind der gefährlichste Teil!
Die obigen Zahlen zeigen, dass der Großteil der Diebstähle auf die Kryptobranche entfällt. Traditionelle Branchen sind zwar zentralisiert, verfügen aber über deutlich strengere Schutzmaßnahmen. In der Kryptobranche hingegen zeigt sich eine übermäßige Abhängigkeit von zentralisierten Komponenten, obwohl dezentrale Technologien zum Einsatz kommen.
Diese Abhängigkeit von zentralisierten Komponenten ist genau der Teil, den die gesamte Kryptobranche am wenigsten zugeben will und am schwersten beheben kann. Denn darin liegt eine unangenehme Tatsache: Die Branche spricht seit über zehn Jahren von Vertrauensfreiheit, hat dieses Versprechen auf technischer Umsetzungsebene aber nie wirklich eingelöst.
Angriffe finden immer auf der technischen Umsetzungsebene statt: Die Verifizierung einer Bridge hängt von einigen RPC-Knoten ab, das Frontend von einem einzigen Cloud-Anbieter, Hardware-Wallets von einer grenzüberschreitenden Lieferkette und die Hot Wallets einer Börse von einem zentralisierten Signatursystem.
- Zum Beispiel KelpDAO:
Die Nutzer glaubten, ein dezentrales Liquid-Staking-Protokoll zu verwenden. Der Angreifer drang jedoch lediglich in einen einzelnen RPC-Knoten innerhalb des Protokolls ein und ließ diesen falsche Daten an die LayerZero-Bridge übermitteln. Die Bridge führte die Logik ordnungsgemäß aus: Sie verifizierte die Daten und gab die Vermögenswerte frei. Während des gesamten Vorgangs versagte keine einzige dezentrale Komponente. Das Problem war die zentral kontrollierte Datenquelle.
Man muss also nicht die dezentrale Technologie selbst knacken, sondern nur den zentralisierten Zugangspunkt, dem diese Technologie vertraut.
- Und zum Beispiel Binance:
EIP-7702 ist eine Funktion auf Protokollebene und keine Schwachstelle; die Signatur durch eine Hot Wallet ist gängige Praxis und kein Fehler. Doch wenn beides in das Signatursystem einer zentralisierten Börse eingebunden wird, eröffnet sich Angreifern eine Gelegenheit: Indem sie das zentralisierte System kompromittieren und anschließend das dezentrale Protokoll ausnutzen, können sie innerhalb weniger Stunden Vermögenswerte im Wert von mehreren Milliarden US-Dollar abziehen.
Hier hat das Abstraktions-Upgrade EIP-7702 die Sicherheit tatsächlich viel zu stark vernachlässigt. Die Flexibilität auf Kosten der Sicherheit zu erhöhen, ist äußerst gefährlich und hat auch dazu geführt, dass der AOE-Angriff diesmal erfolgreich durchgeführt werden konnte.
Doch kompromittiert wurde weiterhin der zentralisierte Teil. Die Branche steckt also in einem strukturellen Dilemma: Je mehr man mithilfe dezentraler Technologien den Umfang der Vermögenswerte und die Komponierbarkeit ausweiten will, desto stärker ist man auf zentralisierte Komponenten angewiesen – und genau diese liegen außerhalb des Geltungsbereichs der On-Chain-Governance.
-
▶︎▶︎ Ein paar Gedanken zur künftigen Abhängigkeit von zentralisierten Komponenten!
1. Lassen sich Abhängigkeiten von zentralisierten Komponenten auditieren und Branchenstandards dafür schaffen?
Könnte jedes dezentrale Protokoll seine Abhängigkeiten von zentralisierten Komponenten klar auflisten – etwa welche RPCs, Orakel und Frontend-Anbieter sowie welche Hardware-Lieferketten es nutzt – und diese Abhängigkeiten durch mehrere unabhängige Quellen gegenzuprüfen?
Außerdem ließen sich durch Rechenschaftslisten Branchenstandards schaffen. Gleichzeitig könnte ein entsprechender Branchenverband gegründet werden. Warum arbeitet jeder für sich und weigert sich, Informationen zu teilen?
2. Lässt sich das Signatur- und Schlüsselsystem so verbessern, dass es nicht mehr getäuscht werden kann?
Sowohl Binance als auch BG wurden durch erschlichene Autorisierungen angegriffen. Könnte man deshalb für jeden Schritt vor der Signatur – etwa für die Herkunft der Transaktionsdaten, die Integrität des Geräts und die Echtheit der Autorisierungsanfrage – eine überprüfbare Vertrauenskette einrichten?
Könnte man bei solchen Abstraktions-Upgrades wie EIP-7702 außerdem entsprechende Einschränkungen vorsehen und die Sicherheitsgrenzen streng kontrollieren? Andernfalls ist das Ding wirklich eine Atomwaffe: Richtig eingesetzt erzeugt es Strom, falsch eingesetzt kommt es zur nuklearen Explosion!
3. Sollte die Branche von einer Erzählung der überprüfbaren Zentralisierung zu einer Erzählung über Sicherheit als oberste Priorität bei der Governance übergehen?
Die dezentrale Technologie an sich ist nicht falsch, doch die Abhängigkeiten von zentralisierten Komponenten auf der technischen Umsetzungsebene wurden ignoriert. Bei den Projekten, die dieses Jahr gehackt wurden, waren die eigenen Schwächen dezentraler Technologien nur für ein oder zwei Zehntel der Verluste verantwortlich, während Abhängigkeiten von zentralisierten Komponenten den Großteil der Verluste verursachten.
Wenn sich die gesamte Branche nicht darauf einigen kann, ihre Governance-Erzählung von Überprüfbarkeit auf Sicherheit als oberste Priorität auszurichten, dann müssen wir meiner Meinung nach weder auf Quantencomputer noch auf eine Rebellion der KI warten: Diese derzeitigen, verlockenden und zugleich tödlichen technischen Probleme könnten die Branche schon in ein oder zwei Jahren vollständig zerstören.
-
Abschließend denke ich, dass wir jede Abhängigkeit von zentralisierten Komponenten als Angriffsfläche behandeln, jede Signaturautorisierung als Vertrauensgrenze überprüfen und jede Off-Chain-Lieferkette als Governance-Gegenstand regulieren müssen.
Nur dann kann die Dezentralisierung überhaupt für sich beanspruchen, eine Zukunft zu haben. Andernfalls hält selbst die großartigste Erzählung dem nächsten Cyberheer von General Kim nicht stand.
Wenn die Branche nicht umgehend aufrüstet, könnte das Ausmaß dieses Angriffs nicht den bisherigen Höchststand der Branche markieren, sondern erst den Anfang!