

Der zeitliche Ablauf des Binance-Hacks in der Grafik:
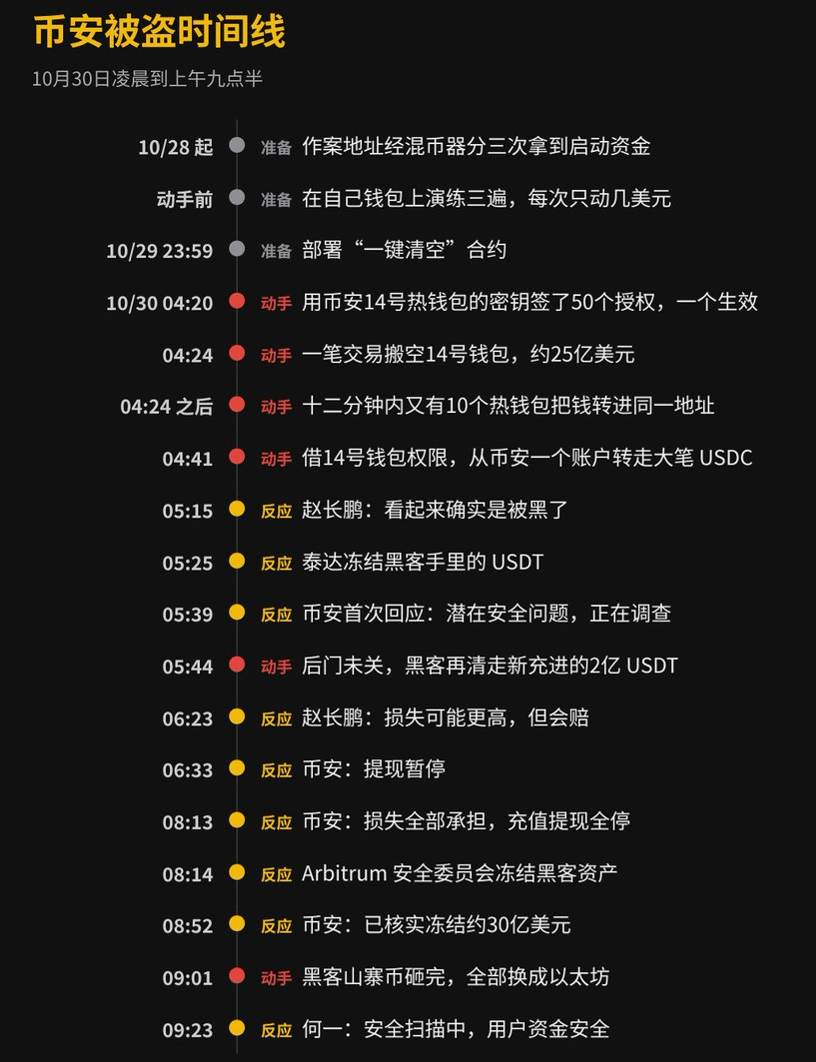
Erstens: Um 4:24 Uhr morgens leerte eine einzige Transaktion eine Wallet.
Heute früh wurde eine der geschäftigsten Hot Wallets von Binance auf Ethereum – „Binance 14“ – mit einer einzigen Transaktion vollständig geleert.
167.000 Ether, mehr als 1,6 Milliarden USDT und rund sechzig weitere Coins wurden auf einmal an eine gerade erst erstellte, völlig unbeschriebene Adresse transferiert. Danach war in Wallet Nummer 14 nur noch ein Ether übrig. Zum damaligen Kurs war die Transaktion etwa 2,5 Milliarden US-Dollar wert.
24 Sekunden später überwies auch Binance-Wallet Nummer 16 28.000 Ether und eine Reihe von Stablecoins an dieselbe Adresse. In den darauffolgenden zwölf Minuten schickten mehrere Hot Wallets auf verschiedenen Blockchains nach und nach Gelder dorthin – insgesamt waren es zehn.
Um 4:41 Uhr nutzte der Hacker die Berechtigungen von Wallet Nummer 14, um aus einem Binance gehörenden Vertragskonto weitere 780 Millionen USDC abzuziehen. Später kamen noch 43 Millionen hinzu.
Zu dieser Uhrzeit schliefen die meisten Menschen in Asien, während der Arbeitstag in den USA fast vorbei war. Mehrere On-Chain-Analysefirmen schätzten die Gesamtsumme später auf 5,8 bis 5,9 Milliarden US-Dollar. Binance selbst hat bis jetzt keine endgültige Zahl genannt.
Zweitens: Der Hacker probte schon einen Tag vorher.
Laut der Sicherheitsfirma Blockaid hob die Adresse des Angreifers ab dem 28. in drei Tranchen Geld aus einem Mixer ab, um Startkapital zu beschaffen. Vor dem eigentlichen Angriff spielte der Angreifer den gesamten Ablauf dreimal mit drei selbst kontrollierten Wallets durch und bewegte dabei jeweils nur zwei bis sechs Dollar.
Am 29. um 23:59 Uhr wurde der Smart Contract für das „Leeren mit einem Klick“ auf der Blockchain bereitgestellt. Der Contract akzeptierte nur den Hacker als Aufrufer und hatte genau eine Aufgabe: alle darin aufgeführten Coins und Ether aus der Wallet abzuziehen.
Um 4:20 Uhr schlug der Hacker zu. Mit dem privaten Schlüssel von Binance-Wallet Nummer 14 signierte er auf einen Schlag 50 Autorisierungen, jeweils mit einer eigenen Transaktionsnummer. Die Wallet zahlte weiterhin ganz normal Gelder an Nutzer aus, und die Nummern änderten sich ständig. Da sich nicht vorhersagen ließ, welche gerade aktuell war, signierte der Hacker einfach eine ganze Reihe. 49 waren ungültig, eine war gültig. Drei Minuten und 24 Sekunden später wurde die Transaktion zum Leeren der Wallet auf die Blockchain geschrieben.
Die Autorisierungen wurden mit dem privaten Schlüssel der Binance-Wallet signiert. Blockaid geht davon aus, dass jemand an den Schlüssel gelangt ist. Wie das geschehen konnte, hat Binance noch nicht erklärt.
Die Autorisierung wurde nach dem Leeren der Wallet nicht widerrufen. Um 5:44 Uhr wurden erneut 200 Millionen USDT und mehr als ein Dutzend weitere Coins ganz normal auf Wallet Nummer 14 eingezahlt. Der Hacker musste nicht einmal erneut signieren und räumte sie noch einmal leer.
Drittens: Als Erstes griffen die Stablecoin-Anbieter ein.
Stablecoins können eingefroren werden – das ist das größte Problem des Hackers bei diesem Angriff.
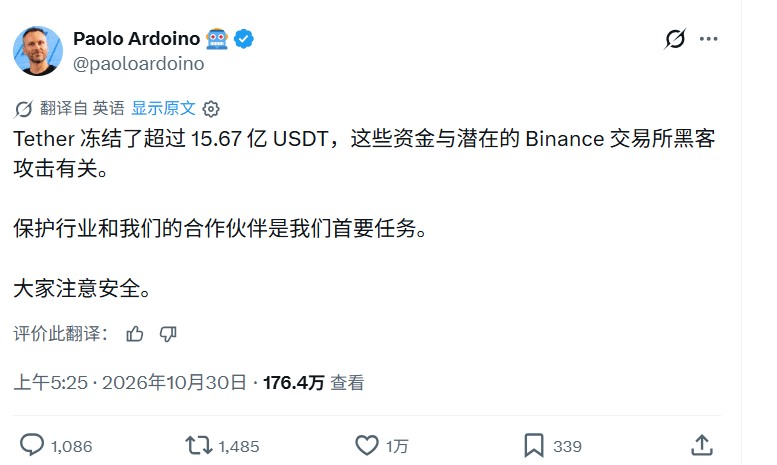
Der CEO von Tether schrieb um 5:25 Uhr auf X, dass bereits mehr als 1,567 Milliarden USDT eingefroren worden seien. Circle fror seinerseits mehr als 800 Millionen USDC ein. Die zuvor von Changpeng Zhao genannten Zahlen lagen bei 971 Millionen USDT von Tether und 823 Millionen USDC von Circle. Später erhöhte Tether seine Zahl noch einmal.
Mehrere weitere Anbieter folgten. Ripple erklärte, die RLUSD des Hackers einzufrieren; der Herausgeber von USD1 fror 27 Millionen USD1 ein.
Um 8:14 Uhr führte der Sicherheitsrat von Arbitrum eine Transaktion aus, um etwa 30,5 Millionen US-Dollar einzufrieren, die der Hacker auf dieser Blockchain zurückgelassen hatte. Der On-Chain-Ermittler ZachXBT war einer der Unterzeichner. Laut einer Analyse von Ember handelte es sich um 8.426 Ether und 74,56 Millionen ARB. Der Hacker dachte offenbar, dass die nativen Token nicht in Gefahr seien, und hatte es nicht eilig, sie abzuziehen.
Um 8:52 Uhr aktualisierte Binance die Zahlen: Insgesamt seien Vermögenswerte im Wert von rund drei Milliarden US-Dollar eingefroren worden.
Einfrieren lassen sich im Wesentlichen nur Stablecoins. Native Vermögenswerte wie Ether und Bitcoin können nicht auf der Blockchain eingefroren werden und befinden sich weiterhin in den Händen des Hackers.
Viertens: CZ meldete sich um Viertel nach fünf zu Wort.
Als Erster ordnete Changpeng Zhao den Vorfall ein. Um 5:15 Uhr schrieb er auf X, es sehe tatsächlich nach einem Hack aus und die Gelder der Nutzer seien sicher. Er fügte ausdrücklich hinzu, dass er Binance nicht mehr leite, sondern als Aktionär spreche, und erwarte, dass die Nutzer vollständig entschädigt würden.
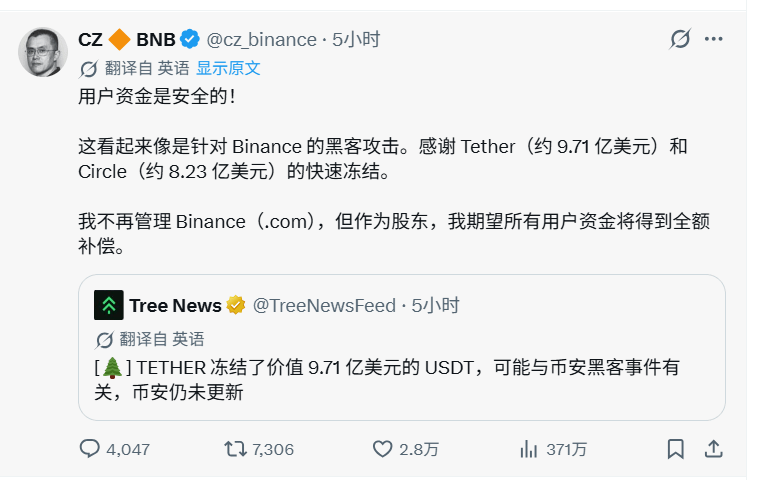
Um 5:26 Uhr rechnete der Gründer von DefiLlama vor: Binance verwahre Vermögenswerte im Wert von etwa 144 Milliarden US-Dollar. Ziehe man die eingefrorenen Stablecoins ab, belaufe sich der Nettoschaden auf nur etwa eine Milliarde – weniger als ein Prozent der verwahrten Summe. Um 6:23 Uhr teilte Changpeng Zhao den Beitrag und antwortete: Der Schaden könnte etwas höher sein, aber Binance werde ihn ersetzen.
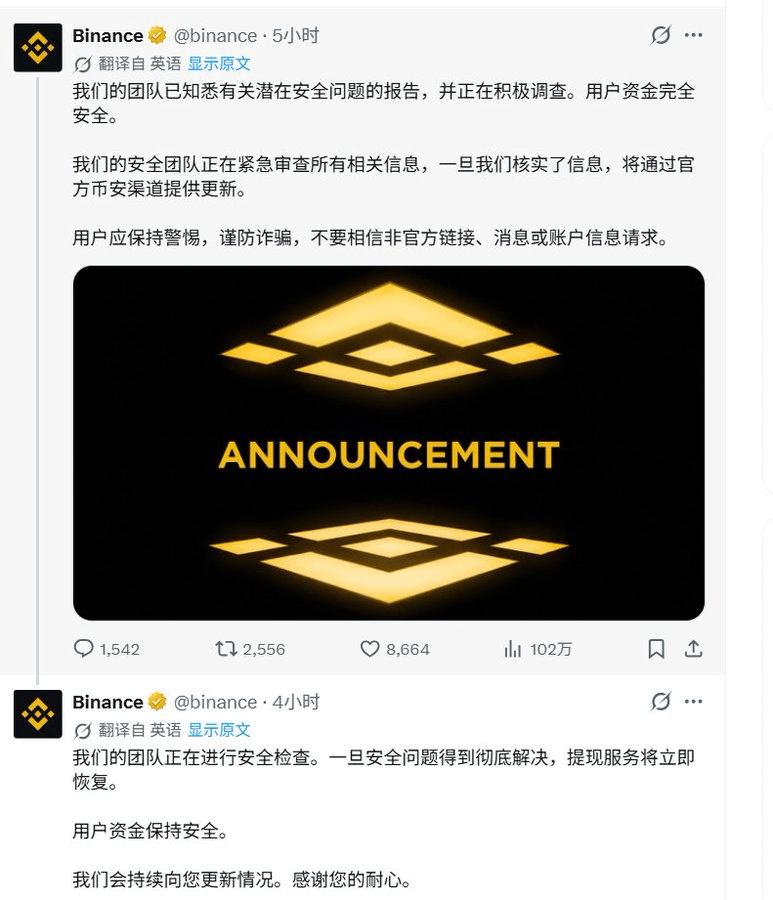
Die erste offizielle Stellungnahme von Binance kam um 5:39 Uhr über den chinesischsprachigen Account. Darin war noch von einem „potenziellen Sicherheitsproblem“ die Rede. Binance erklärte, der Vorfall werde untersucht und die Gelder der Nutzer seien sicher. Zugleich warnte das Unternehmen davor, auf nicht offizielle Links zu klicken.
Um 8:04 Uhr veröffentlichte He Yi eine Erklärung, um 8:13 Uhr folgte Binance offiziell mit derselben Botschaft: Binance werde den gesamten Schaden tragen, Ein- und Auszahlungen würden vollständig pausiert, Sicherheitsprüfungen und das Einfrieren von Geldern liefen, und man arbeite mit den Strafverfolgungsbehörden zusammen. Nach Abschluss der Untersuchung werde ein vollständiger Bericht veröffentlicht.
Fünftens: Was hat der Hacker in diesen Stunden gemacht?
Er war damit beschäftigt, die eigenen Coins in Vermögenswerte umzutauschen, die sich nicht einfrieren lassen.
Laut Lookonchain begann der Hacker gegen Tagesanbruch, auf der Blockchain Altcoins wie UNI und PEPE zu verkaufen – insgesamt sieben verschiedene Coins. Gegen 9 Uhr waren die Verkäufe abgeschlossen; dafür erhielt er etwa 70.000 Ether. Allein von PEPE wurden mehr als 7,7 Billionen Token auf den Markt geworfen.
Außerdem hinterlegte er die gestohlenen USDT als Sicherheit und lieh sich auf dem Kreditprotokoll Aave 20.000 WETH, etwa 4,4 Milliarden US-Dollar. Laut CoinDesk könnte Aave auf einem Teil des Schadens sitzen bleiben, falls das Geld nicht zurückkommt.
Gegen halb zehn sah PeckShield erneut, wie der Hacker die auf mehreren Adressen in Ethereum getauschten Gelder auf einer neuen Adresse zusammenführte.
Sechs: Fast viermal so viel wie beim Bybit-Hack.
Der bisherige Rekord war der Bybit-Hack im Februar 2025 mit etwa 1,5 Milliarden US-Dollar. Damals war es der größte Diebstahl in der Geschichte der Kryptobranche. Nach Schätzungen auf Basis der On-Chain-Daten ist dieser Vorfall fast viermal so groß.
Auch Binance ist nicht zum ersten Mal betroffen. Im Mai 2019 wurden 7.000 Bitcoin gestohlen; damals entschädigte Binance die Betroffenen aus dem SAFU-Fonds. Der damalige Vorfall war zwei Größenordnungen kleiner als dieser.
Sieben: Was bedeutet das jetzt für die Nutzer von Binance?
Ein- und Auszahlungen sind vorerst ausgesetzt, ebenso die mit On-Chain-Transaktionen verbundenen Alpha-Funktionen. Laut Cointelegraph ist Binance US nicht betroffen.
Seit den frühen Morgenstunden hat Binance mindestens fünf- oder sechsmal erklärt, dass „die Gelder der Nutzer sicher“ seien, und ausdrücklich zugesichert, den gesamten Verlust selbst zu tragen. He Yi schrieb kurz nach 9:20 Uhr erneut, dass noch eine Sicherheitsprüfung der gesamten Plattform laufe.
In solchen Situationen gibt es besonders viele Betrüger, die sich als Kundenservice ausgeben und „Links zur Rückerstattung“ verschicken. In seiner ersten Stellungnahme warnte Binance ausdrücklich davor, solche Links anzuklicken.
Wie der private Schlüssel nach außen gelangte, wie hoch der endgültige Schaden ist, wann Ein- und Auszahlungen wieder aufgenommen werden und wann der Untersuchungsbericht erscheint – auf all diese Fragen gibt es bislang keine Antwort.
Stand 9:30 Uhr waren Ein- und Auszahlungen noch ausgesetzt, und ein Untersuchungsbericht lag ebenfalls noch nicht vor. Binance kann sich die Entschädigung dieses Mal wahrscheinlich leisten. Mich interessiert eher, wie das Unternehmen in seinem Bericht den Verlust des privaten Schlüssels erklären wird.