Wie ist Binance im Laufe der Jahre mit Hacks umgegangen? Eine kurze Übersicht:
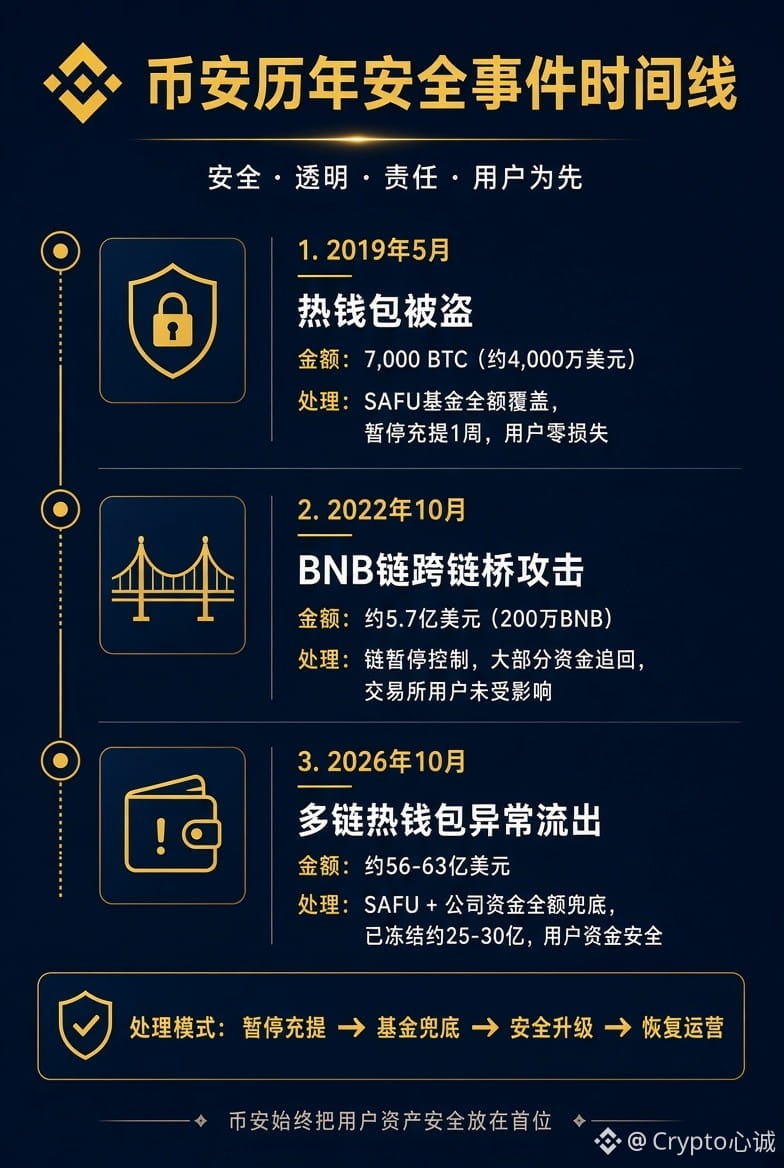
1. 2019: 7.000 BTC aus einer Hot Wallet gestohlen (rund 40 Millionen US-Dollar). Der SAFU-Fonds deckte den gesamten Schaden ab, Ein- und Auszahlungen wurden eine Woche lang ausgesetzt. Den Nutzern entstand kein Verlust.
2. 2022: Die Cross-Chain-Bridge der BNB Chain wurde angegriffen; der Schaden belief sich auf etwa 570 Millionen US-Dollar (2 Millionen BNB). Die Chain wurde angehalten, um die Lage unter Kontrolle zu bringen. Der Großteil der Gelder wurde zurückgeholt, Nutzer der Börse waren nicht betroffen.
3. 2026 (diesmal): Aus Hot Wallets auf mehreren Chains flossen ungewöhnlicherweise etwa 5,6–6,3 Milliarden US-Dollar ab. Rund 2,5–3 Milliarden wurden bereits eingefroren. Binance erklärte ausdrücklich, mit SAFU und Unternehmensmitteln für den gesamten Schaden aufzukommen und die Kundengelder abzusichern.
Meine persönliche Einschätzung 👉 Binances Vorgehen war stets klar: Sicherheitsvorfälle werden als verkraftbare Betriebskosten behandelt. Mit dem Schutzfonds und eigenen Mitteln werden Nutzerverluste auf null reduziert, anschließend wird das Vertrauen durch Sicherheitsverbesserungen wiederhergestellt. Das ist der entscheidende Unterschied zwischen großen Börsen und kleinen bis mittelgroßen Anbietern. Die beiden früheren Vorfälle wurden erfolgreich bewältigt. Diesmal ist das Ausmaß größer, aber angesichts des hohen eingefrorenen Anteils und der ausdrücklichen Zusage, für den Schaden aufzukommen, dürfte Binance ähnlich vorgehen. Langfristig zwingt jeder Vorfall zu weiteren Verbesserungen bei Hot Wallets und der Signaturinfrastruktur. Für Nutzer kommt es vor allem darauf an, ob im Schadensfall für sie aufgekommen wird – nicht darauf, ob es überhaupt zu einem Vorfall kommt.
$BTC $BNB