
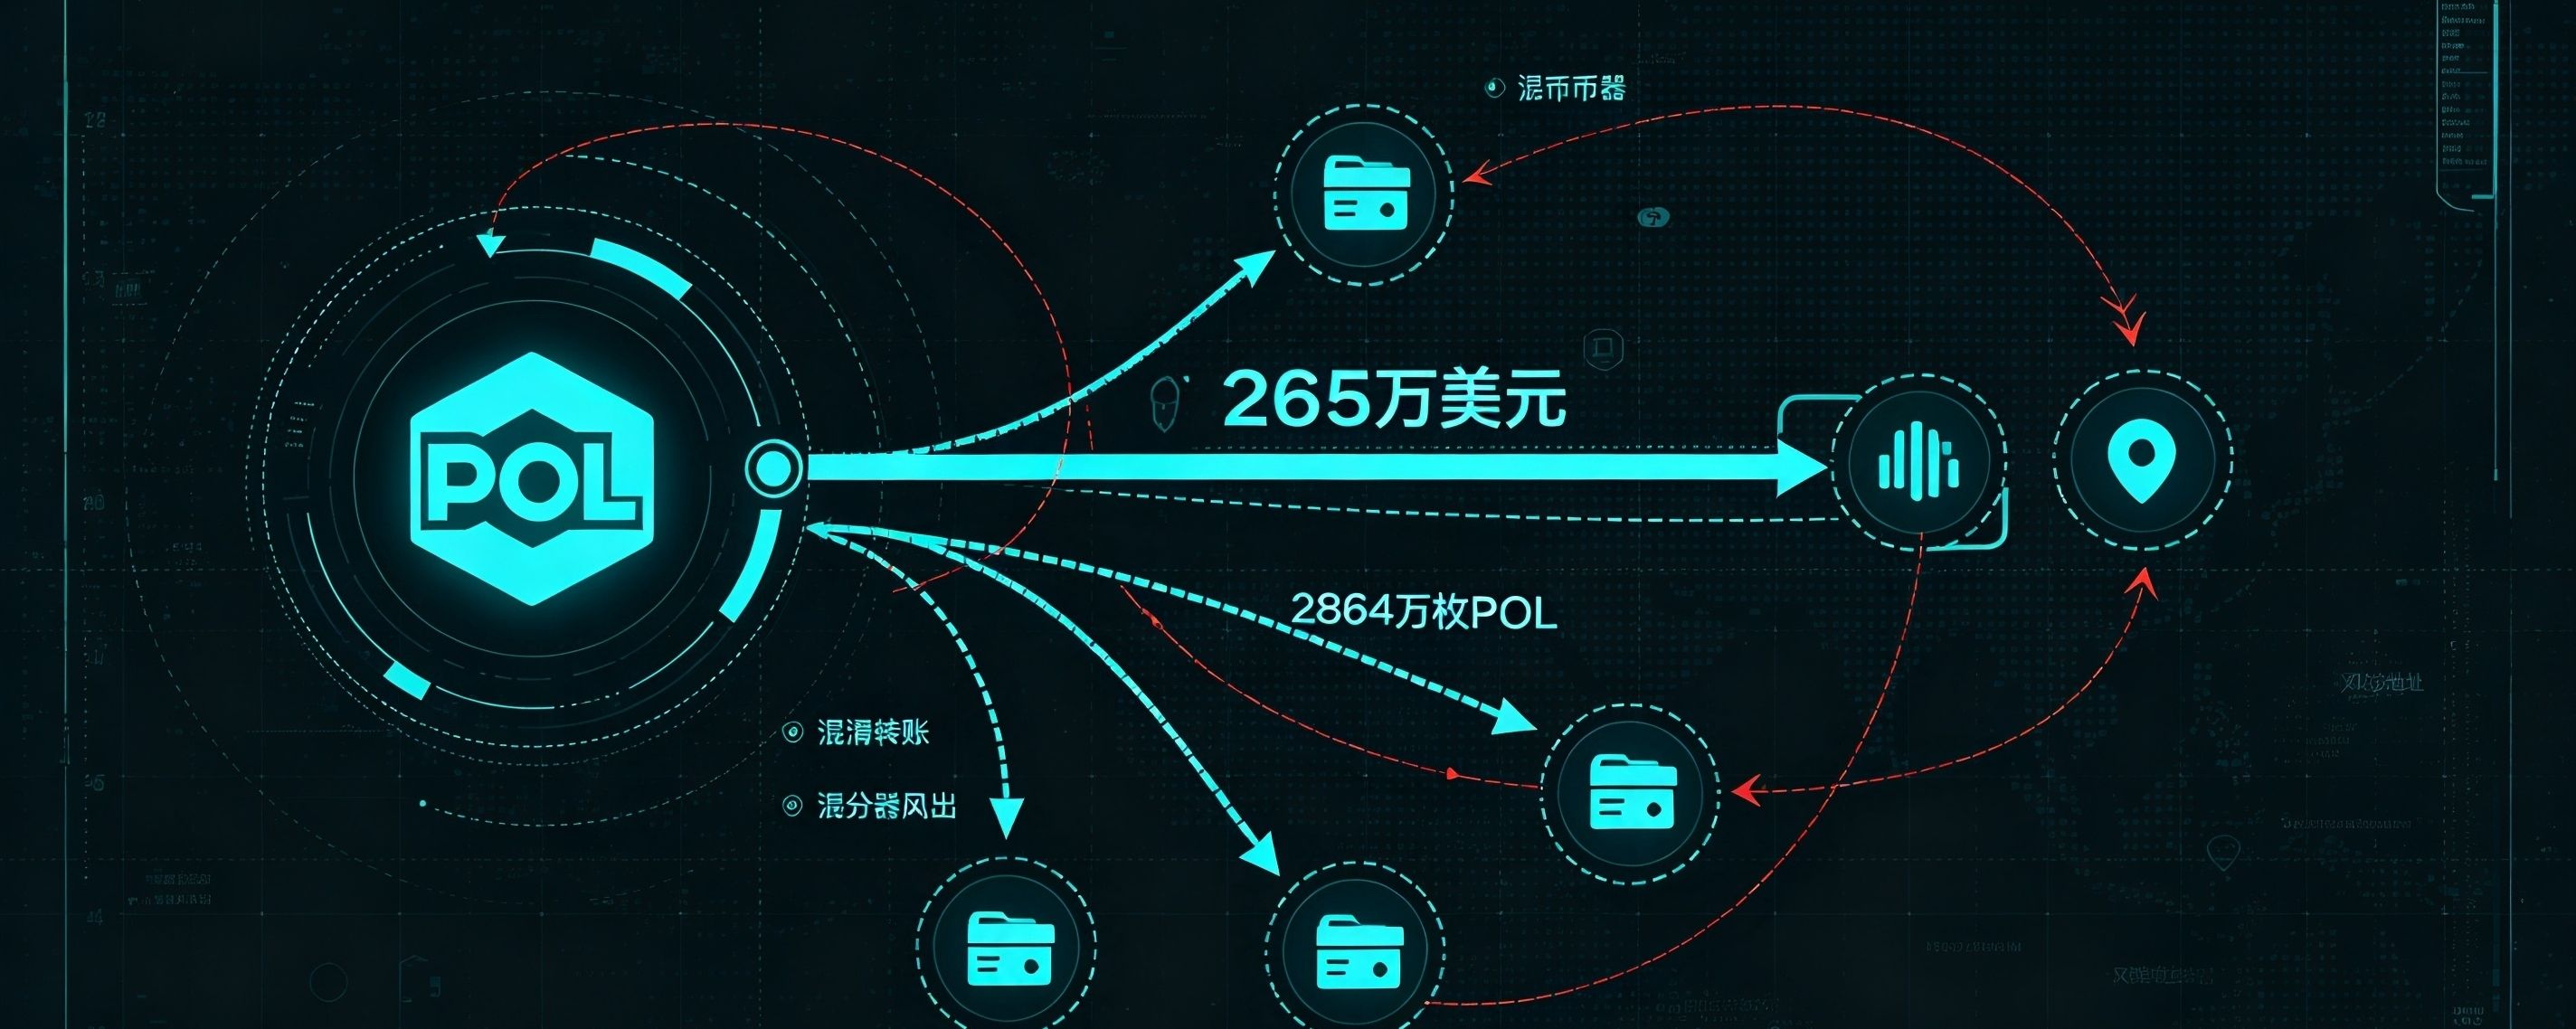

链上侦查数据显示,疑似Polymarket攻击者的地址,将盗取的资金兑换为价值约265万美元的POL代币,随后分多笔转出合计2864万枚POL,资金混淆动作持续进行,给链上追踪带来不小难度。
本次攻击属于第三方供应链入侵,黑客利用被篡改的DebugBear监控脚本注入恶意代码,在用户访问页面时窃取会话凭证、API密钥,自动卖出用户预测市场仓位并转出资产,本次事件一共波及近千个用户账户。Polymarket官方已经确认漏洞来源、关停风险服务并承诺全额赔付受损用户,同时将案件移交执法机构。
从资金链路来看,攻击者先把盗得的USDC、USDC.e稳定币统一兑换成POL,再进行大额拆分转账。市场分析认为,换成POL再分批转出,是黑客典型的洗钱策略,目的是规避稳定币发行方的一键冻结机制,降低资产被拦截的概率。目前暂未观测到这批POL大规模转入交易所,资金去向仍处于观察阶段。
安全研究员提醒,这已经是Polymarket近半年内第二次同类前端供应链攻击,平台智能合约本身没有被攻破,风险点集中在第三方嵌入脚本。这类攻击隐蔽性极强,用户很难分辨页面弹窗、签名请求是否为平台原生交互。后续如果这批POL持续流向中心化交易所,将对POL盘面形成抛压;若继续在多个钱包之间辗转拆分,溯源周期会被进一步拉长。加密资产供应链攻击防不胜防,高频交易用户建议定期清理授权、减少长期保持网页登录状态。

POL
0.09177
+1.85%